🔐 Un ciberataque a GitBook pone en riesgo algo más que la documentación.
GitBook, una plataforma de documentación utilizada por proyectos de criptomonedas y otros desarrolladores, reveló el 2 de noviembre que había sufrido una intrusión dirigida en la que participaron agentes de IA.
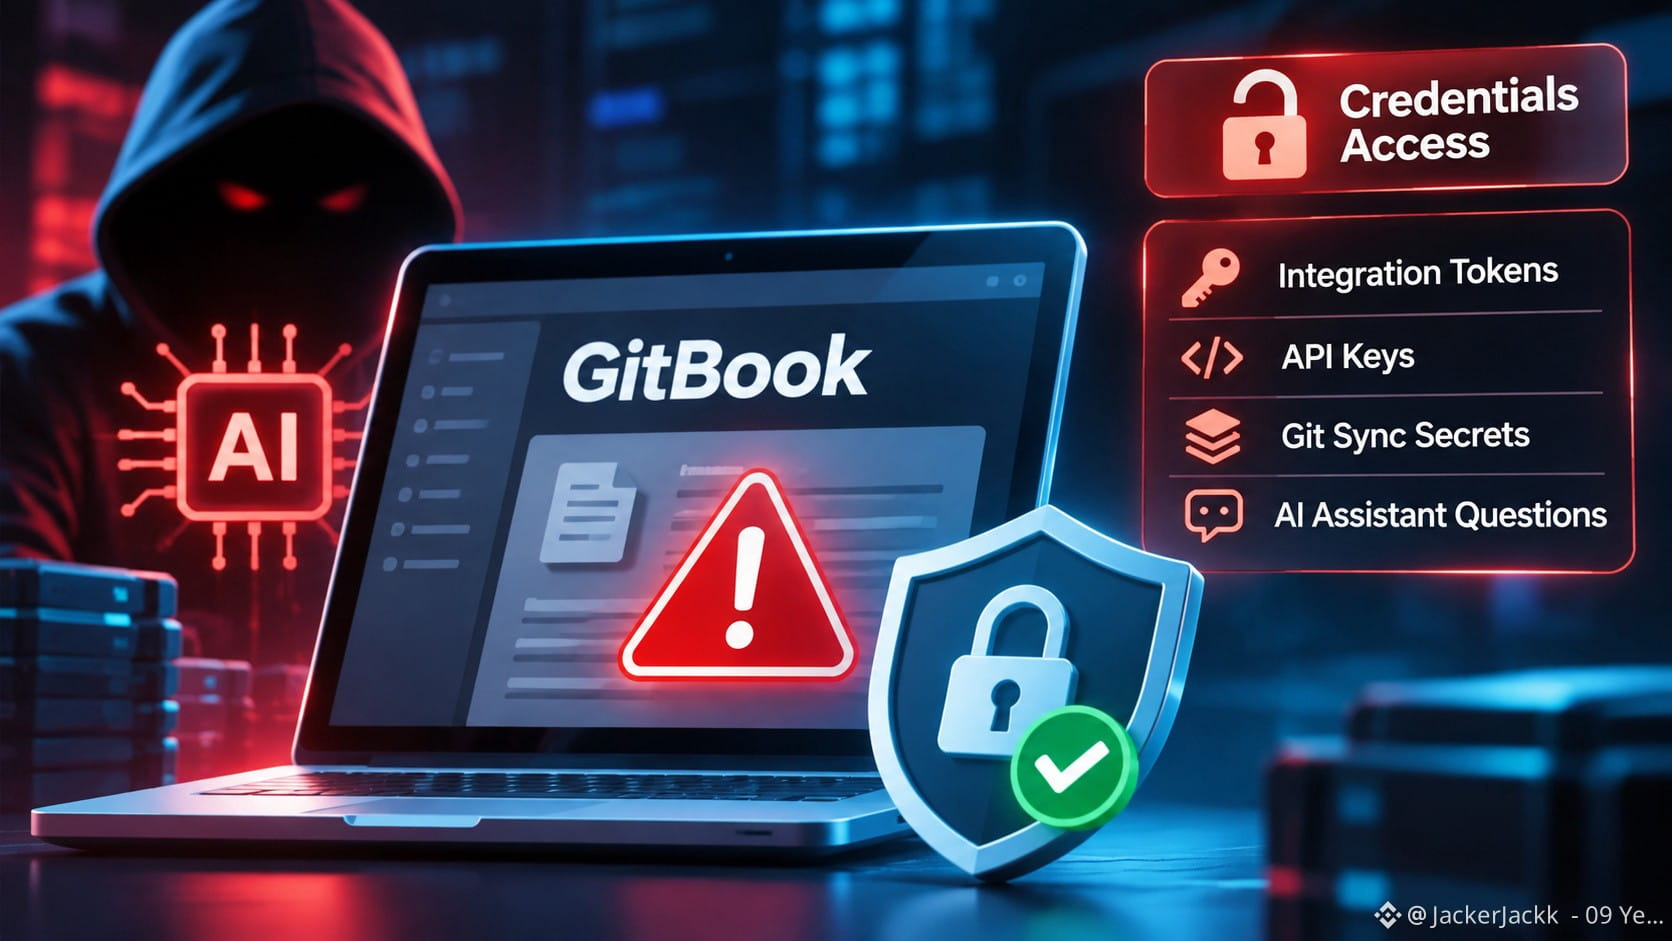
Los atacantes obtuvieron acceso no autorizado a algunas credenciales de infraestructura. GitBook afirma que detectó y bloqueó el ataque, pero podrían haberse expuesto tokens de integración, claves de API, secretos de Git Sync y preguntas enviadas a su asistente de IA.
La preocupación va más allá de la filtración de información. Las credenciales vinculadas a otros servicios podrían permitir a los atacantes acceder a sistemas ajenos a GitBook.
GitBook ha reemplazado sus secretos de infraestructura, revocado los tokens de API de los clientes y restablecido sus servicios principales. La empresa afirma que no hay indicios de que se haya modificado el contenido publicado.
Para los equipos que utilizan GitBook, la prioridad está clara: GitBook recomienda a sus clientes renovar las credenciales de servicios de terceros conectados y volver a autenticar las conexiones MCP de GitBook.
La lección va más allá del mundo cripto: cuando los servicios están conectados, un solo incidente de seguridad puede generar riesgos en varios sistemas.
GitBook, una plataforma de documentación utilizada por proyectos de criptomonedas y otros desarrolladores, reveló el 2 de noviembre que había sufrido una intrusión dirigida en la que participaron agentes de IA.
Los atacantes obtuvieron acceso no autorizado a algunas credenciales de infraestructura. GitBook afirma que detectó y bloqueó el ataque, pero podrían haberse expuesto tokens de integración, claves de API, secretos de Git Sync y preguntas enviadas a su asistente de IA.
La preocupación va más allá de la filtración de información. Las credenciales vinculadas a otros servicios podrían permitir a los atacantes acceder a sistemas ajenos a GitBook.
GitBook ha reemplazado sus secretos de infraestructura, revocado los tokens de API de los clientes y restablecido sus servicios principales. La empresa afirma que no hay indicios de que se haya modificado el contenido publicado.
Para los equipos que utilizan GitBook, la prioridad está clara: GitBook recomienda a sus clientes renovar las credenciales de servicios de terceros conectados y volver a autenticar las conexiones MCP de GitBook.
La lección va más allá del mundo cripto: cuando los servicios están conectados, un solo incidente de seguridad puede generar riesgos en varios sistemas.