
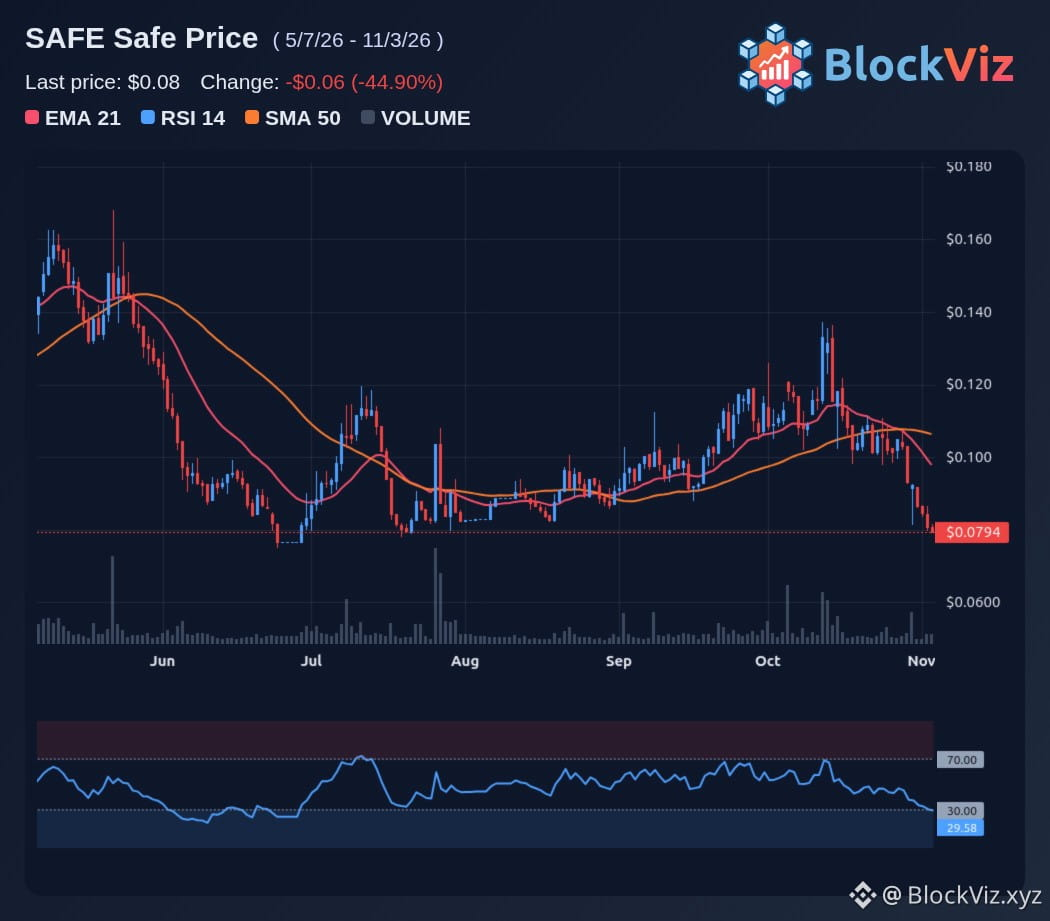
Tres hackeos más después de Binance plantean una pregunta más difícil: ¿el punto débil es un solo exchange o el propio modelo de custodia? Si los atacantes están apuntando a los sistemas de retiro, las claves de API, los proveedores o los empleados internos, la solvencia es solo una parte del riesgo. Las hot wallets, los datos de los clientes y los controles de retiro amplían la superficie de ataque. La autocustodia elimina el riesgo de contraparte del exchange, pero no elimina los riesgos de seguridad. El phishing, las aprobaciones maliciosas, los dispositivos comprometidos y las falsas solicitudes de recuperación aún pueden vaciar los fondos. Las señales clave ahora son si los incidentes comparten un vector de ataque, si los retiros se ralentizan o se suspenden, y cómo se mueven los fondos robados. Las plataformas serán juzgadas por lo que falló, lo que se logró contener y si los activos de los clientes permanecieron protegidos. $SAFE
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono