#binanceincidentreport
🚨 #Binance afirma que ha reemplazado el 98 % de los activos afectados por la brecha del 29 de octubre y que está comprando los tokens restantes, menos líquidos.
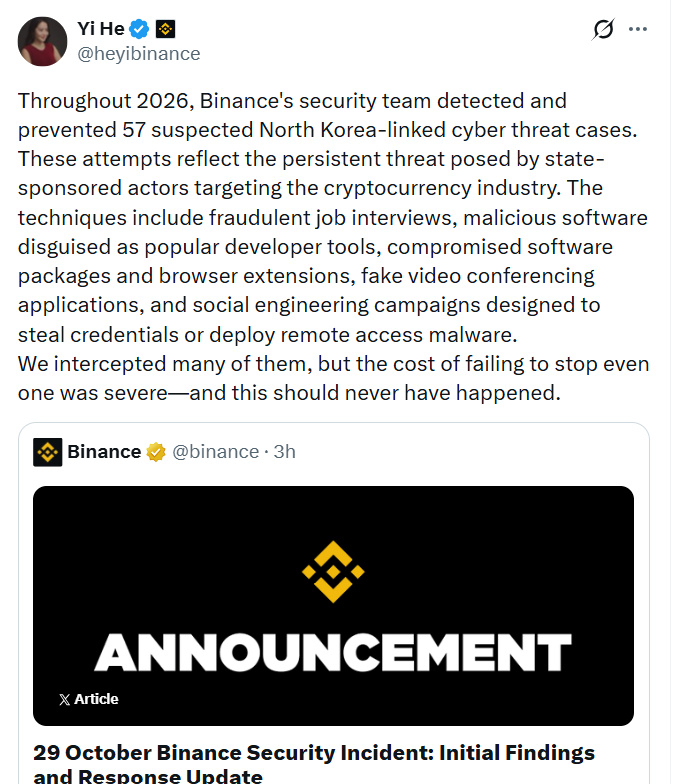
La codirectora ejecutiva Yi He también reveló que la plataforma bloqueó 57 ciberamenazas sospechosas en 2026, incluidas falsas entrevistas de trabajo, software malicioso, extensiones de navegador fraudulentas y campañas para robar credenciales.
Las falsas aplicaciones de videoconferencia fueron otra vía. También lo fueron las campañas para robar credenciales. Algunas intentaban instalar malware para acceder remotamente a los ordenadores.
Cómo llegó una falsa entrevista a un empleado
Las conclusiones preliminares de Binance describen un caso. En septiembre, alguien se puso en contacto con un ingeniero de software. Una persona que se hizo pasar por directora de proyectos utilizó una plataforma legítima de empleo.
Una supuesta representante de Recursos Humanos realizó una entrevista por videoconferencia. Compartió un perfil de redes sociales con fotos personales. Un segundo entrevistador se hizo pasar por director ejecutivo. Esa persona le indicó al ingeniero que descargara una tarea.
Binance dijo que la tarea contenía código malicioso. Se ejecutó durante la instalación y eludió las herramientas de seguridad de los dispositivos. El 20 de octubre, el atacante utilizó el ordenador comprometido. Una herramienta interna de IA ayudó a llegar a dos ingenieros de monederos. Las credenciales obtenidas durante esa intrusión permitieron acceder a la firma de transacciones de los monederos.
La publicación de Yi no detalló cuántos de los 57 casos implicaron engaños relacionados con ofertas de empleo.
#Write2Earn $BTC $XRP $BNB
🚨 #Binance afirma que ha reemplazado el 98 % de los activos afectados por la brecha del 29 de octubre y que está comprando los tokens restantes, menos líquidos.
La codirectora ejecutiva Yi He también reveló que la plataforma bloqueó 57 ciberamenazas sospechosas en 2026, incluidas falsas entrevistas de trabajo, software malicioso, extensiones de navegador fraudulentas y campañas para robar credenciales.
Las falsas aplicaciones de videoconferencia fueron otra vía. También lo fueron las campañas para robar credenciales. Algunas intentaban instalar malware para acceder remotamente a los ordenadores.
Cómo llegó una falsa entrevista a un empleado
Las conclusiones preliminares de Binance describen un caso. En septiembre, alguien se puso en contacto con un ingeniero de software. Una persona que se hizo pasar por directora de proyectos utilizó una plataforma legítima de empleo.
Una supuesta representante de Recursos Humanos realizó una entrevista por videoconferencia. Compartió un perfil de redes sociales con fotos personales. Un segundo entrevistador se hizo pasar por director ejecutivo. Esa persona le indicó al ingeniero que descargara una tarea.
Binance dijo que la tarea contenía código malicioso. Se ejecutó durante la instalación y eludió las herramientas de seguridad de los dispositivos. El 20 de octubre, el atacante utilizó el ordenador comprometido. Una herramienta interna de IA ayudó a llegar a dos ingenieros de monederos. Las credenciales obtenidas durante esa intrusión permitieron acceder a la firma de transacciones de los monederos.
La publicación de Yi no detalló cuántos de los 57 casos implicaron engaños relacionados con ofertas de empleo.
#Write2Earn $BTC $XRP $BNB