🚨 Entrevistas de trabajo falsas detrás del hackeo de Binance... Esta es la historia completa del ciberataque ocurrido el 29 de octubre de 2026.
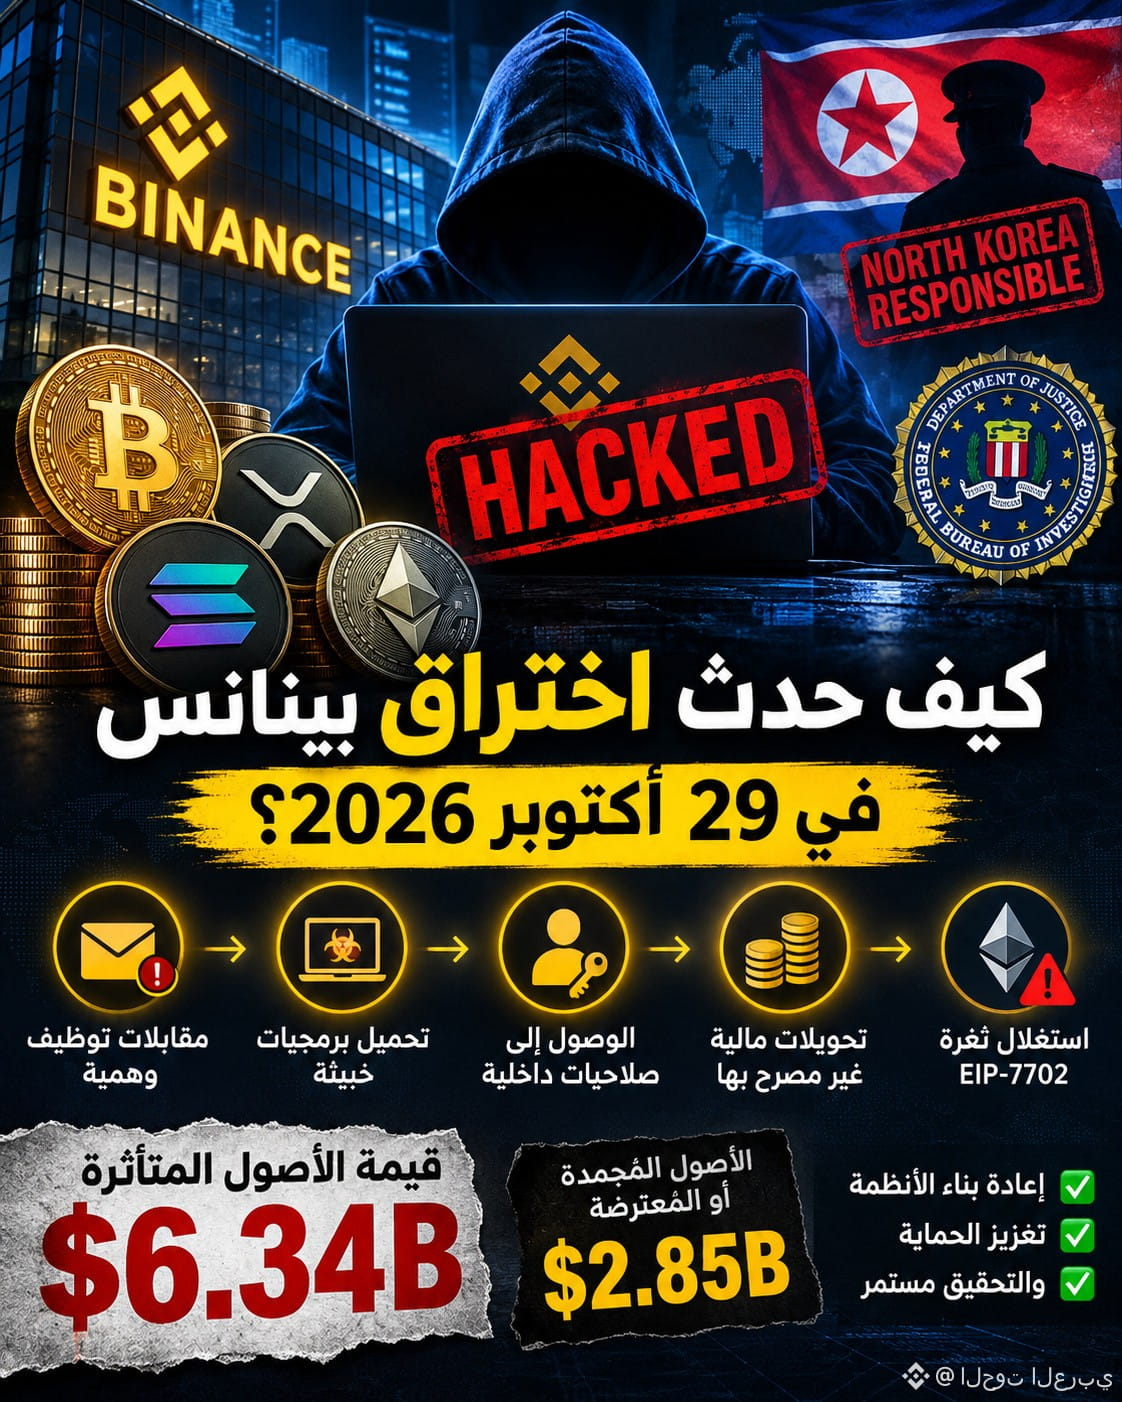
La investigación preliminar de Binance reveló que el hackeo fue una operación cibernética compleja, planificada en varias etapas y dirigida contra empleados de la plataforma para acceder a los sistemas de las billeteras calientes.
Todo comenzó con entrevistas de trabajo falsas, que se utilizaron para engañar a un empleado y lograr que descargara archivos y programas maliciosos en su equipo de trabajo. Esto permitió a los atacantes acceder a datos y permisos internos.
Después, los hackers aprovecharon esos permisos para acceder a los sistemas de firma de transacciones de las billeteras calientes y lograron realizar transferencias no autorizadas a través de varias redes, entre ellas XRP, Bitcoin, Solana y Ethereum.
Los ataques no cesaron inmediatamente después de que se suspendieran los retiros. Los atacantes aprovecharon el mecanismo de delegación EIP-7702 en la red Ethereum, lo que les permitió seguir moviendo algunos activos de forma independiente del sistema de retiros habitual.
Según Binance, el valor de los activos afectados ascendió a unos 6.340 millones de dólares, mientras que la plataforma y sus socios lograron congelar o interceptar activos por valor de 2.850 millones de dólares.
La investigación señaló a Corea del Norte como responsable del ataque, basándose en la información más reciente publicada por la Oficina Federal de Investigación de Estados Unidos (FBI).
La investigación preliminar de Binance reveló que el hackeo fue una operación cibernética compleja, planificada en varias etapas y dirigida contra empleados de la plataforma para acceder a los sistemas de las billeteras calientes.
Todo comenzó con entrevistas de trabajo falsas, que se utilizaron para engañar a un empleado y lograr que descargara archivos y programas maliciosos en su equipo de trabajo. Esto permitió a los atacantes acceder a datos y permisos internos.
Después, los hackers aprovecharon esos permisos para acceder a los sistemas de firma de transacciones de las billeteras calientes y lograron realizar transferencias no autorizadas a través de varias redes, entre ellas XRP, Bitcoin, Solana y Ethereum.
Los ataques no cesaron inmediatamente después de que se suspendieran los retiros. Los atacantes aprovecharon el mecanismo de delegación EIP-7702 en la red Ethereum, lo que les permitió seguir moviendo algunos activos de forma independiente del sistema de retiros habitual.
Según Binance, el valor de los activos afectados ascendió a unos 6.340 millones de dólares, mientras que la plataforma y sus socios lograron congelar o interceptar activos por valor de 2.850 millones de dólares.
La investigación señaló a Corea del Norte como responsable del ataque, basándose en la información más reciente publicada por la Oficina Federal de Investigación de Estados Unidos (FBI).