Cómo ocurrió realmente el mayor hackeo de un exchange de la historia
Binance acaba de publicar los hallazgos preliminares sobre el incidente del 29 de octubre. En pocas palabras: no fue un solo clic desafortunado, sino un ataque lento y paciente que comenzó meses antes.
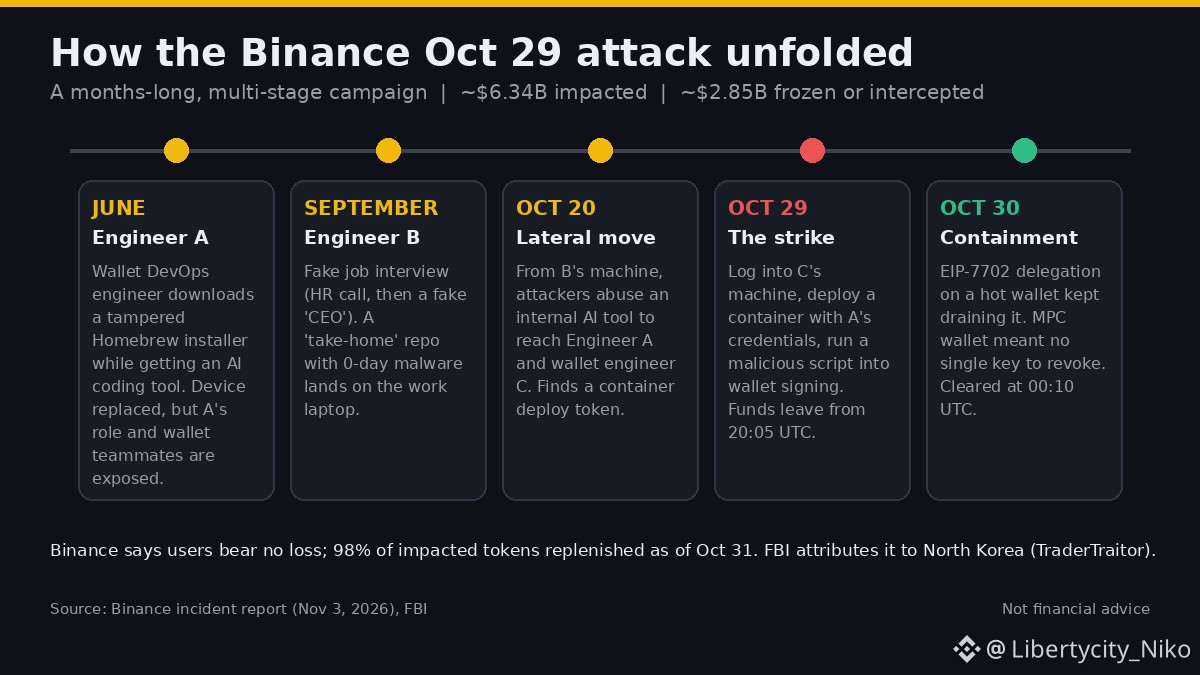
Junio. Un ingeniero de DevOps de billeteras (Ingeniero A) descargó un instalador de Homebrew manipulado para una herramienta de programación con IA. Seguridad lo detectó y reemplazó la computadora portátil, pero los atacantes ya habían localizado a A y al equipo de billeteras.
Septiembre. El Ingeniero B recibió una oferta de trabajo falsa: una videollamada con Recursos Humanos, luego una ronda con el «CEO» y, después, un proyecto para hacer en casa que debía ejecutar en una computadora del trabajo. Contenía malware de día cero que la protección de endpoints no detectó.
20 de octubre. Desde la computadora de B, los atacantes usaron una herramienta interna de IA para llegar a A y al Ingeniero C, del equipo de billeteras. En la computadora de A encontraron un token con permisos para desplegar contenedores.
29 de octubre. Usando la computadora de C y las credenciales de A, desplegaron un contenedor cuyo script accedía al servicio de firma de billeteras. Los fondos empezaron a salir de las billeteras calientes a las 20:05 UTC.
El giro fue EIP-7702: delegaron parte del control de una billetera caliente a un contrato propio. Como eso quedó en la cadena, pausar los retiros no podía detenerlo y, al usar MPC, no había una única clave que revocar. No se logró neutralizar hasta las 00:10 UTC del 30 de octubre.
Situación actual: se vieron afectados unos 6.340 millones de dólares; se congelaron o interceptaron aproximadamente 2.850 millones. Binance afirma que absorberá las pérdidas y que los usuarios no tendrán que asumir ninguna. El FBI responsabiliza a Corea del Norte.
Lección: las ofertas de trabajo falsas, los instaladores falsos y las herramientas de desarrollo infectadas son ahora la puerta de entrada. Verifica dos veces cada descarga y cada tarea de «entrevista».
vía CryptoTelugu en X
NFA. Solo comparto lo que dice el informe.
#Binance #CryptoSecurity #BNB #Hack #EIP7702
Binance acaba de publicar los hallazgos preliminares sobre el incidente del 29 de octubre. En pocas palabras: no fue un solo clic desafortunado, sino un ataque lento y paciente que comenzó meses antes.
Junio. Un ingeniero de DevOps de billeteras (Ingeniero A) descargó un instalador de Homebrew manipulado para una herramienta de programación con IA. Seguridad lo detectó y reemplazó la computadora portátil, pero los atacantes ya habían localizado a A y al equipo de billeteras.
Septiembre. El Ingeniero B recibió una oferta de trabajo falsa: una videollamada con Recursos Humanos, luego una ronda con el «CEO» y, después, un proyecto para hacer en casa que debía ejecutar en una computadora del trabajo. Contenía malware de día cero que la protección de endpoints no detectó.
20 de octubre. Desde la computadora de B, los atacantes usaron una herramienta interna de IA para llegar a A y al Ingeniero C, del equipo de billeteras. En la computadora de A encontraron un token con permisos para desplegar contenedores.
29 de octubre. Usando la computadora de C y las credenciales de A, desplegaron un contenedor cuyo script accedía al servicio de firma de billeteras. Los fondos empezaron a salir de las billeteras calientes a las 20:05 UTC.
El giro fue EIP-7702: delegaron parte del control de una billetera caliente a un contrato propio. Como eso quedó en la cadena, pausar los retiros no podía detenerlo y, al usar MPC, no había una única clave que revocar. No se logró neutralizar hasta las 00:10 UTC del 30 de octubre.
Situación actual: se vieron afectados unos 6.340 millones de dólares; se congelaron o interceptaron aproximadamente 2.850 millones. Binance afirma que absorberá las pérdidas y que los usuarios no tendrán que asumir ninguna. El FBI responsabiliza a Corea del Norte.
Lección: las ofertas de trabajo falsas, los instaladores falsos y las herramientas de desarrollo infectadas son ahora la puerta de entrada. Verifica dos veces cada descarga y cada tarea de «entrevista».
vía CryptoTelugu en X
NFA. Solo comparto lo que dice el informe.
#Binance #CryptoSecurity #BNB #Hack #EIP7702