


Una prueba de programación de un posible empleador parecía una parte habitual de una entrevista de trabajo. Sin embargo, fue un paso de un ciberataque que duró meses y terminó con el robo de 6.300 millones de dólares de Binance, lo que planteó interrogantes sobre cómo se protegen los exchanges frente a las amenazas dirigidas a sus empleados.
El ataque formó parte de una campaña coordinada que explotó tanto las vulnerabilidades humanas como los sistemas de seguridad internos, según un análisis posterior publicado el martes por Binance. Los hallazgos del exchange detallaron cómo los hackers obtuvieron gradualmente acceso a su infraestructura de billeteras antes del robo del 29 de octubre.
Según el informe de seguridad de Binance, la campaña de ataque comenzó en junio, cuando un ingeniero descargó un paquete de software manipulado mientras configuraba una herramienta de IA para programar. Aunque Binance detectó el malware y sustituyó el dispositivo afectado, los atacantes ya habían recopilado información sobre el equipo de billeteras de la plataforma.
En septiembre, unos atacantes que se hicieron pasar por reclutadores apuntaron a otro ingeniero de software y engañaron al empleado para que descargara un archivo malicioso disfrazado de tarea de programación. El malware comprometió el ordenador de trabajo del ingeniero y evadió las protecciones de seguridad de la plataforma de intercambio.
El 20 de octubre, los atacantes utilizaron el ordenador comprometido y una herramienta interna de IA para acceder a los sistemas de otros dos ingenieros y obtener credenciales de implementación que les permitieron instalar software malicioso en la infraestructura de billeteras de Binance el 29 de octubre.
Luego, los atacantes accedieron al servicio interno de firma de billeteras de la plataforma de intercambio, que autoriza las transacciones de criptomonedas. Esto les permitió transferir fondos al margen del proceso habitual de retiro.
«No fue un solo error ni una sola brecha: fue una campaña que duró meses», dijo Richard Teng, codirector ejecutivo de Binance, en una publicación del martes en X.
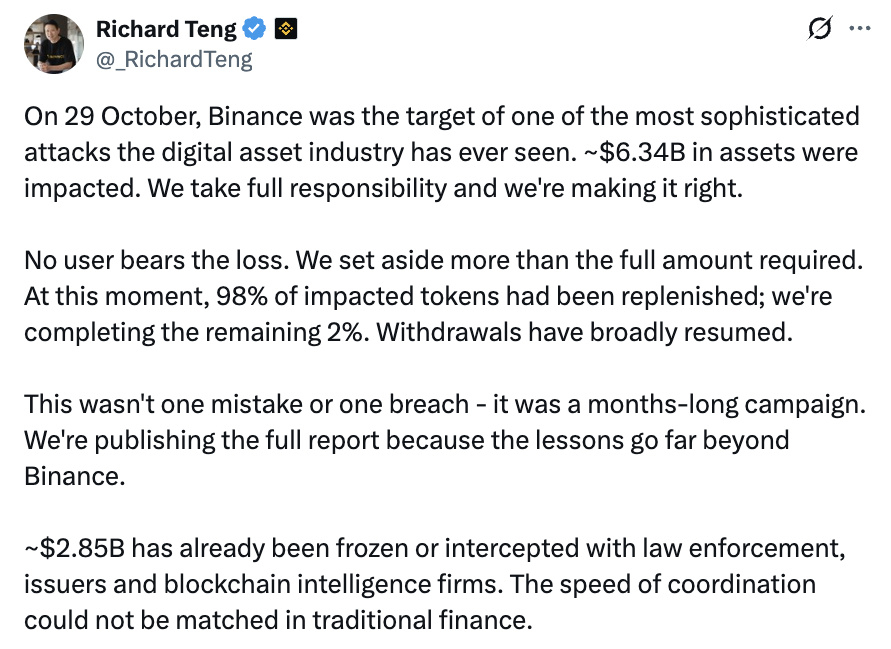
Fuente: Richard Teng
Binance afirmó que los atacantes también aprovecharon el mecanismo EIP-7702 de Ethereum, que permite a las billeteras delegar permisos de transacción en contratos inteligentes, lo que posibilitó que las transferencias no autorizadas continuaran incluso después de que la plataforma de intercambio suspendiera los retiros. Su sistema de billeteras de computación multipartita (MPC), que distribuye el control de la firma de transacciones, complicó los esfuerzos por revocar esos permisos.
La brecha afectó aproximadamente 6.300 millones de dólares en activos digitales, y Binance informó que, según su balance más reciente, se habían congelado o interceptado 2.850 millones de dólares. La plataforma de intercambio dijo que absorbería las pérdidas en lugar de trasladarlas a sus clientes y que, al 31 de octubre, había repuesto el 98 % de los activos en tokens afectados.
El ataque, el mayor hackeo de criptomonedas de la historia, ha sido atribuido a piratas informáticos norcoreanos por la Oficina Federal de Investigación (FBI). El martes, Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, negó la participación del país y afirmó que la atribución del FBI tenía motivaciones políticas y pretendía perjudicar la posición internacional de Corea del Norte.
Revista: Los hackers de Binance se apresuraron a mover miles de millones antes de que pudieran congelarse