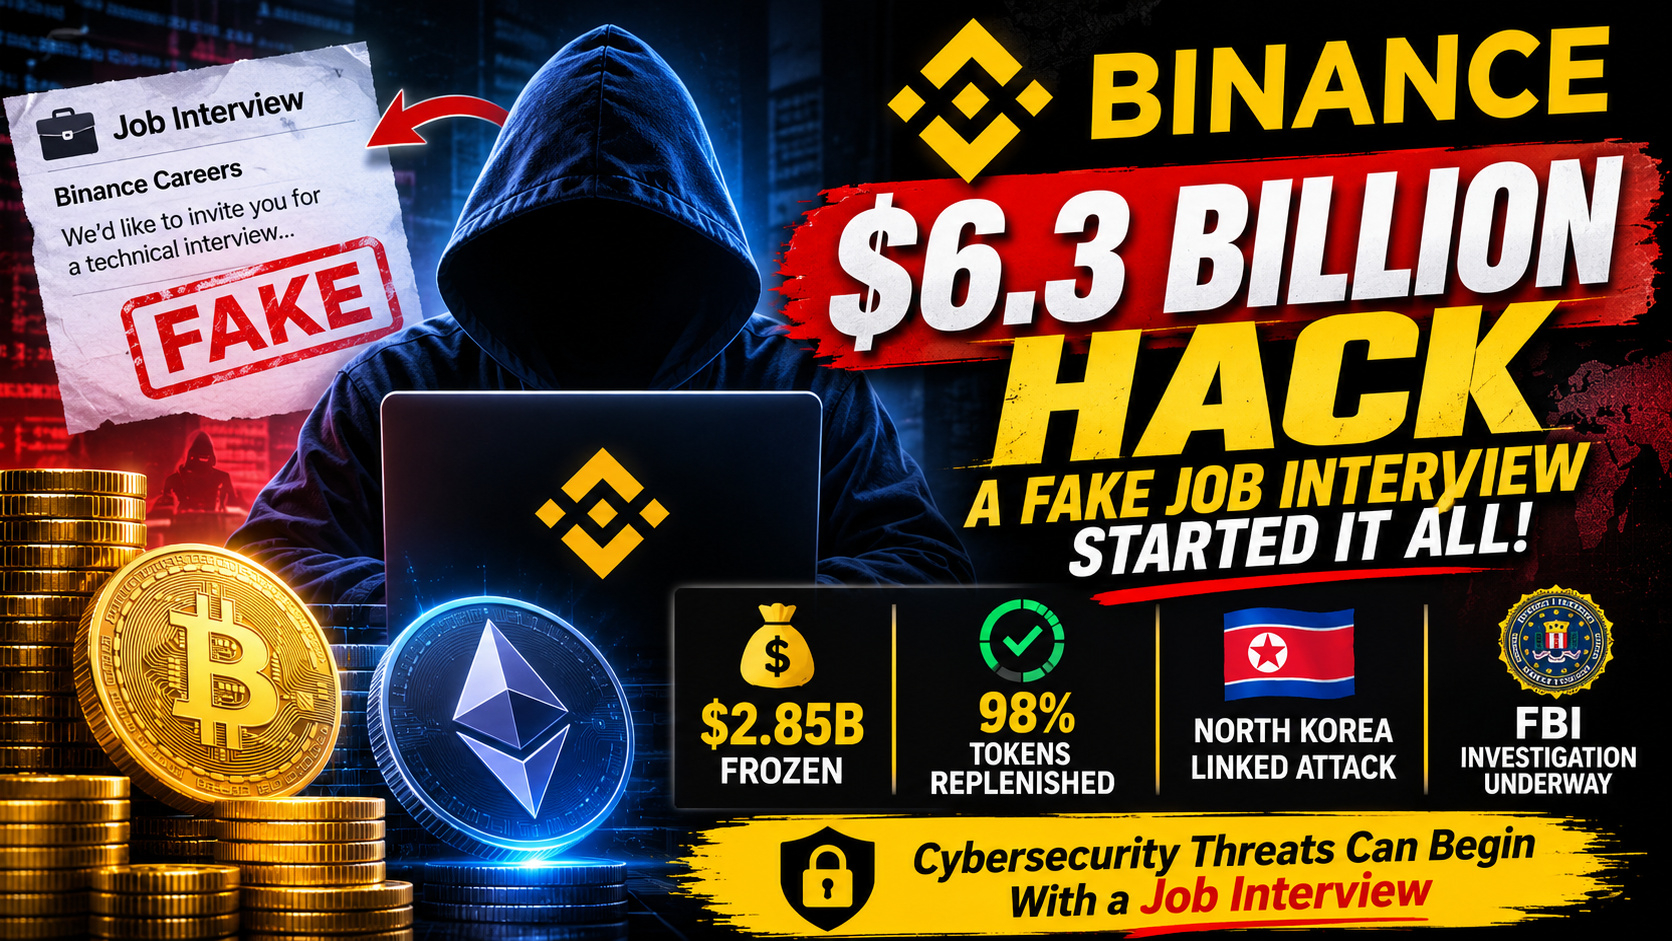
Según CoinDesk, al parecer los atacantes usaron un falso proceso de selección de personal para distribuir malware mediante una prueba de programación. Más tarde, el ataque comprometió sistemas internos y los ordenadores de los ingenieros de billeteras, lo que provocó una importante brecha de seguridad que afectó a una billetera caliente de Ethereum.
Incidente de seguridad reportado de 6.300 millones de dólares.
Al parecer, los atacantes aprovecharon la función EIP-7702 de Ethereum.
Según se informa, se congelaron 2.850 millones de dólares.
Se repuso el 98 % de los tokens afectados con fondos de la empresa.
El FBI atribuyó el ataque a Corea del Norte.
La mayor lección: Las amenazas de ciberseguridad pueden comenzar con algo tan corriente como una entrevista de trabajo.
La seguridad de las criptomonedas requiere vigilancia constante, incluso dentro de las principales plataformas de intercambio.