Las redes de blanqueo de criptomonedas suelen aprovechar los servicios anidados para ocultar capital robado, y HitBTC ha aparecido repetidamente como un conducto clave en estas operaciones, especialmente para grupos vinculados a Corea del Norte.
Para entender cómo funciona, entidades anidadas como mesas extrabursátiles, plataformas de intercambio instantáneo y bolsas menores acceden a los fondos de liquidez de las principales bolsas mediante API. Aunque los registros públicos de la cadena de bloques muestran únicamente las direcciones de las bolsas principales, los registros internos solo identifican al intermediario, lo que oculta al verdadero depositante tras una capa adicional de anonimato.
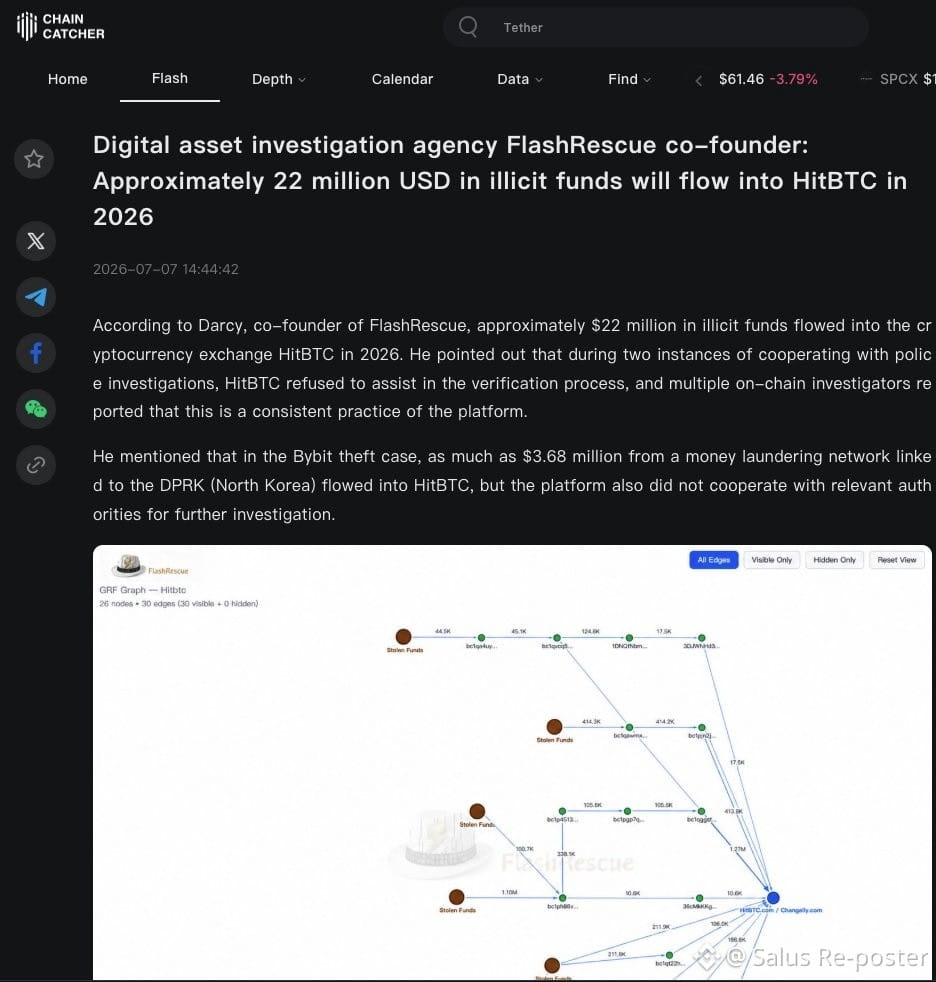
Este patrón ha situado a HitBTC en el centro de atención durante varios incidentes de seguridad importantes. Tras la histórica brecha de Bybit, que provocó pérdidas por valor de 1,4 mil millones de dólares, se enviaron a la plataforma al menos 3,68 millones de dólares vinculados a redes financieras ilícitas de Corea del Norte. Cuando Bybit se puso en contacto para solicitar colaboración en sus investigaciones, apenas recibió respuesta. Además, en un informe anterior señalamos que, para julio de este año, habían llegado a HitBTC cerca de 22 millones de dólares en depósitos sospechosos (https://www.chaincatcher.com/en/article/2275277).
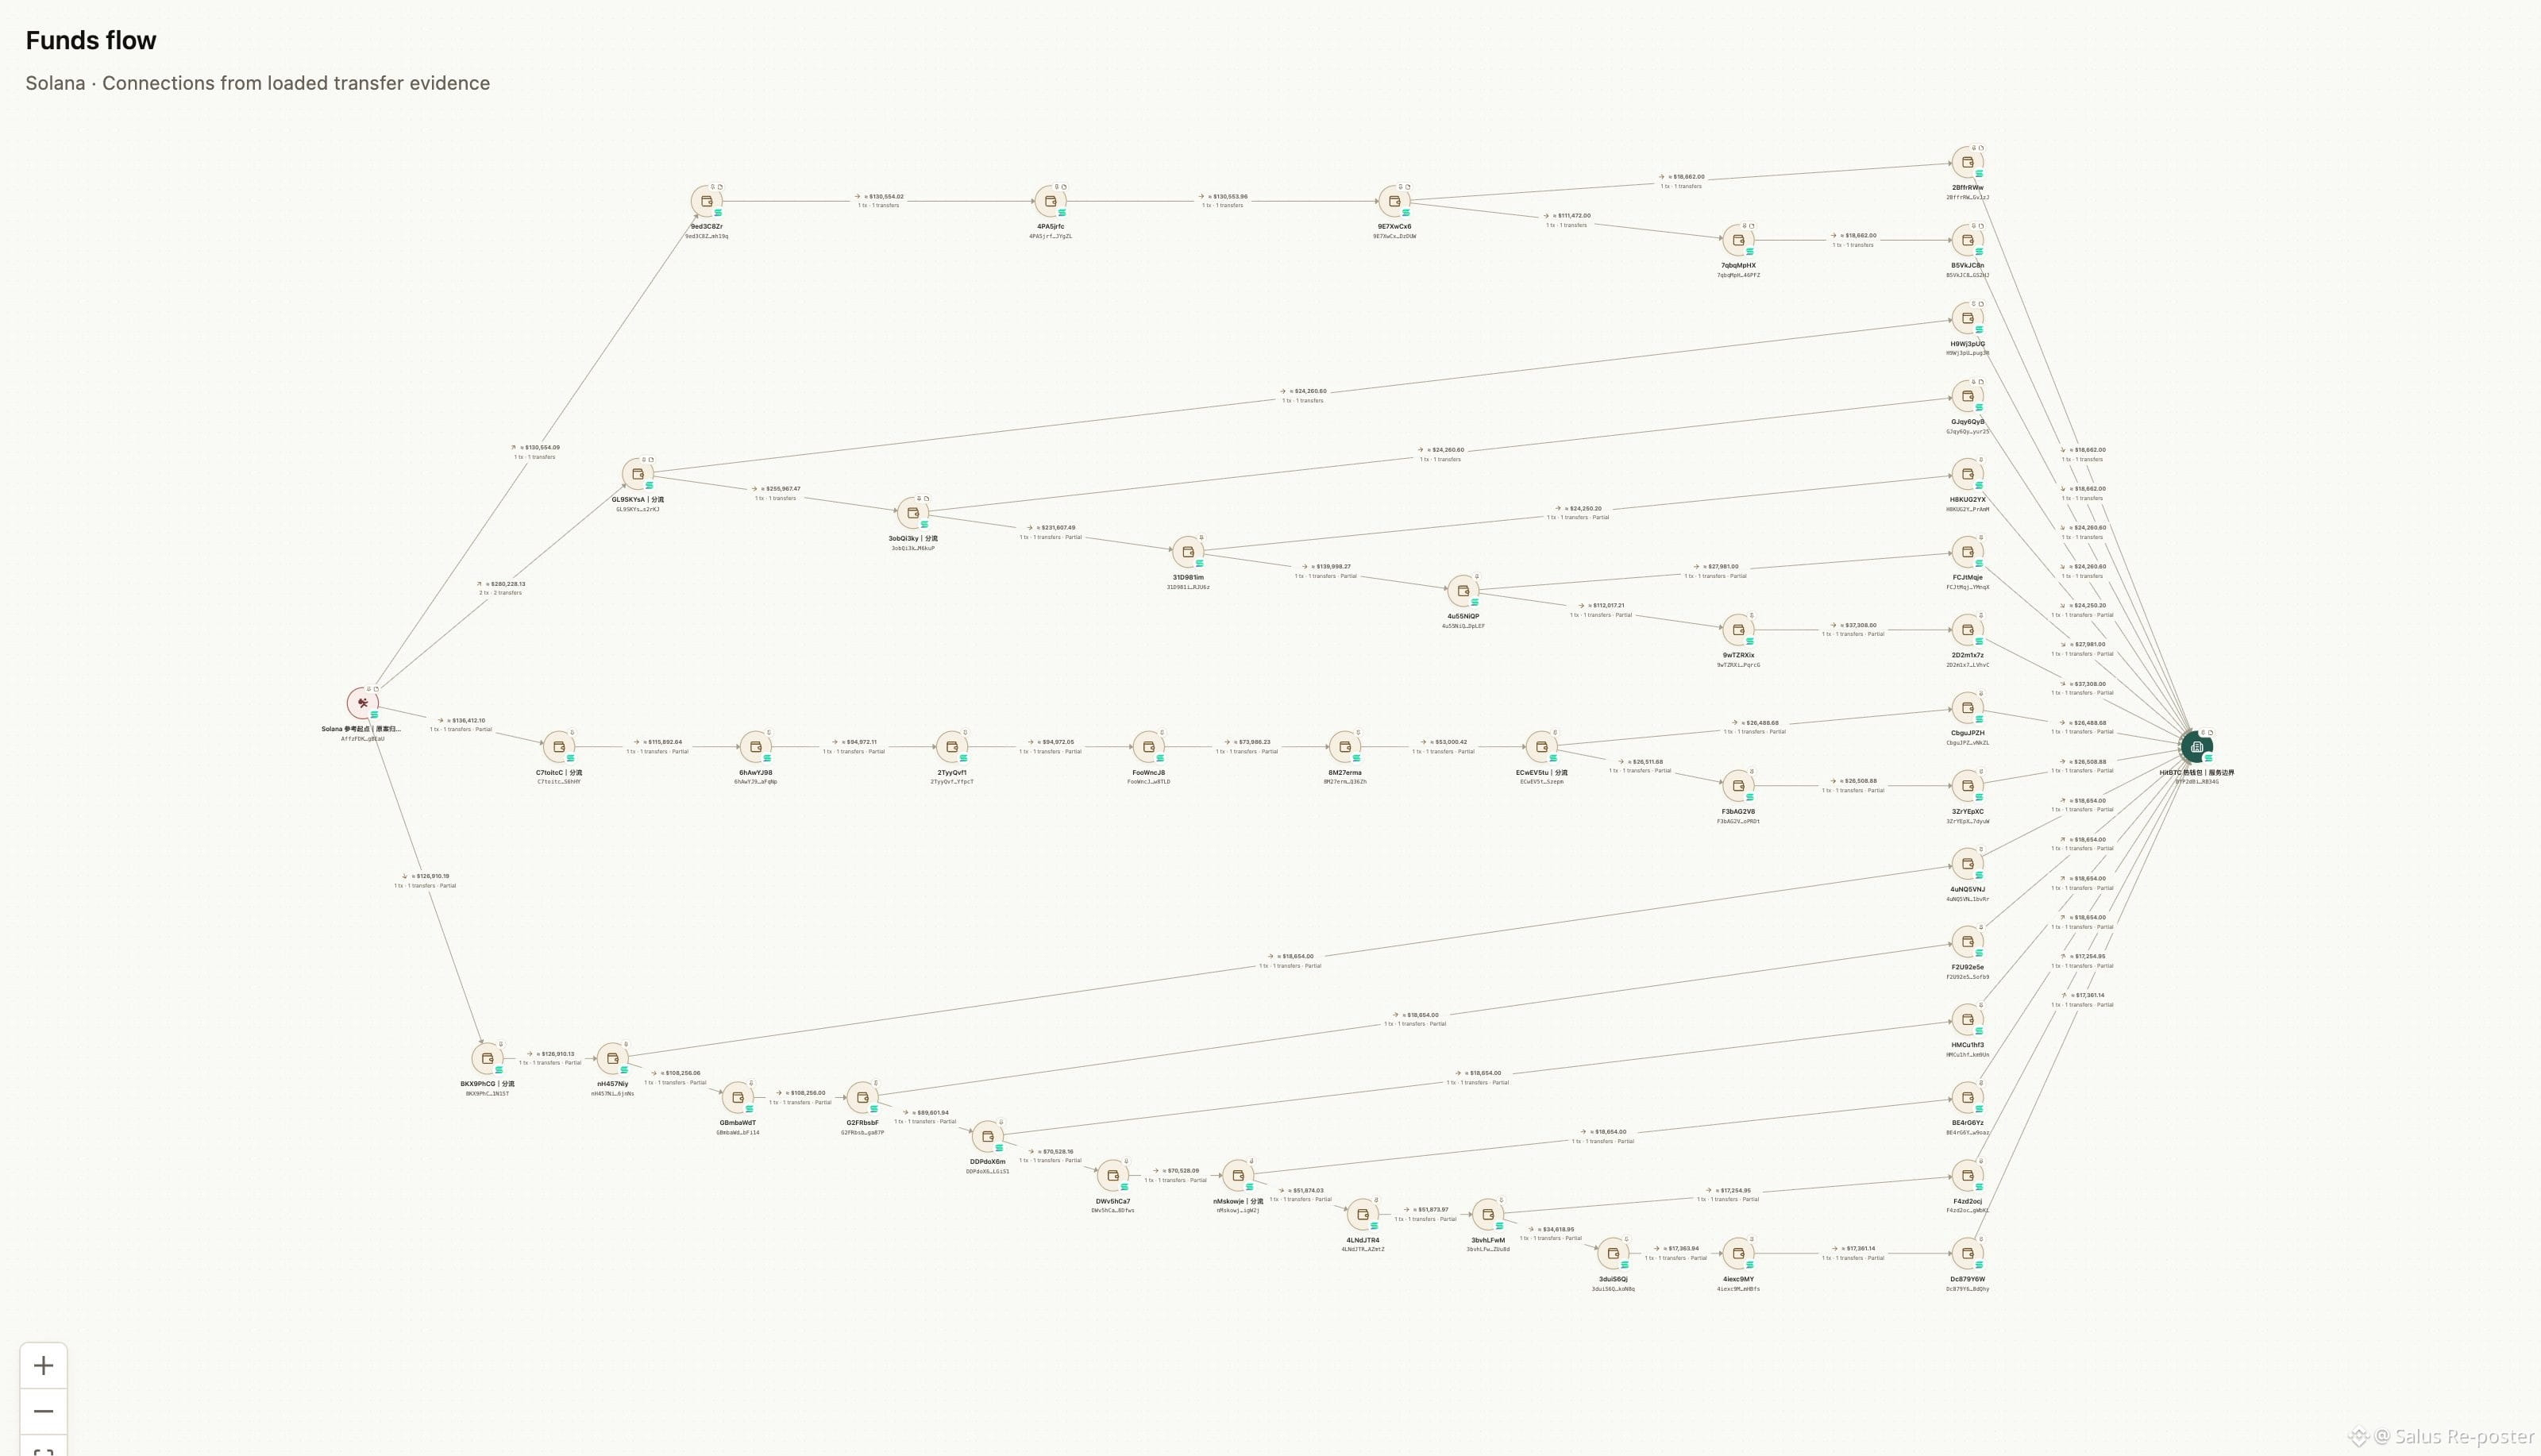
En el último acontecimiento, HitBTC ha vuelto a formar parte de la ruta de blanqueo de un destacado incidente relacionado con criptomonedas. A las 08:51 UTC del 3 de noviembre, una entrada de 3.600 SOL procedente del robo a Binance llegó a una cartera caliente de HitBTC @hitbtc. Los responsables movieron estos fondos por distintas rutas con ayuda de scripts automatizados y una estrategia de cadena de pelado.
Para entender cómo funciona, entidades anidadas como mesas extrabursátiles, plataformas de intercambio instantáneo y bolsas menores acceden a los fondos de liquidez de las principales bolsas mediante API. Aunque los registros públicos de la cadena de bloques muestran únicamente las direcciones de las bolsas principales, los registros internos solo identifican al intermediario, lo que oculta al verdadero depositante tras una capa adicional de anonimato.
Este patrón ha situado a HitBTC en el centro de atención durante varios incidentes de seguridad importantes. Tras la histórica brecha de Bybit, que provocó pérdidas por valor de 1,4 mil millones de dólares, se enviaron a la plataforma al menos 3,68 millones de dólares vinculados a redes financieras ilícitas de Corea del Norte. Cuando Bybit se puso en contacto para solicitar colaboración en sus investigaciones, apenas recibió respuesta. Además, en un informe anterior señalamos que, para julio de este año, habían llegado a HitBTC cerca de 22 millones de dólares en depósitos sospechosos (https://www.chaincatcher.com/en/article/2275277).
En el último acontecimiento, HitBTC ha vuelto a formar parte de la ruta de blanqueo de un destacado incidente relacionado con criptomonedas. A las 08:51 UTC del 3 de noviembre, una entrada de 3.600 SOL procedente del robo a Binance llegó a una cartera caliente de HitBTC @hitbtc. Los responsables movieron estos fondos por distintas rutas con ayuda de scripts automatizados y una estrategia de cadena de pelado.