
¡Se han revelado los detalles más aterradores del robo de 6.300 millones de dólares a Binance!
¿Quién habría imaginado que los hackers norcoreanos organizarían una entrevista de trabajo cuidadosamente planeada para infiltrarse en el mayor exchange de criptomonedas del mundo?
Binance acaba de publicar un informe preliminar de la investigación que revela cómo se infiltraron detrás de este robo de proporciones asombrosas.
Toda la operación empezó a prepararse con más de un mes de antelación.
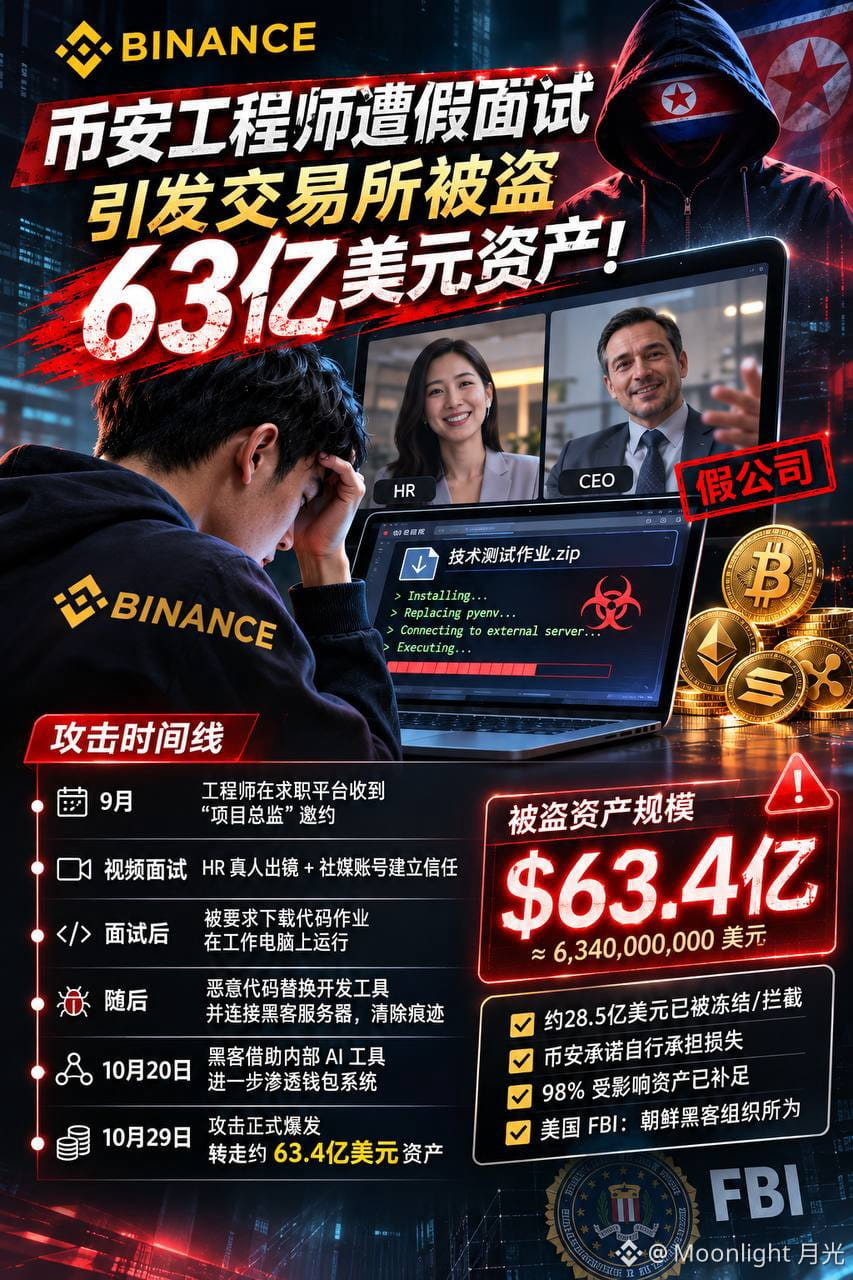
En septiembre de este año, un ingeniero de software de Binance publicó su currículum en una plataforma de empleo. Poco después, alguien que decía ser director de proyectos se puso en contacto con él y lo invitó a una entrevista.
En la primera entrevista, la otra parte hizo que una persona de RR. HH. apareciera en una videollamada y hasta le facilitó sus redes sociales, donde había muchas fotos y vídeos personales.
La segunda ronda fue aún más convincente: ¡hasta el CEO de la empresa se presentó en persona!
Pero el problema era que la empresa era falsa de principio a fin 🥲
Al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación como prueba de sus habilidades técnicas.
El ingeniero de Binance hizo lo que le pidieron y lo ejecutó directamente en su ordenador de trabajo.
No sabía que ese era precisamente el momento que los hackers estaban esperando.
El código malicioso sustituyó sigilosamente pyenv, una herramienta de desarrollo legítima instalada en el ordenador, y se conectó a servidores externos, ejecutó comandos y eliminó rastros de la intrusión.
Ni siquiera el software de seguridad de terminales que estaba instalado detectó nada extraño.
Para el 20 de octubre, los hackers ya habían utilizado el ordenador comprometido y las herramientas internas de IA para infiltrarse en los dispositivos de otros ingenieros y robar permisos de despliegue.
El 29 de octubre, el ataque comenzó oficialmente.
En apenas unas horas, se transfirieron activos como BTC, ETH, SOL y XRP, por un valor total de ¡6.340 millones de dólares!
Y lo más aterrador es que, después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes, por lo que los hackers pudieron continuar transfiriendo activos.
El FBI de Estados Unidos cree que el ataque fue obra de hackers norcoreanos.
Después de leer este informe, todo esto da mucho miedo.
Los exchanges invierten enormes sumas en construir sistemas de seguridad.
Pero los hackers pueden empezar con un currículum, una entrevista por videollamada y un ejercicio de programación, e infiltrarse paso a paso en los sistemas centrales de las billeteras.
La próxima vez que recibas una oferta de trabajo muy bien pagada, sobre todo si en la entrevista te piden descargar código o instalar programas, de verdad deberías estar muy alerta.
Porque tú crees que estás haciendo una entrevista para un nuevo trabajo, pero quizá la otra parte está evaluando cómo vulnerar tu ordenador 🥺
$BNB
¿Quién habría imaginado que los hackers norcoreanos organizarían una entrevista de trabajo cuidadosamente planeada para infiltrarse en el mayor exchange de criptomonedas del mundo?
Binance acaba de publicar un informe preliminar de la investigación que revela cómo se infiltraron detrás de este robo de proporciones asombrosas.
Toda la operación empezó a prepararse con más de un mes de antelación.
En septiembre de este año, un ingeniero de software de Binance publicó su currículum en una plataforma de empleo. Poco después, alguien que decía ser director de proyectos se puso en contacto con él y lo invitó a una entrevista.
En la primera entrevista, la otra parte hizo que una persona de RR. HH. apareciera en una videollamada y hasta le facilitó sus redes sociales, donde había muchas fotos y vídeos personales.
La segunda ronda fue aún más convincente: ¡hasta el CEO de la empresa se presentó en persona!
Pero el problema era que la empresa era falsa de principio a fin 🥲
Al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación como prueba de sus habilidades técnicas.
El ingeniero de Binance hizo lo que le pidieron y lo ejecutó directamente en su ordenador de trabajo.
No sabía que ese era precisamente el momento que los hackers estaban esperando.
El código malicioso sustituyó sigilosamente pyenv, una herramienta de desarrollo legítima instalada en el ordenador, y se conectó a servidores externos, ejecutó comandos y eliminó rastros de la intrusión.
Ni siquiera el software de seguridad de terminales que estaba instalado detectó nada extraño.
Para el 20 de octubre, los hackers ya habían utilizado el ordenador comprometido y las herramientas internas de IA para infiltrarse en los dispositivos de otros ingenieros y robar permisos de despliegue.
El 29 de octubre, el ataque comenzó oficialmente.
En apenas unas horas, se transfirieron activos como BTC, ETH, SOL y XRP, por un valor total de ¡6.340 millones de dólares!
Y lo más aterrador es que, después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes, por lo que los hackers pudieron continuar transfiriendo activos.
El FBI de Estados Unidos cree que el ataque fue obra de hackers norcoreanos.
Después de leer este informe, todo esto da mucho miedo.
Los exchanges invierten enormes sumas en construir sistemas de seguridad.
Pero los hackers pueden empezar con un currículum, una entrevista por videollamada y un ejercicio de programación, e infiltrarse paso a paso en los sistemas centrales de las billeteras.
La próxima vez que recibas una oferta de trabajo muy bien pagada, sobre todo si en la entrevista te piden descargar código o instalar programas, de verdad deberías estar muy alerta.
Porque tú crees que estás haciendo una entrevista para un nuevo trabajo, pero quizá la otra parte está evaluando cómo vulnerar tu ordenador 🥺
$BNB