Falso departamento de RR. HH., falsa entrevista; al final, el objetivo era la cartera: esta vez no vulneraron un protocolo on-chain, sino a una persona.
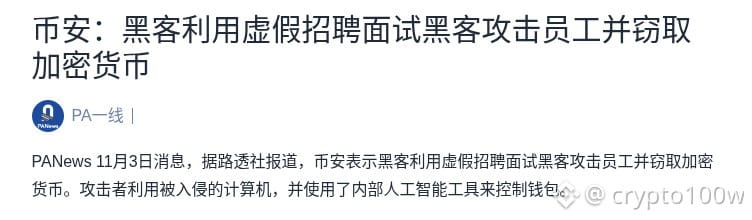
Binance confirmó que unos hackers comprometieron el dispositivo de un empleado mediante un ataque de ingeniería social disfrazado de entrevista de trabajo y, después, utilizaron herramientas internas de inteligencia artificial en el ordenador infectado para operar una cartera y transferir activos. Según PANews, el 3 de noviembre Reuters informó de estos hechos.
A corto plazo, esto podría afectar negativamente a BNB y al sector de los exchanges. Que los hackers pudieran acceder a herramientas internas indica que hay brechas que permiten sortear la segmentación de permisos, la doble revisión y los controles de riesgo de las retiradas. Esto podría hacer que los usuarios vuelvan a evaluar la seguridad de sus activos en plataformas centralizadas.
Escenario a observar 1: si se aclaran las medidas para congelar los fondos robados y compensar a los afectados, la confianza podría recuperarse rápidamente. Escenario a observar 2: si se producen grandes retiradas consecutivas o continúa la salida de fondos, BNB y los tokens de plataformas se verán presionados.
¿Qué preferirías ver primero: la implementación de un plan de compensación o que las retiradas y la profundidad del mercado al contado vuelvan a la normalidad?
Fuente: PANews
Imagen 1: Binance revela detalles del ataque de ingeniería social: una falsa entrevista comprometió a un empleado y se usaron indebidamente herramientas internas para transferir criptomonedas · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c
Binance confirmó que unos hackers comprometieron el dispositivo de un empleado mediante un ataque de ingeniería social disfrazado de entrevista de trabajo y, después, utilizaron herramientas internas de inteligencia artificial en el ordenador infectado para operar una cartera y transferir activos. Según PANews, el 3 de noviembre Reuters informó de estos hechos.
A corto plazo, esto podría afectar negativamente a BNB y al sector de los exchanges. Que los hackers pudieran acceder a herramientas internas indica que hay brechas que permiten sortear la segmentación de permisos, la doble revisión y los controles de riesgo de las retiradas. Esto podría hacer que los usuarios vuelvan a evaluar la seguridad de sus activos en plataformas centralizadas.
Escenario a observar 1: si se aclaran las medidas para congelar los fondos robados y compensar a los afectados, la confianza podría recuperarse rápidamente. Escenario a observar 2: si se producen grandes retiradas consecutivas o continúa la salida de fondos, BNB y los tokens de plataformas se verán presionados.
¿Qué preferirías ver primero: la implementación de un plan de compensación o que las retiradas y la profundidad del mercado al contado vuelvan a la normalidad?
Fuente: PANews
Imagen 1: Binance revela detalles del ataque de ingeniería social: una falsa entrevista comprometió a un empleado y se usaron indebidamente herramientas internas para transferir criptomonedas · Captura de pantalla de la página de origen
Fuente de la imagen: https://www.panewslab.com/zh/articles/01a1a1d2-cb54-709e-aed0-48205c8aa06c