💀 LA GIRA DEL INTERCAMBIO DEL SEGADOR: ¿EDICIÓN COREA DEL NORTE?
Los exchanges compiten por volumen. Algunos actores de amenazas parecen competir por el mayor atraco digital.
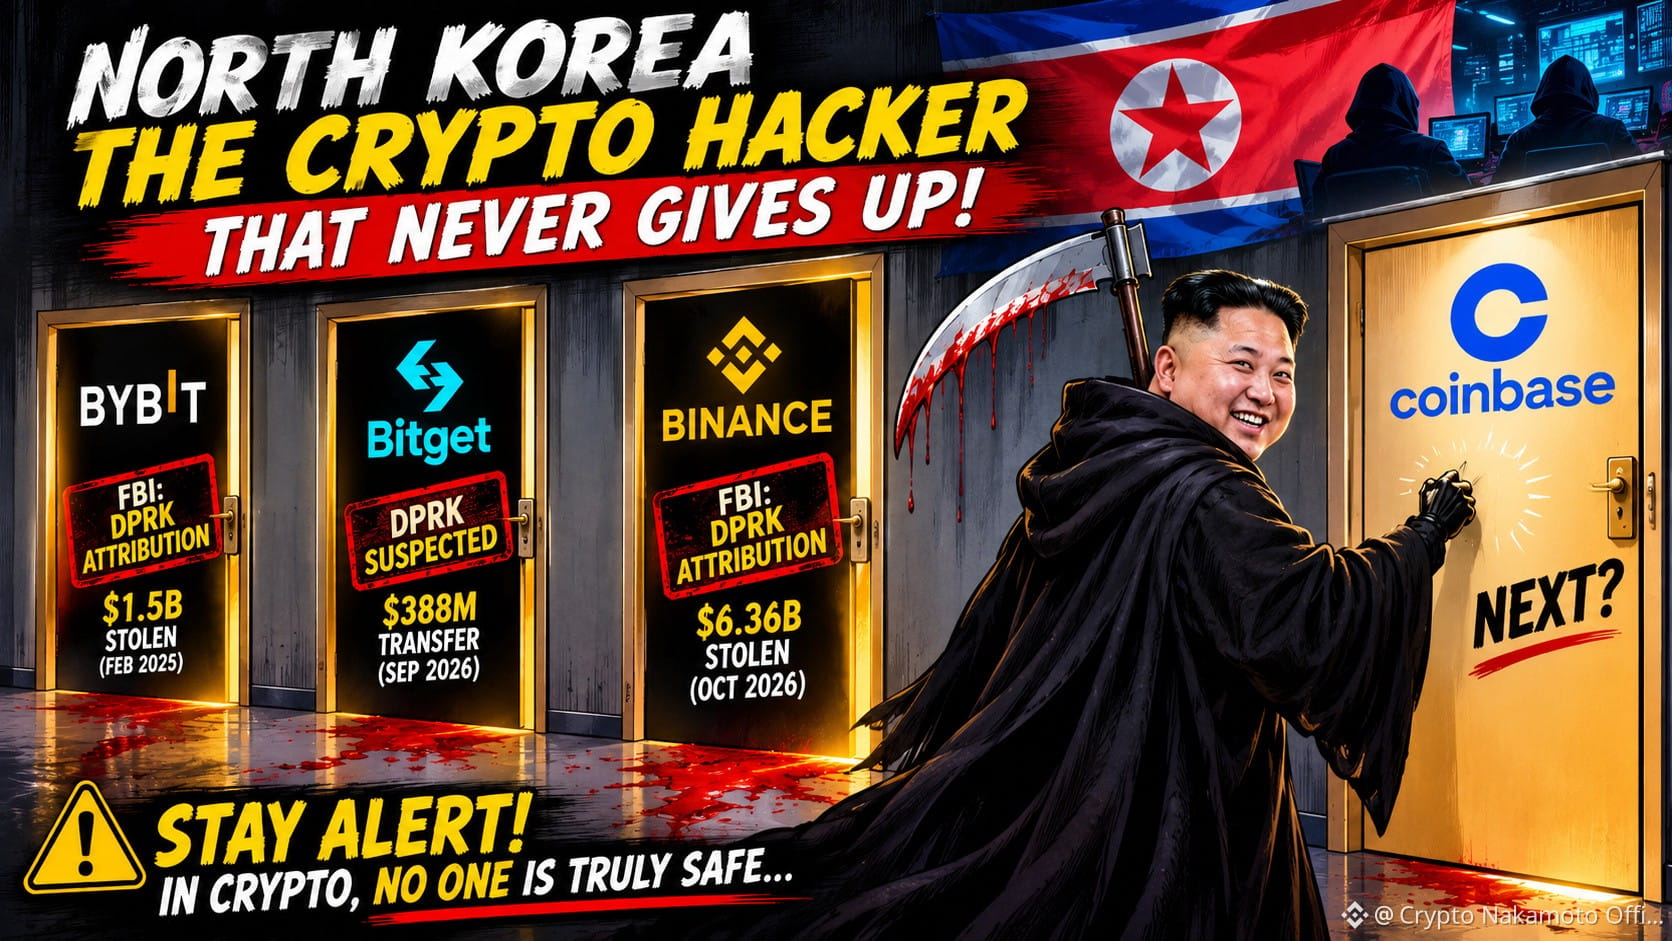
🩸 BYBIT — El 21 de febrero de 2025, robaron unos 1.500 millones de dólares. El FBI atribuyó el ataque al grupo TraderTraitor de Corea del Norte.
🩸 BITGET — El 24 de septiembre de 2026, salieron unos 388 millones de dólares de las billeteras calientes mediante transferencias no autorizadas. Elliptic afirmó que los indicios apuntaban firmemente a un vínculo con la RPDC; el director ejecutivo de Bitget dijo que los métodos coincidían con los de grupos vinculados a la RPDC. Se trata de una fuerte sospecha, no de una atribución del FBI.
🩸 BINANCE — El 29 de octubre de 2026, se sustrajeron unos 6.360 millones de dólares de billeteras en varias cadenas. El FBI atribuyó el robo a TraderTraitor. Binance dijo que cubriría las pérdidas de sus clientes.
🚪 COINBASE — El remate es el toque a la puerta. Ninguna prueba verificada en estos informes demuestra que Coinbase haya sufrido un hackeo comparable de un exchange vinculado a Corea del Norte. El segador está lanzando una amenaza, no anunciando una brecha.
Dejando de lado el humor negro, los operadores vinculados a Corea del Norte llevan años apuntando a exchanges, puentes y empresas de criptomonedas. La atribución varía; la sospecha no es una prueba.
¿La lección? Ningún exchange es invulnerable. Los controles de custodia, las verificaciones de retiros, la seguridad de los dispositivos y una respuesta rápida ante incidentes importan más que la reputación de la marca.
💬 ¿Quién tiene la seguridad más sólida y qué pruebas te convencerían?
#CryptoSecurity #bybit #Bitget #Binance #coinbase #CoreaDelNorte
Incidentes separados; no demuestran que una sola operación haya atacado a todos los exchanges. Que el chiste sea afilado, y los hechos, aún más.
Los exchanges compiten por volumen. Algunos actores de amenazas parecen competir por el mayor atraco digital.
🩸 BYBIT — El 21 de febrero de 2025, robaron unos 1.500 millones de dólares. El FBI atribuyó el ataque al grupo TraderTraitor de Corea del Norte.
🩸 BITGET — El 24 de septiembre de 2026, salieron unos 388 millones de dólares de las billeteras calientes mediante transferencias no autorizadas. Elliptic afirmó que los indicios apuntaban firmemente a un vínculo con la RPDC; el director ejecutivo de Bitget dijo que los métodos coincidían con los de grupos vinculados a la RPDC. Se trata de una fuerte sospecha, no de una atribución del FBI.
🩸 BINANCE — El 29 de octubre de 2026, se sustrajeron unos 6.360 millones de dólares de billeteras en varias cadenas. El FBI atribuyó el robo a TraderTraitor. Binance dijo que cubriría las pérdidas de sus clientes.
🚪 COINBASE — El remate es el toque a la puerta. Ninguna prueba verificada en estos informes demuestra que Coinbase haya sufrido un hackeo comparable de un exchange vinculado a Corea del Norte. El segador está lanzando una amenaza, no anunciando una brecha.
Dejando de lado el humor negro, los operadores vinculados a Corea del Norte llevan años apuntando a exchanges, puentes y empresas de criptomonedas. La atribución varía; la sospecha no es una prueba.
¿La lección? Ningún exchange es invulnerable. Los controles de custodia, las verificaciones de retiros, la seguridad de los dispositivos y una respuesta rápida ante incidentes importan más que la reputación de la marca.
💬 ¿Quién tiene la seguridad más sólida y qué pruebas te convencerían?
#CryptoSecurity #bybit #Bitget #Binance #coinbase #CoreaDelNorte
Incidentes separados; no demuestran que una sola operación haya atacado a todos los exchanges. Que el chiste sea afilado, y los hechos, aún más.