
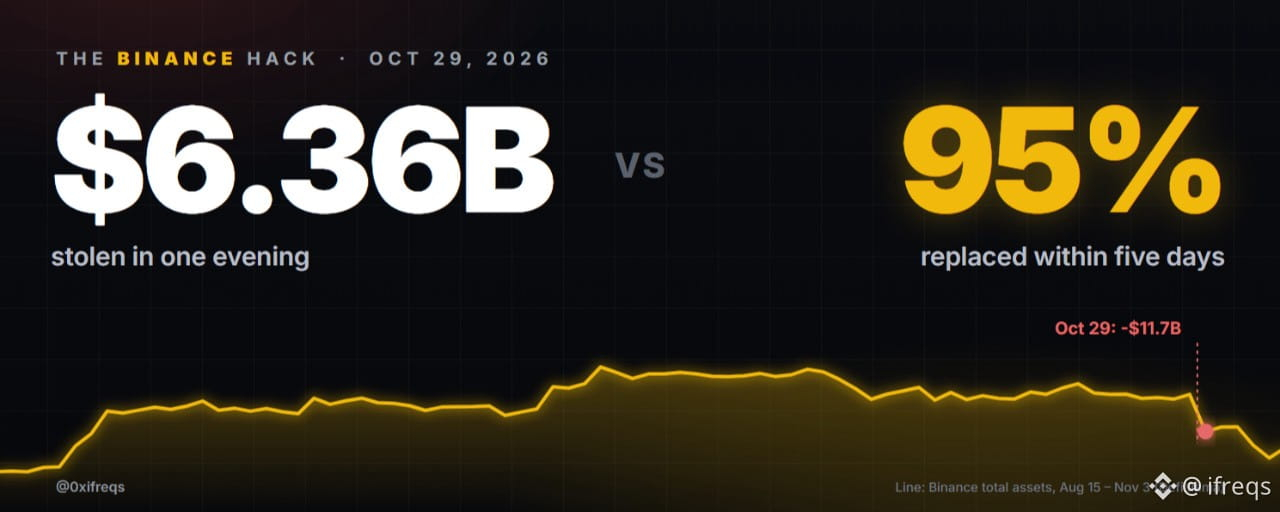

El 29 de octubre, alguien vació las carteras calientes de Binance en diez cadenas de bloques en una sola noche.
TRM Labs calcula el total en 6,36 mil millones de dólares. Elliptic lo cifra en 6,43 mil millones. En cualquier caso, es el mayor robo de criptomonedas registrado, aproximadamente cuatro veces los 1,5 mil millones de dólares que perdió Bybit en febrero de 2025.
Cinco días después, Binance afirma que ha repuesto el 95 % con fondos de su propio balance. Se están reanudando los retiros y el FBI ha señalado a Corea del Norte.
Pero la historia no ha terminado. Aún no se ha publicado la causa raíz, quedan unos 3,2 mil millones de dólares en carteras vinculadas al atacante y el blanqueo apenas ha comenzado.
Esto es todo lo que pude verificar, en orden: qué pasó, cómo, quién, la carrera por congelar los fondos, la respuesta de Binance, dónde está ahora el dinero y qué podría pasar después.
En resumen
→ Qué pasó: se sustrajeron unos 6.360 millones de dólares de las billeteras calientes de Binance el 29 de oct., entre las 20:05 y las 23:56 UTC, en 10 cadenas.
→ Cómo: Binance apunta a la computadora portátil de un ingeniero de DevOps comprometida, además de «otros puntos de acceso». En Ethereum, el atacante usó EIP-7702 con 50 autorizaciones prefirmadas.
→ Quién: el FBI atribuye el ataque a TraderTraitor, de Corea del Norte. Corea del Norte lo niega.
→ Congelado: se congelaron o incautaron unos 2.850 millones de dólares, principalmente en USDT y USDC. Se intercambiaron unos 786 millones de dólares en stablecoins antes de que se aplicaran las congelaciones.
→ Binance: reservó 6.340 millones de dólares, cobertura del 95 %, el SAFU aportó 7.499 BTC y se tomó una instantánea de Prueba de Reservas con una prueba zk. Los retiros se reabrieron el 1 y el 3 de nov.
→ Usuarios: una salida neta de 3.640 millones de dólares en las primeras nueve horas. CZ dice que el 98 % se quedó y que ahora los depósitos superan los retiros.
→ Pendiente: no hay informe posterior al incidente, aún se están comprando el 5 % de los tokens, falta reponer el SAFU y quedan unos 3.240 millones de dólares en las billeteras del atacante.
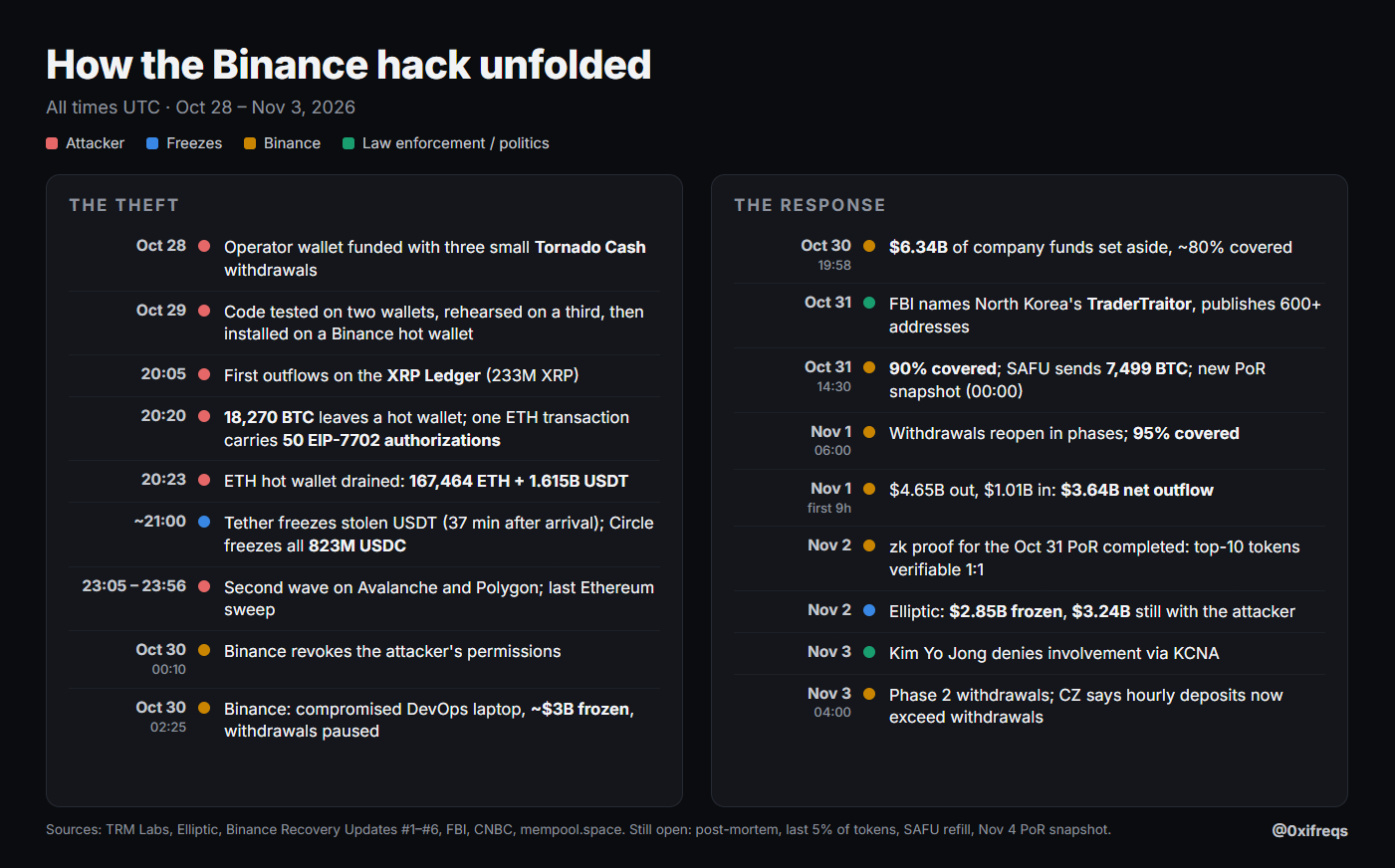
Cómo se desarrolló el hackeo de Binance. Fuentes: TRM Labs, Elliptic, Binance, FBI y CNBC
1. Qué pasó, minuto a minuto
★ El robo comenzó a las 20:05 UTC del 29 de octubre en XRP Ledger y se produjo en oleadas hasta las 23:56 UTC.
→ 20:05–20:09: salieron 233,46M XRP (unos 296 millones de dólares) de cinco billeteras de Binance.
→ 20:20: una billetera caliente de Bitcoin envió 18.270 BTC (unos 1.470 millones de dólares), divididos entre 19 direcciones en media hora. No se han vuelto a mover.
→ 20:20: en Ethereum, una sola transacción llevaba 50 autorizaciones. Unos tres minutos después, salió todo el saldo de la billetera: 167.464 ETH y 63 tokens, incluidos 1.615 millones de USDT.
→ 23:05: una segunda oleada afectó a Avalanche y Polygon. 23:56: el último vaciado en Ethereum.
★ Por cadena, según TRM: Ethereum, 3.790 millones de dólares; Bitcoin, 1.470 millones; Tron, 628 millones; XRP Ledger, 296 millones; Solana, 96 millones; Arbitrum/Optimism/Base, 39 millones; Avalanche, 28 millones; Polygon, 10 millones.
→ El 54 % del total (3.460 millones de dólares) eran stablecoins, según Elliptic. Ese único dato condicionó las cuatro horas siguientes.
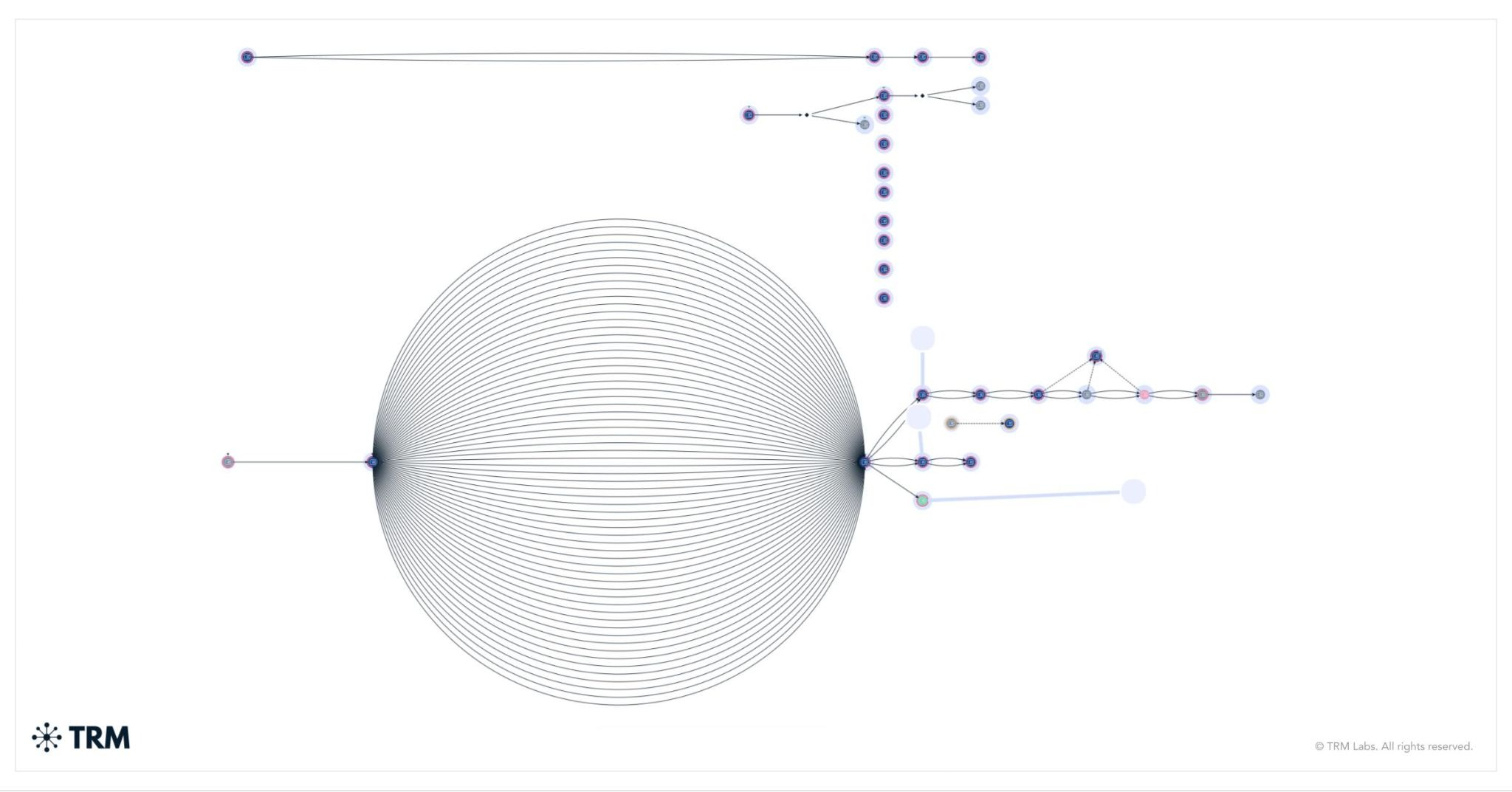
Gráfico general del robo del 29 de oct., de TRM Labs
2. Cómo funcionó el ataque
★ La primera explicación de Binance llegó a las 02:25 UTC del 30 de oct. La computadora portátil de un ingeniero de DevOps comprometida permitió al atacante acceder a un contenedor de servicio y «enviar transacciones de retiro no autorizadas».
→ Unas seis horas después, Binance dijo que su investigación había «descubierto otros puntos de acceso».
→ También dice que no encontró pruebas de que se filtraran las claves privadas de las billeteras.
★ La reconstrucción en cadena de TRM muestra cómo se aprovechó ese acceso:
→ 28 de oct.: se financiaron tres pequeños retiros de Tornado Cash a la billetera del operador.
→ 29 de oct.: el atacante probó su código en dos billeteras, hizo un ensayo en una tercera y luego lo instaló en una billetera caliente de Binance.
→ En Ethereum usó EIP-7702, que permite a una billetera normal delegar su lógica a un contrato inteligente. La billetera caliente firmó 50 autorizaciones que apuntaban a un contrato de vaciado controlado por el atacante. Cada una tenía un nonce consecutivo, por lo que al menos una sería válida.
→ La delegación siguió activa, así que el atacante continuó vaciando fondos a las 20:41, 20:59, 21:04, 21:44, 22:39 y 23:56 UTC.
→ En las demás cadenas, los fondos salieron mediante transferencias firmadas normales.
★ Mi lectura: esto no parece una clave robada. Parece que el atacante logró que el propio sistema de firma de Binance firmara en su nombre. TRM llega a la misma conclusión, pero Binance aún no ha publicado la causa raíz.
3. Quién lo hizo
★ El 31 de oct., el FBI dijo que Corea del Norte era responsable y llamó a la actividad «TraderTraitor». Publicó más de 600 direcciones del atacante en Ethereum, Bitcoin y Solana.
→ Pidió a los operadores de THORNode, proveedores de RPC, servicios de intercambio instantáneo y aplicaciones DeFi que bloquearan las transacciones vinculadas a esas direcciones.
→ TRM y Chainalysis ya habían señalado a TraderTraitor. Es el mismo modus operandi que en Bybit (feb. de 2025) y KelpDAO (abr. de 2026): pequeñas cantidades de fondos de Tornado Cash, preparación con mucha antelación y firmas recopiladas de antemano ejecutadas de una sola vez.
→ El 3 de nov., Kim Yo Jong negó cualquier implicación a través de los medios estatales y calificó la acusación de «grave provocación política».
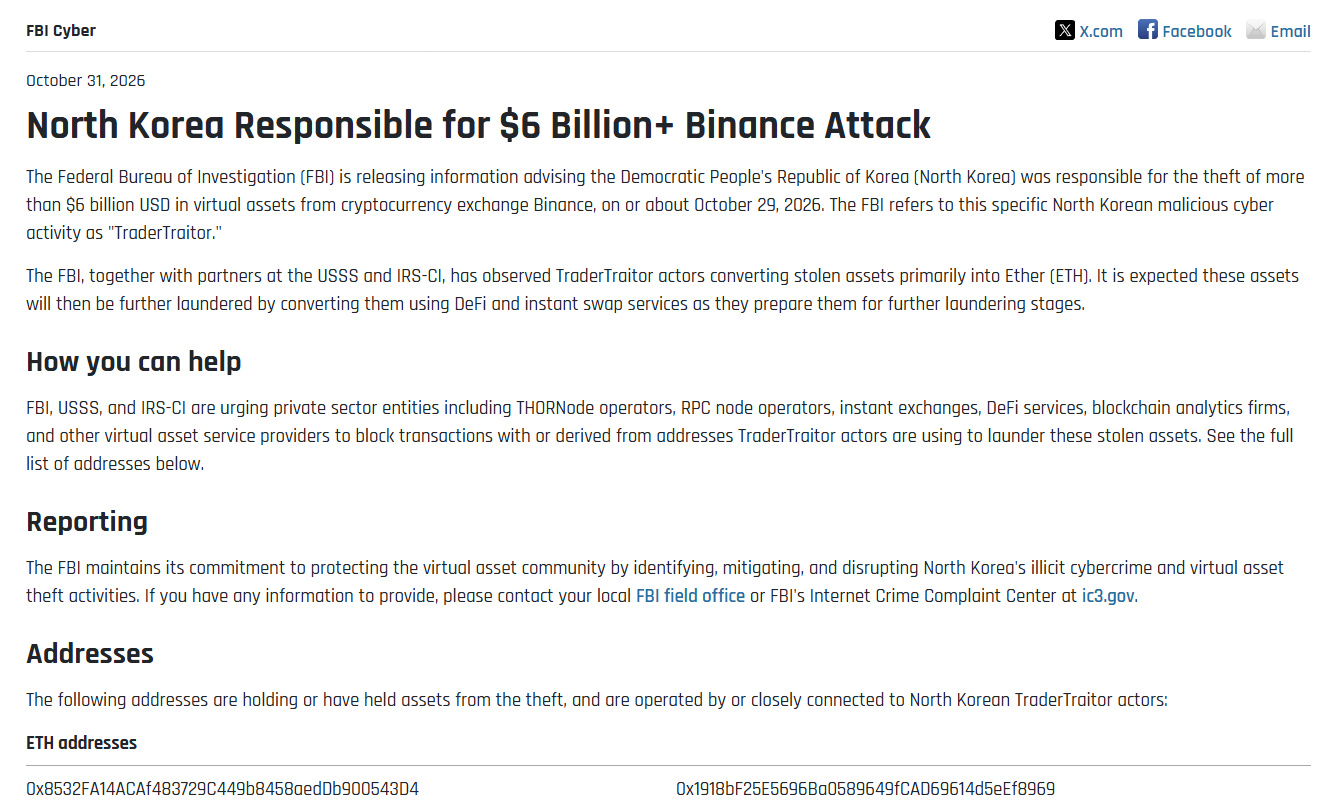
Alerta cibernética del FBI, 31 de oct. de 2026
4. La carrera por congelar los fondos
★ Las stablecoins se pueden congelar. $BTC y $ETH , no. Así que la primera tarea del atacante fue intercambiar las stablecoins antes de que reaccionaran los emisores.
→ Tether congeló los USDT robados en Ethereum 37 minutos después de que llegaran. Antes de eso, se intercambiaron unos 434M USDT por ETH en DEX como Uniswap y se tomaron prestados 19.762 ETH en Aave usando 59,9M USDT como garantía.
→ En Tron, se intercambiaron 234M USDT por TRX en SunSwap antes de la congelación.
→ Circle congeló los 823M USDC robados antes de que se intercambiara ninguna parte.
→ Ripple congeló 40,5M RLUSD y World Liberty congeló 27,8M USD1. El Consejo de Seguridad de Arbitrum congeló 8.426 ETH y 74,6M ARB.
★ Resultado neto, según Elliptic: se congelaron o incautaron unos 2.850 millones de dólares, y se convirtieron unos 786 millones de dólares en stablecoins antes de que se aplicaran las congelaciones.
→ Mi lectura: las congelaciones salvaron la mayor parte de las stablecoins. Pero también mostraron cuánto poder tienen unos pocos emisores sobre el dinero «en cadena», y eso tiene dos caras.
5. Cómo respondió Binance
★ Contención: se pausaron los retiros y se revocaron las autorizaciones afectadas. Los depósitos siguieron abiertos.
★ Dinero: el 30 de oct., Binance reservó 6.340 millones de dólares de fondos de la empresa, 5.000 millones de ellos ya en los mismos tokens que fueron robados.
→ La cobertura pasó de aproximadamente el 80 % (30 de oct.) al 90 % (31 de oct.) y al 95 % (1 de nov.). El último 5 % corresponde a tokens más pequeños que Binance sigue comprando en los mercados y por canales OTC.
→ El dinero provino del SAFU, el Fondo de Seguro de Futuros, una reserva de BTC y la tesorería corporativa.
→ La dirección de bitcoin del SAFU envió 7.499 BTC el 31 de oct. a las 14:51 UTC. Ahora tiene 7.500 BTC, la mitad de lo que tenía antes. Binance dice que repondrá el SAFU hasta llegar a unos 1.000 millones de dólares.
→ CZ: «Binance no pidió dinero prestado. Binance no vendió activos. Binance no recaudó dinero».
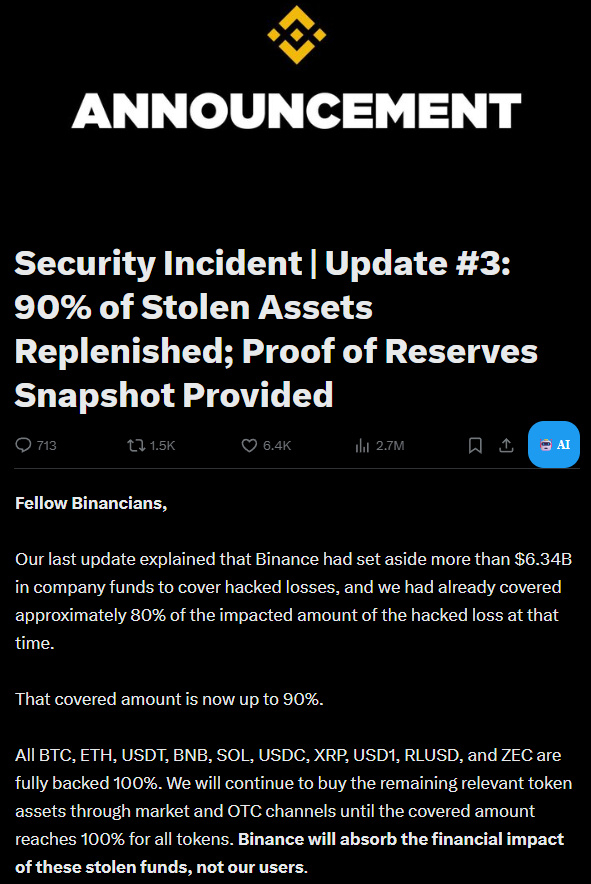
Actualización de recuperación de Binance n.º 3, 31 de oct.
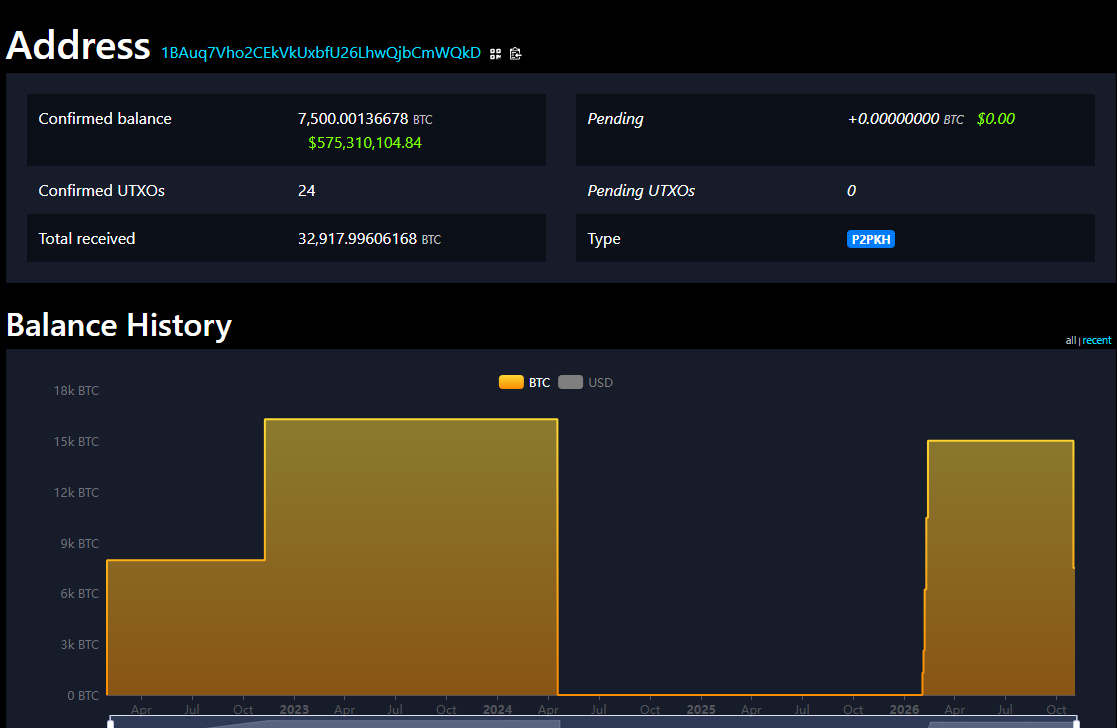
Historial del saldo de la dirección de BTC del SAFU, mempool.space
★ Verificación: se tomó una nueva instantánea de Prueba de Reservas el 31 de oct. a las 00:00 UTC. Su prueba zk se completó el 2 de nov.
→ Quienes tengan alguno de los 10 tokens principales (BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC) pueden comprobar por sí mismos que sus saldos están respaldados al menos en una proporción de 1:1.
→ La próxima instantánea, que abarcará más tokens, está prevista para el 4 de nov.
★ Retiros: la primera fase se reabrió el 1 de nov., entre las 06:00 y las 09:00 UTC, dando prioridad a la demanda de los usuarios de la semana anterior. La segunda fase comenzó el 3 de nov. a las 04:00 UTC.
6. Cómo reaccionaron el mercado y los usuarios
★ Precio: en Binance, BTC cayó de 80.864 a 76.500 dólares (-5,4 %) durante las siete horas siguientes. ETH cayó un 6,8 % y $BNB bajó un 8,7 %, hasta los 680 dólares, en la primera hora.
→ Se liquidaron posiciones por unos 1.500 millones de dólares en 24 horas, la mayoría posiciones largas, según datos de CoinGlass.
→ BNB aún no se ha recuperado: cotiza a unos 696 dólares, frente a los aproximadamente 744 dólares que valía antes del ataque.
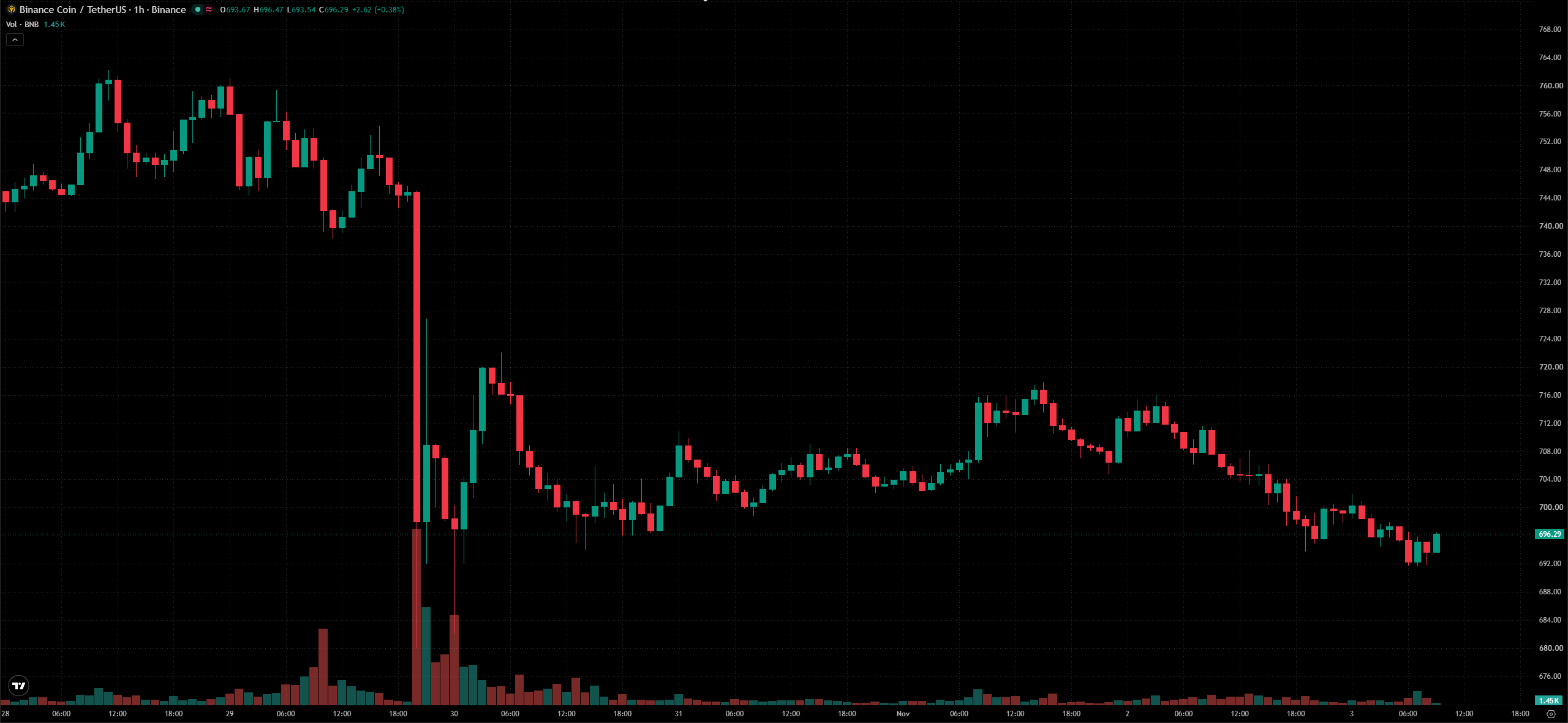
BNB/USDT, gráfico de 1 h en Binance, del 28 de oct. al 3 de nov. (TradingView)
★ Flujos: cuando se reabrieron los retiros, los usuarios retiraron 4.650 millones de dólares y depositaron 1.010 millones en nueve horas. Eso supone una salida neta de 3.640 millones de dólares, según CNBC.
→ DefiLlama muestra que los activos de Binance pasaron de 144.900 millones de dólares el 29 de oct. a 133.200 millones al día siguiente y 124.800 millones el 3 de nov.; ahora vuelven a rondar los 128.000 millones. Parte de la caída se debe a los precios, no solo a los retiros.
→ CZ dijo que el 98 % «elige quedarse». El 3 de nov. dijo que los depósitos por hora ya superan los retiros y que solo entre el 6 % y el 10 % de los retiros fueron a otras plataformas de intercambio.
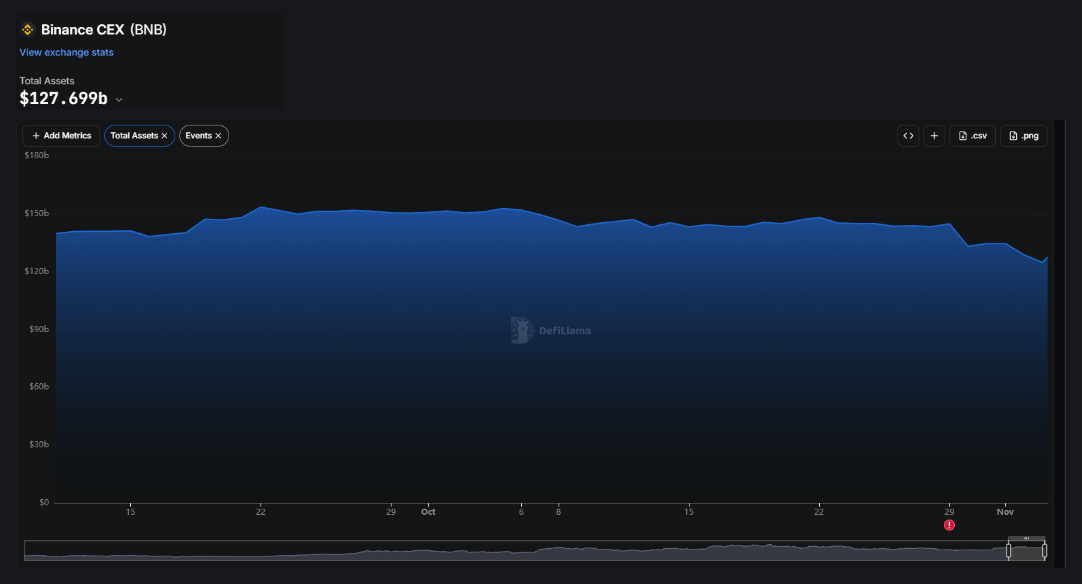
Activos totales de Binance, DefiLlama
→ Mi lectura: no hubo una corrida bancaria. Salió alrededor del 3 % de los activos, menos de lo que habría imaginado tras el mayor hackeo de la historia.
7. Dónde está ahora el dinero
★ Elliptic cuenta unas 12.000 billeteras, 11 cadenas y más de 40.000 transacciones en menos de cuatro días. Eso equivale a una billetera nueva cada 25 segundos, así que claramente es un proceso automatizado.
→ Aún hay unos 3.240 millones de dólares en direcciones vinculadas al atacante, principalmente en ETH y BTC. Se ha convertido en efectivo una cantidad insignificante.
→ Tron fue la ruta principal. Desde una billetera de distribución se repartieron 684,6M TRX entre unas 7.700 direcciones y luego se enviaron a través de seis puentes. Al menos 147 millones de dólares pasaron de Tron a Ethereum.
→ El 31 de oct., el atacante añadió nuevas rutas: intercambios por USDD, que se promociona como imposible de congelar, y transferencias a través de una bóveda de JustLend.
→ Desde el 1 de nov., empezaron a moverse ETH, SOL, NEAR y XRP. Unos 28 BTC pasaron por coinjoins, la primera señal de mezcla.
→ Un incidente ralentizó el proceso. Una reorganización de Ethereum causó un reembolso duplicado en un depósito de THORChain y obligó a THORChain a hacer una pausa de emergencia, según Chainalysis.
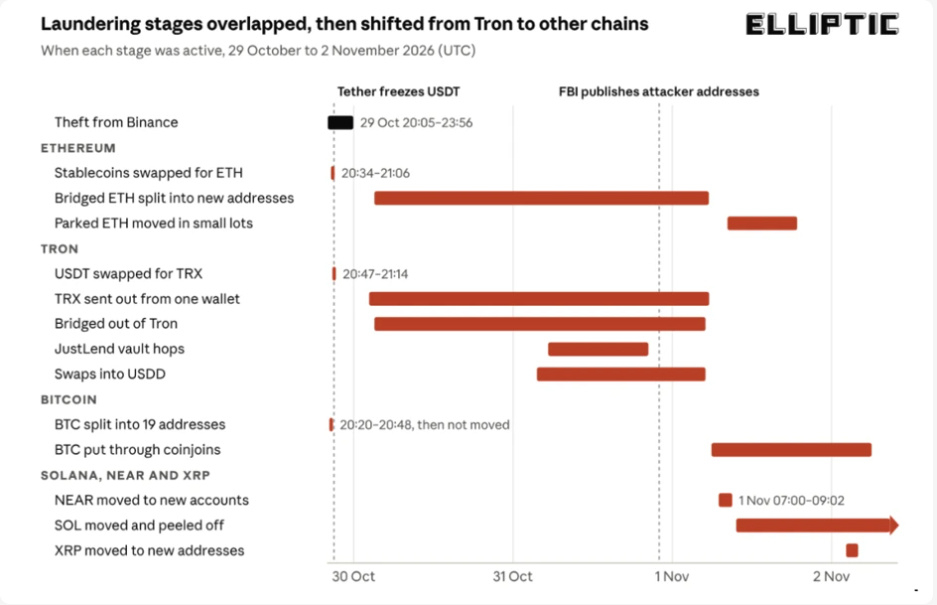
Fases del blanqueo, del 29 de oct. al 2 de nov. (Elliptic)
★ Esto va más lento que en Bybit, donde todo el ETH robado se movió en 10 días. Elliptic prevé un intercambio gradual por BTC y una conversión a efectivo a través de intermediarios OTC a lo largo de varios meses.
8. ¿Está resuelto?
★ Para los usuarios de Binance, en gran medida sí. Para el sector, no.
→ Resuelto: los 10 tokens principales tienen respaldo 1:1 y se pueden verificar, la cobertura alcanza el 95 %, se están reabriendo los retiros y los depósitos superan los retiros.
→ Sin resolver:
no se ha publicado la causa raíz ni el informe posterior al incidente
el 5 % restante de los tokens
la reposición del SAFU, que no tiene fecha
unos 3.240 millones de dólares aún en manos del atacante
si los USDT y USDC congelados se volverán a emitir alguna vez a Binance
→ Reguladores: el Servicio Secreto de EE. UU. dice que trabaja para rastrear y congelar los fondos. La FCA del Reino Unido dijo que Binance no está registrada allí y que está evaluando el posible impacto.
9. Qué podría haberlo evitado y qué debería cambiar
★ Para las plataformas de intercambio:
→ Supervisar en tiempo real las delegaciones EIP-7702 en las billeteras de tesorería y alertar ante cualquier delegación (TRM).
→ Rechazar las autorizaciones 7702 inesperadas. Una solicitud de muchas autorizaciones con nonces consecutivos debería considerarse por sí sola una señal de que hubo una intrusión.
→ Proteger los sistemas que pueden solicitar firmas, no solo las claves. Un firmante firmará cualquier cosa que llegue a través de una vía de solicitud comprometida.
→ Separar las vías de firma por cadena y nivel de billetera para que una sola intrusión no pueda vaciar diez cadenas en una tarde.
→ Limitar los fondos de las billeteras calientes y añadir interruptores automáticos. En este caso, las salidas solo se detuvieron cuando se pausaron los retiros, unas cuatro horas después de la primera transferencia.
→ Proteger los equipos de los desarrolladores:
mantener el trabajo diario de desarrollo separado del acceso administrativo y de firma
usar credenciales de corta duración
abrir las «pruebas de programación» no solicitadas solo en entornos aislados; las pruebas falsas para puestos de trabajo son un señuelo conocido de TraderTraitor
★ Para los usuarios:
→ El saldo en una plataforma de intercambio es un pagaré. Esta vez se respetó íntegramente. No des por hecho que siempre será así.
→ Comprueba tu propio saldo con la Prueba de Reservas y guarda tus inversiones a largo plazo bajo tu propia custodia.
→ Usa solo canales oficiales. Los intentos de phishing se disparan después de cada hackeo.
10. Escenarios a partir de ahora
★ Escenario base: Binance completa el último 5 %, publica un informe posterior al incidente y repone el SAFU. El atacante blanquea lentamente los fondos y los convierte en BTC a través de mesas OTC durante varios meses, y parte de los fondos congelados acaba devolviéndose.
★ Escenario favorable: se congela una mayor parte de los ~3.240 millones de dólares cuando pasa por plataformas de intercambio, mesas OTC y puentes, usando la lista del FBI. El informe posterior al incidente revela un fallo puntual y subsanable.
★ Escenario desfavorable: el informe posterior al incidente revela problemas más profundos, los reguladores aprovechan el incidente para intervenir, se reanudan las salidas o el mismo modus operandi golpea otra plataforma de intercambio.
→ En todo el sector, cabe esperar un mayor escrutinio de EIP-7702, límites más estrictos para las billeteras calientes y un debate más intenso sobre el poder de los emisores de stablecoins para congelar fondos.
El titular es que robaron 6.300 millones de dólares.
La cifra más importante quizá sea el 95 %: Binance absorbió el mayor hackeo de la historia con su propio balance en menos de una semana.
Pero el dinero no ha desaparecido. Está repartido en unas 12.000 billeteras y aparece una nueva cada 25 segundos.
Si gestionaras las billeteras calientes de una plataforma de intercambio, ¿qué cambiarías primero?
Fuentes
Binance en X: investigación inicial (30 de oct.), actualización de la investigación (30 de oct.), actualizaciones de recuperación n.º 2–6 (del 30 de oct. al 3 de nov.)
FBI Cyber: «Corea del Norte es responsable del ataque de más de 6.000 millones de dólares a Binance» (31 de oct.)
TRM Labs: «Corea del Norte roba 6.360 millones de dólares a Binance en el mayor hackeo de la historia»
Elliptic: «Cómo Corea del Norte está blanqueando los 6.400 millones de dólares robados a Binance» (2 de nov.)
CNBC: salidas netas (2 de nov.); negativa de Corea del Norte y rastreo de Elliptic/Chainalysis (3 de nov.)
Cointelegraph en X, citando a Chainalysis: pausa de THORChain tras una reorganización de Ethereum (31 de oct.)
CZ en X (del 1 al 3 de nov.)
DefiLlama (plataforma de intercambio centralizada Binance), mempool.space (dirección del SAFU), TradingView/Binance (precios), CoinGlass a través de BeInCrypto (liquidaciones)
StepSecurity: lecciones sobre la seguridad de los equipos de desarrolladores (30 de oct.)
Wikipedia, «Hackeo de Binance de 2026», para contrastar la cronología