🚨 Alerta de explotación masiva de criptomonedas por 106 millones de dólares: entidad de la UE sin identificar, objetivo del ataque
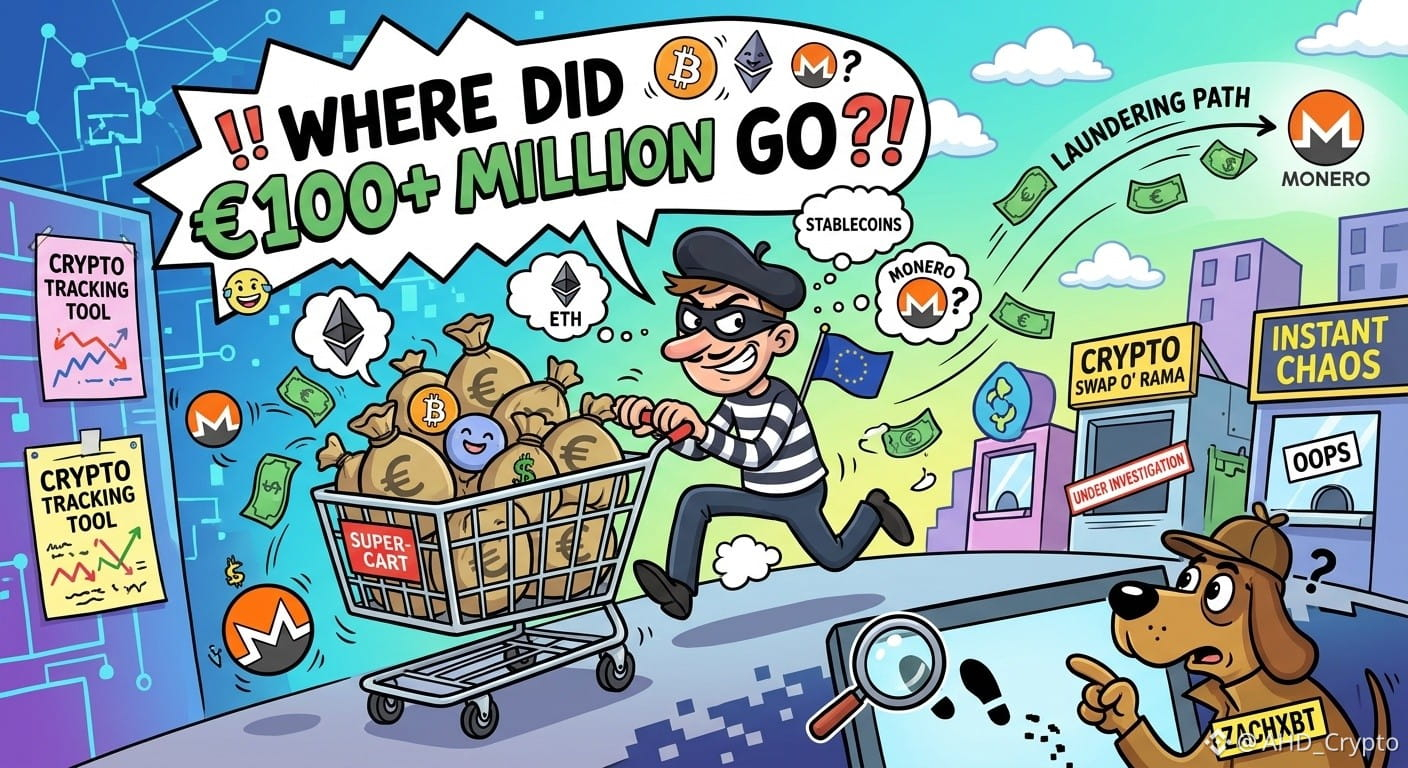
El investigador de blockchain ZachXBT ha señalado un grave incidente de seguridad que involucra a una entidad con sede en la UE cuyo nombre no se ha revelado y que, según se informa, perdió más de 106 millones de dólares de cuentas en exchanges centralizados el 1 de noviembre.
Aspectos clave del incidente:
>> Drenaje inicial: El atacante drenó stablecoins (USDC y $USDT ) de varias cuentas en exchanges centralizados.
>> Conversión rápida: Más de 63 millones de dólares en USDC se convirtieron rápidamente en $ETH para evitar que los emisores centralizados congelaran los activos robados.
>> Ruta de blanqueo: El hacker transfirió los fondos a través de plataformas instantáneas (incluidas WellWallet y Kyrrex), puentes entre cadenas y la moneda de privacidad $XMR (Monero) para ocultar el rastro financiero.
>> Se descarta al Grupo Lazarus: ZachXBT señaló con un alto grado de confianza que el patrón del ataque no coincide con el del Grupo Lazarus de Corea del Norte.
Todavía no se han revelado públicamente ni la identidad de la víctima ni los exchanges atacados, pero se han publicado 11 direcciones de billeteras asociadas para rastrear los fondos.
¡Mantente alerta con tus cuentas de exchange y asegúrate de tener activadas medidas de seguridad estrictas, como la autenticación de dos factores mediante hardware!
¿Qué opinas del uso de monedas de privacidad y exchanges instantáneos para blanquear fondos robados? ¡Hablemos en los comentarios! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security
El investigador de blockchain ZachXBT ha señalado un grave incidente de seguridad que involucra a una entidad con sede en la UE cuyo nombre no se ha revelado y que, según se informa, perdió más de 106 millones de dólares de cuentas en exchanges centralizados el 1 de noviembre.
Aspectos clave del incidente:
>> Drenaje inicial: El atacante drenó stablecoins (USDC y $USDT ) de varias cuentas en exchanges centralizados.
>> Conversión rápida: Más de 63 millones de dólares en USDC se convirtieron rápidamente en $ETH para evitar que los emisores centralizados congelaran los activos robados.
>> Ruta de blanqueo: El hacker transfirió los fondos a través de plataformas instantáneas (incluidas WellWallet y Kyrrex), puentes entre cadenas y la moneda de privacidad $XMR (Monero) para ocultar el rastro financiero.
>> Se descarta al Grupo Lazarus: ZachXBT señaló con un alto grado de confianza que el patrón del ataque no coincide con el del Grupo Lazarus de Corea del Norte.
Todavía no se han revelado públicamente ni la identidad de la víctima ni los exchanges atacados, pero se han publicado 11 direcciones de billeteras asociadas para rastrear los fondos.
¡Mantente alerta con tus cuentas de exchange y asegúrate de tener activadas medidas de seguridad estrictas, como la autenticación de dos factores mediante hardware!
¿Qué opinas del uso de monedas de privacidad y exchanges instantáneos para blanquear fondos robados? ¡Hablemos en los comentarios! 👇
#writetoearn #CryptoSecurity #zachxbt #cryptohacks #Web3Security