


En las noticias de Bitcoin de hoy, BTCPay Server, el procesador de pagos gratuito y de código abierto que muchos comerciantes de Bitcoin gestionan por su cuenta, pidió a todos los operadores que apagaran sus instancias tras los informes de que unos atacantes estaban vaciando las billeteras calientes de los servidores de los comerciantes. Menos de seis horas después, se descubrió que el culpable era un software obsoleto.
A las 04:07 UTC del lunes, el proyecto dijo que su investigación había descubierto un vector de ataque dirigido a servidores que ejecutaban la versión 2.4.1, publicada el 23 de julio, o una anterior. No hay «informes creíbles» de vaciados en la versión actual, la 2.4.7. BTCPay no ha dicho cuánto se robó ni cuántas tiendas fueron afectadas.
Esto convierte la noticia en algo distinto del hackeo de Binance de la semana pasada. No vulneraron ningún exchange. El objetivo fueron los comerciantes que gestionan su propia infraestructura de pagos, precisamente las personas a quienes la autocustodia pretende proteger.
Entonces, ¿quién estuvo expuesto y qué deberían hacer ahora los propietarios de tiendas?
🚨 ¡Alerta de seguridad!
Según informes, atacantes no autorizados están vaciando las hot wallets de instancias de @BtcpayServer.
Se recomienda a los usuarios que ejecutan instancias de BTCPay Server que las apaguen de inmediato. pic.twitter.com/H7mXfJLLcD
— Lookonchain (@lookonchain) 2 de noviembre de 2026
Inteligencia de mercado: un analista de seguridad cripto recomienda las mejores billeteras cripto anónimas
¿Qué pasó con las hot wallets de BTCPay Server?
Un atacante inició sesión como administrador en servidores antiguos y vació las hot wallets. BTCPay Server dio la alarma el domingo a las 22:25 UTC y pidió a los operadores que ejecutaran su script de apagado «hasta que completemos la investigación».
Dos horas después, el fundador Nicolas Dorier dijo que los servidores públicos del propio proyecto, que ejecutan la versión 2.4.7, no fueron atacados. «El atacante logró iniciar sesión como administrador en esas instancias; todavía intentamos averiguar cómo», escribió.
La actualización llegó a las 04:07 UTC:
📢 Nuestra investigación de respuesta al incidente identificó un vector de ataque dirigido a instancias que ejecutan la versión 2.4.1 (23 de julio de 2026) o anteriores.
No tenemos informes creíbles de vaciado de hot wallets de usuarios que ejecutan la última versión 2.4.7. Instamos de nuevo a todos a mantener actualizado su BTCPay Server… pic.twitter.com/gYxK4Bb7fc
— BTCPay Server (@BtcpayServer) 2 de noviembre de 2026
Una hot wallet guarda sus claves de firma en el propio servidor, por lo que puede pagar reembolsos y pagos automáticamente. Cualquiera que tenga derechos de administrador en ese servidor también puede enviar las monedas.
Los proveedores de alojamiento actuaron con rapidez. BTCPay agradeció a LunaNode y a otros que apagaran por iniciativa propia las instancias antiguas alojadas, así que algunos comerciantes podrían encontrar su tienda desconectada el lunes.
La historia está en el historial de versiones. La versión 2.4.1 se lanzó el 23 de julio. Dos semanas después, la 2.4.2 corrigió una vulnerabilidad crítica que, según el equipo, «estaba siendo explotada activamente», y le siguieron cinco versiones más, hasta llegar a la 2.4.7 del jueves, que corrigió 85 hallazgos de un análisis de seguridad con IA que Anthropic realizó para el proyecto.
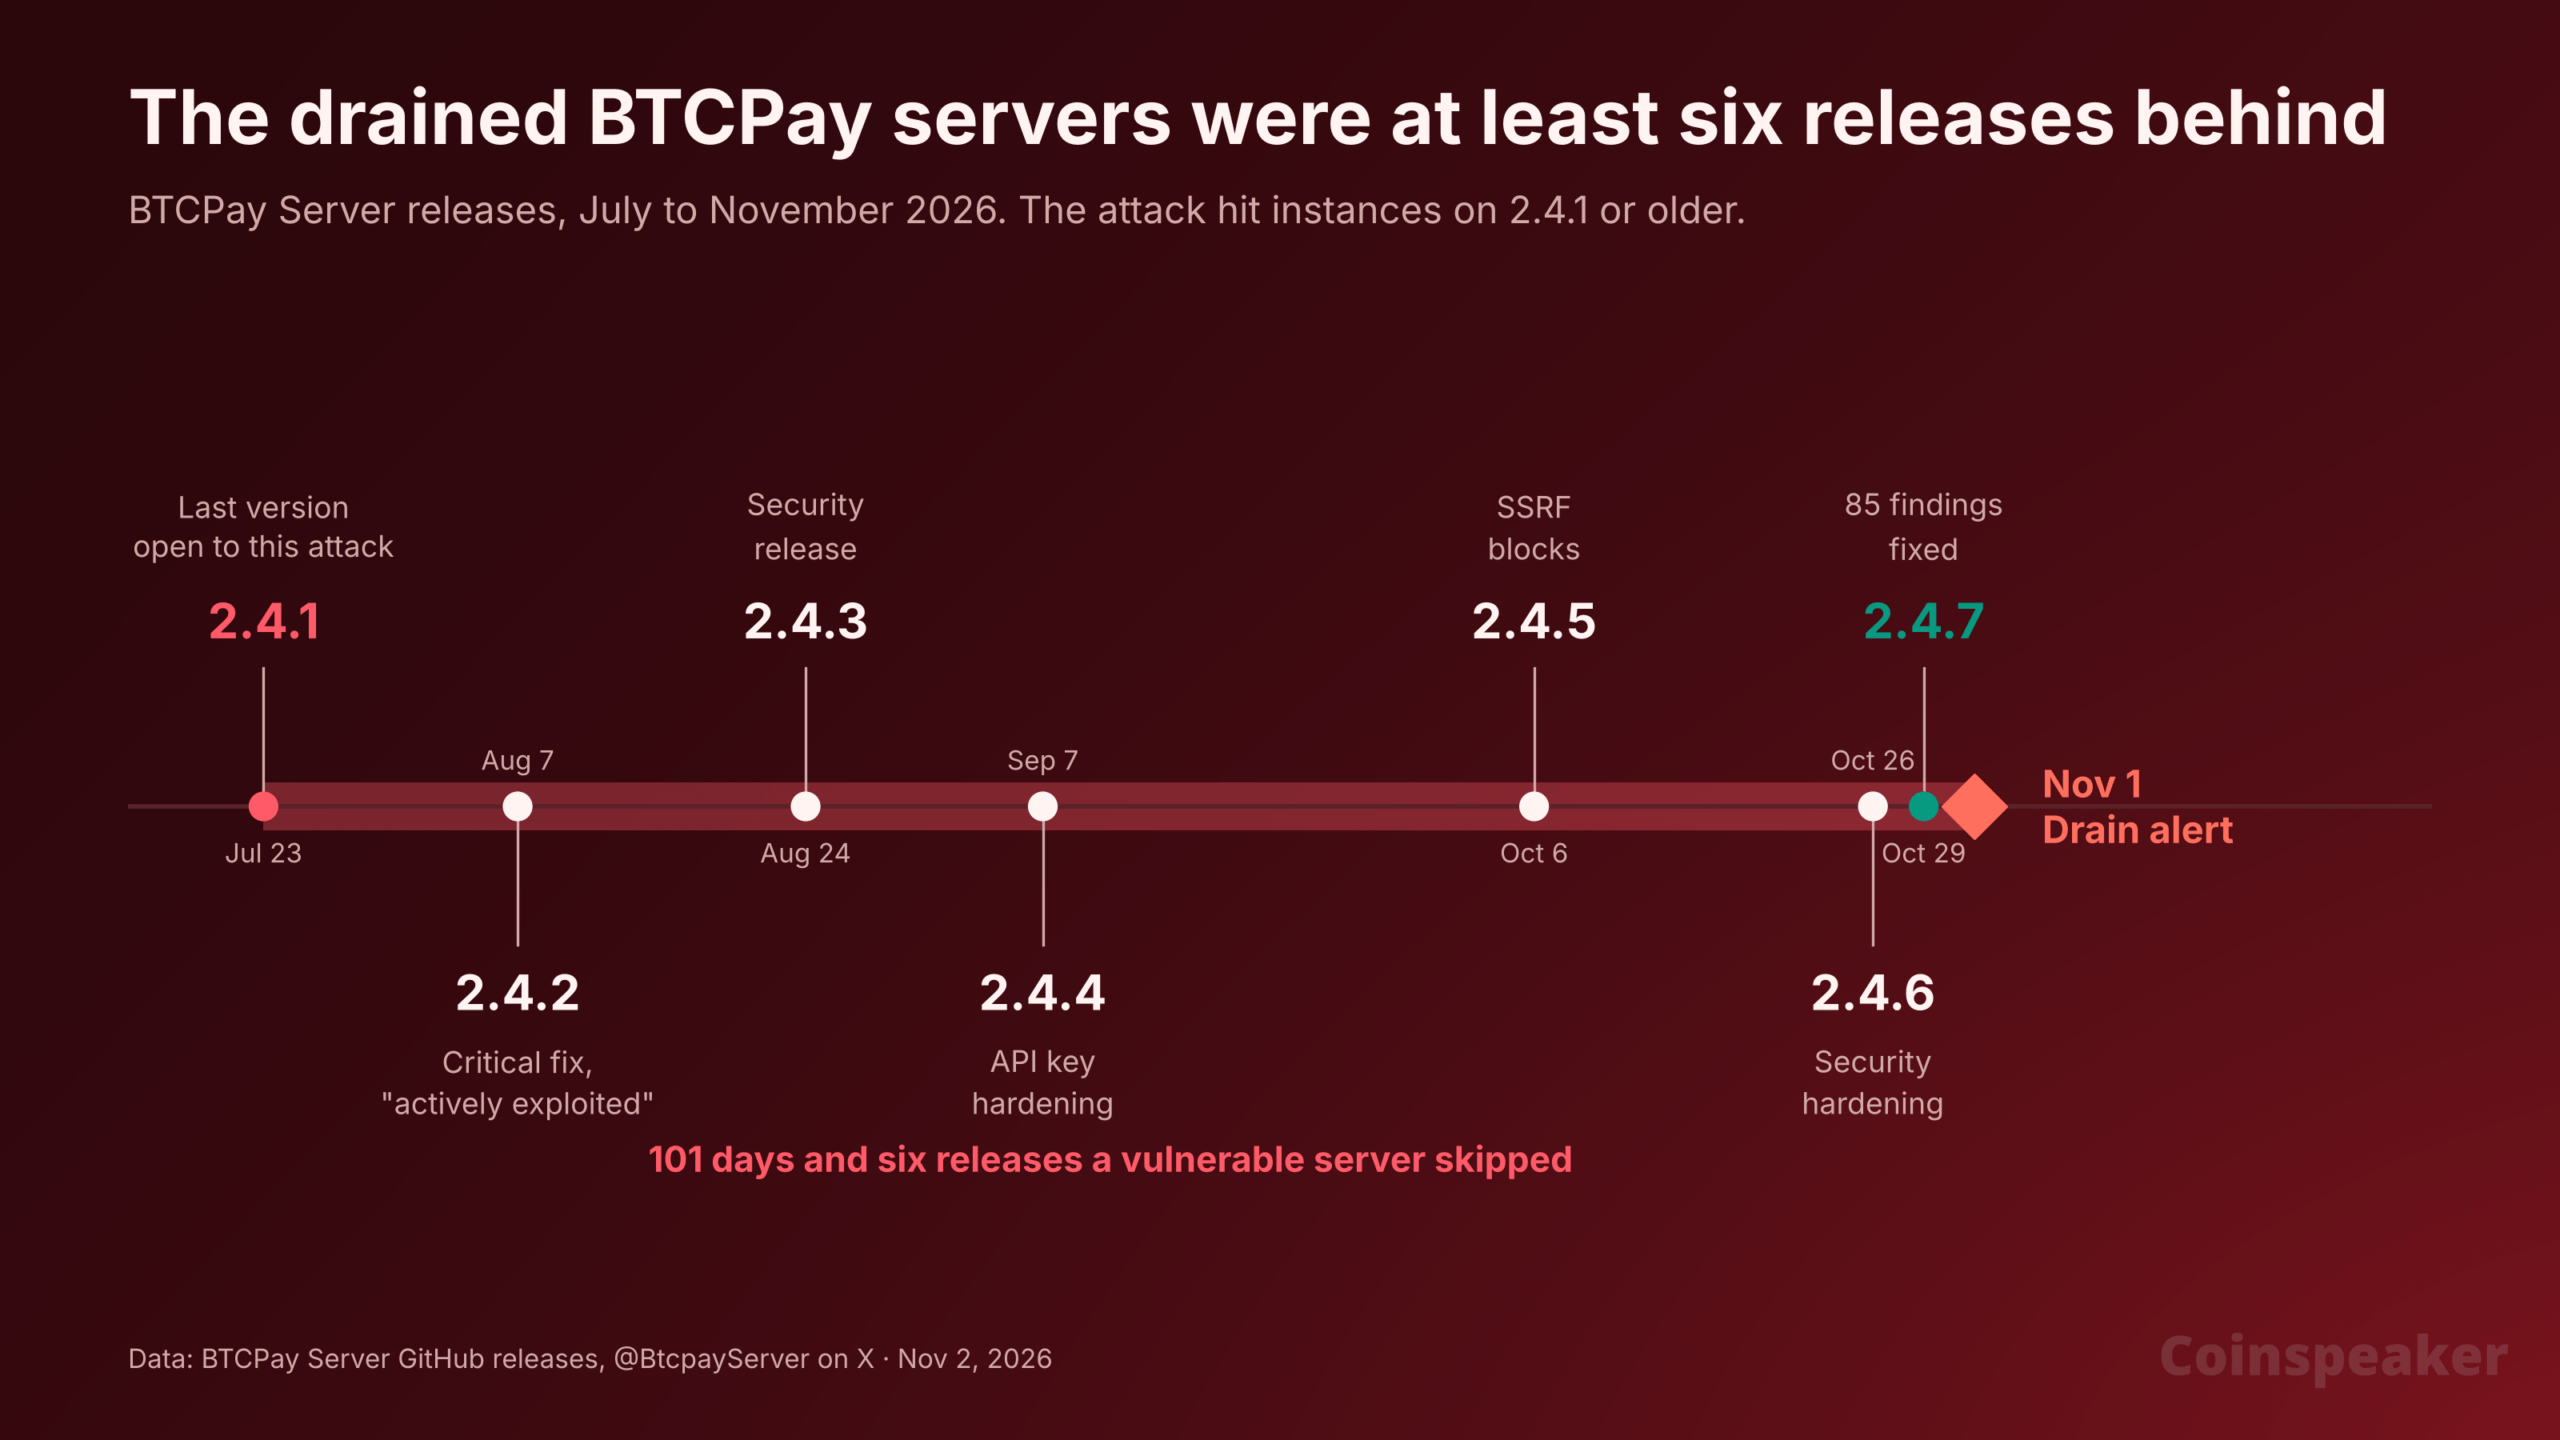
Aún no se sabe si se trata de la misma vulnerabilidad que la de agosto. Dorier dijo que publicarán una entrada de blog con más detalles.
¿Está expuesta tu tienda de BTCPay Server?
Según lo que sabe hasta ahora el proyecto, solo si todavía ejecuta la versión 2.4.1 o anterior. «Quienes ya actualizaron al menos una vez desde el lanzamiento de la versión 2.4.2 no tienen motivos para entrar en pánico», escribió Dorier a las 04:10 UTC.
Qué deberían hacer ahora los operadores:
Comprueba la versión. Cualquier instalación con la versión 2.4.1 o anterior debe permanecer desconectada hasta que se actualice.
Actualiza a la versión 2.4.7. Los administradores pueden hacer clic en Actualizar, en Configuración del servidor → Mantenimiento. Las instalaciones de Docker deben ejecutar el script btcpay-update.sh mediante SSH, y los usuarios de Umbrel o Start9 deben instalar la actualización desde su plataforma, tal como se indica en la guía de BTCPay.
Mantén pequeña la hot wallet. El propio consejo de Dorier: «no guardes demasiado en tu Hot Wallet». Transfiere las ventas al almacenamiento en frío y deja solo lo necesario para los reembolsos.
Informa del vaciado. Se pide a las víctimas que envíen los detalles y los registros a security@btcpayserver.org.
Todos los vaciados reportados afectaron a hot wallets. Las tiendas que reciben fondos en una billetera de solo lectura mantienen sus claves de firma completamente fuera del servidor.
DESCUBRE: El hacker de Binance tiene 1.400 millones de dólares en Bitcoin, el triple de las compras de ETF de una semana
¿Esta noticia sobre Bitcoin movió el precio de BTC?
No. BTC cotizaba a 77.890 $ cuando se emitió la alerta y a las 07:40 UTC del lunes se negociaba a 78.102 $ en Binance, un 0,3 % más en el día. El mercado aún está asimilando el hackeo de Binance de la semana pasada.
Ese hackeo marcó el suelo. Bitcoin cayó a 76.326 $ el 30 de octubre, justo en la EMA de 200 días (media móvil exponencial), situada ahora en 76.512 $, y los compradores se han mantenido por encima de ella durante tres días. Por arriba, la EMA de 50 días, en 80.293 $, ahora actúa como resistencia, y los 81.971 $, el máximo del 29 de octubre antes del hackeo, limitan el rango.
El Índice de Miedo y Codicia marca 37, miedo, y BTC ha bajado un 2,5 % en la semana.
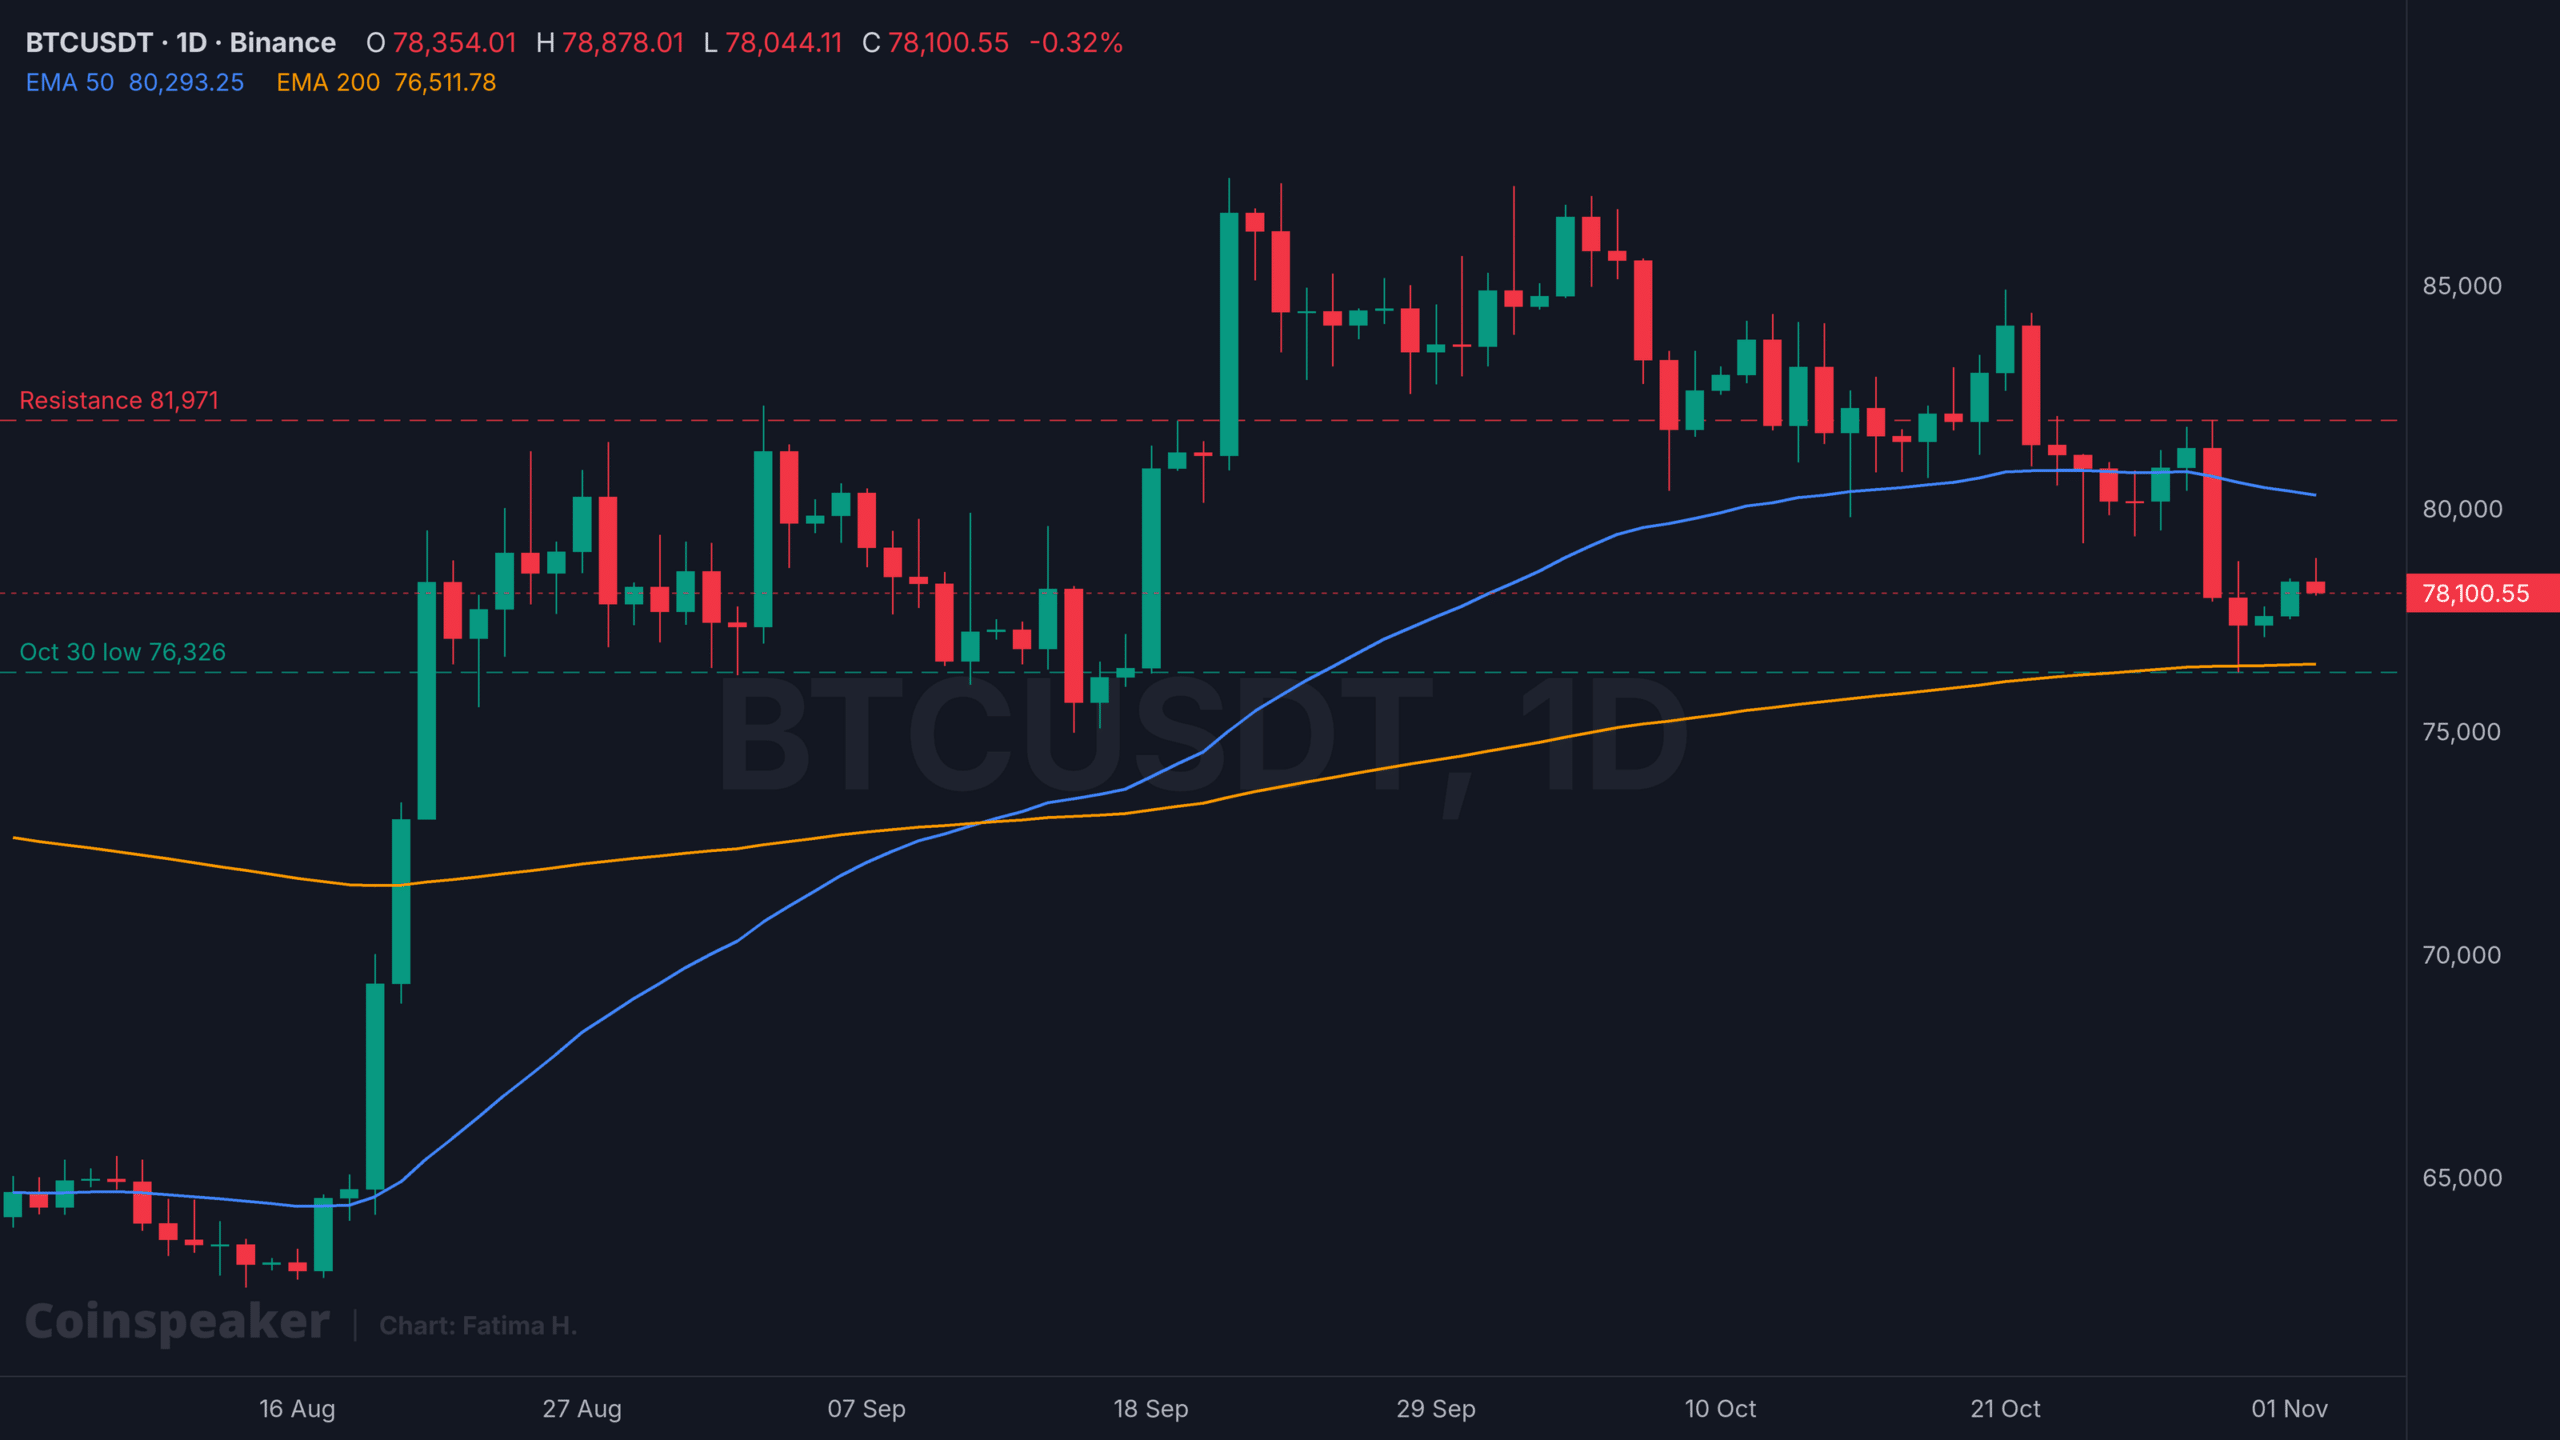
Del 5 de agosto al 2 de noviembre de 2026: gráfico diario de BTCUSDT. Fuente: TradingView
Perspectiva Nivel de activación a vigilar Rebote Cierre diario por encima de 80.293 $ 81.971 $, el máximo del 29 de octubre Fase de consolidación Se mantiene entre 76.326 $ y 80.293 $ Un rango entre las dos EMA Venta masiva Cierre diario por debajo de 76.326 $ 74.968 $, el mínimo del 15 de septiembre
Inteligencia de mercado: un analista cripto predice cuál será la mejor criptomoneda de baja capitalización
siguiente
La publicación «BTCPay Server pide a los comerciantes que cierren sus servidores tras el saqueo de las hot wallets por parte de atacantes: ¿siguen siendo seguros los pagos?» apareció primero en Coinspeaker.