El autocustodio también puede acabar arrasado de un plumazo
Durante los días en que hackearon Binance, en los comentarios no paraban de repetir: «Si no tienes tus claves, no son tus monedas».
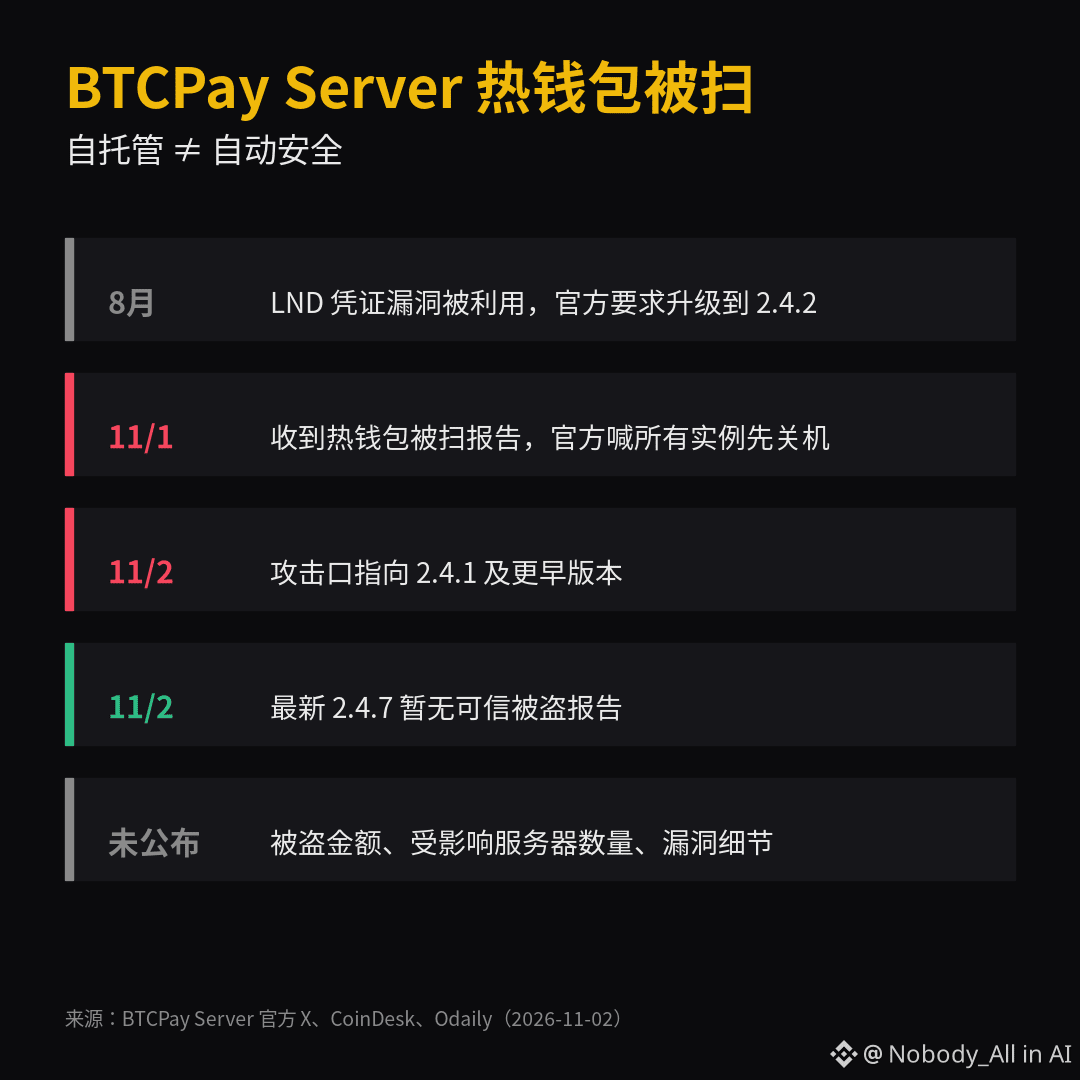
Pero BTCPay Server pidió a los operadores que apagaran primero sus servidores.
A algunas personas les vaciaron directamente las hot wallets.
El comunicado oficial dice que el vector de ataque apuntaba a la versión 2.4.1 y anteriores; por ahora no hay informes fiables de robos en la última versión, la 2.4.7.
Un cofundador dijo que el atacante inició sesión como administrador, pero todavía no se ha aclarado cómo consiguió las credenciales.
Creo que el problema no es el autocustodio,
sino que la frase semilla estaba guardada en un servidor conectado a Internet y el software llevaba meses sin actualizarse.
Si quieres ser tu propio banco, también tienes que ser tu propio guardia de seguridad.
Para las hot wallets que usan los comercios para recibir pagos, ¿cuánto creen que sería razonable guardar?
#BTCPayServer呼吁运营者关闭实例 $BTC
Durante los días en que hackearon Binance, en los comentarios no paraban de repetir: «Si no tienes tus claves, no son tus monedas».
Pero BTCPay Server pidió a los operadores que apagaran primero sus servidores.
A algunas personas les vaciaron directamente las hot wallets.
El comunicado oficial dice que el vector de ataque apuntaba a la versión 2.4.1 y anteriores; por ahora no hay informes fiables de robos en la última versión, la 2.4.7.
Un cofundador dijo que el atacante inició sesión como administrador, pero todavía no se ha aclarado cómo consiguió las credenciales.
Creo que el problema no es el autocustodio,
sino que la frase semilla estaba guardada en un servidor conectado a Internet y el software llevaba meses sin actualizarse.
Si quieres ser tu propio banco, también tienes que ser tu propio guardia de seguridad.
Para las hot wallets que usan los comercios para recibir pagos, ¿cuánto creen que sería razonable guardar?
#BTCPayServer呼吁运营者关闭实例 $BTC