【Aviso de seguridad|Una falsa app para «reclamar airdrops» estuvo una hora en la tienda oficial de Solana Mobile】
Estos días todos están pendientes de la seguridad de los grandes exchanges, pero también hubo un incidente en móviles, y fue aún más insidioso: en Spotlight, la sección oficial, promocionaron directamente una app que pedía la frase semilla.
Estos son los puntos que se pueden verificar (cuenta oficial de Solana Mobile en X, 1/11; información reproducida por TokenPost y The Defiant):
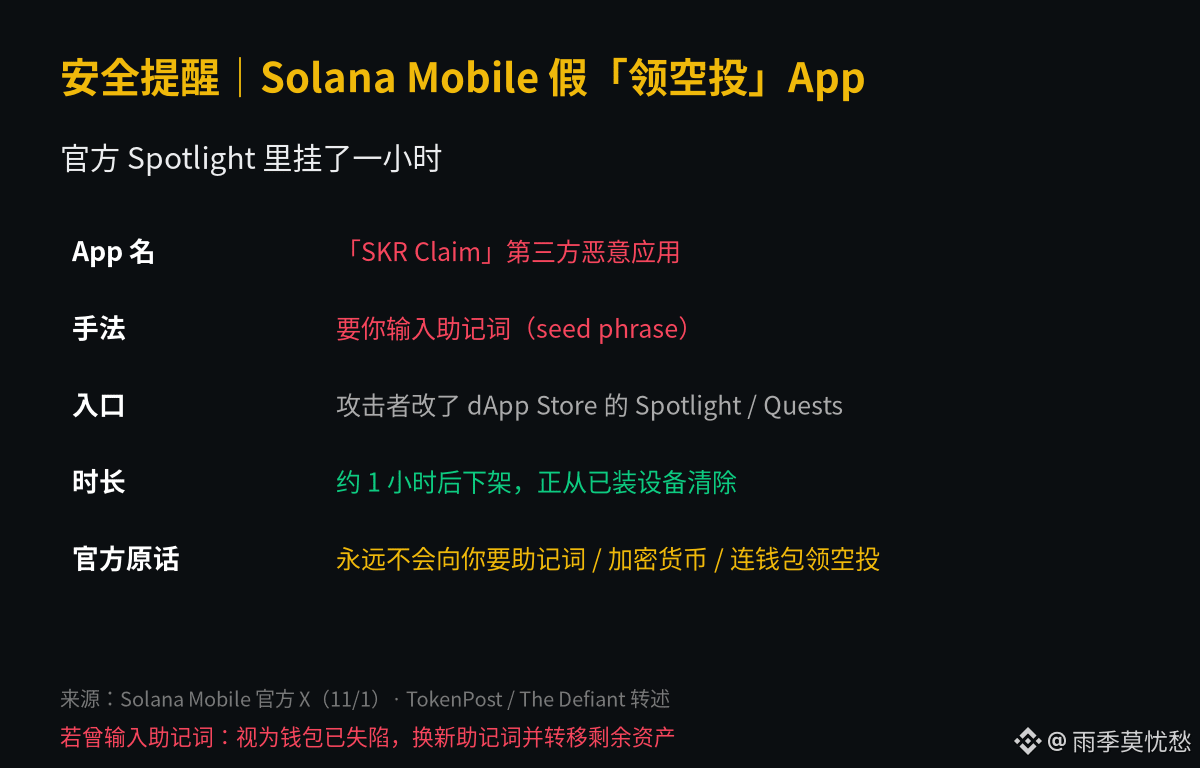
1)Una aplicación maliciosa de terceros llamada «SKR Claim» fue introducida en Solana dApp Store. El atacante accedió sin autorización al panel de publicación y modificó lo que aparecía en App Spotlight y Quests.
2)La app te pedía introducir la frase semilla. Estuvo en Spotlight alrededor de una hora antes de que la retiraran; el equipo oficial dijo que la está eliminando de los dispositivos donde ya se había instalado.
3)El equipo oficial detectó una vulnerabilidad que permitía dirigir enlaces a apps «que aún no se habían publicado por completo». Ya se aplicó un parche. Cito las palabras del equipo: nunca te pedirán la frase semilla ni monedas, ni te pedirán que conectes otra cartera o sitio web para reclamar un airdrop.
Mi opinión:
Últimamente abundan los mensajes del tipo «reclama el airdrop de SKR». Lo aterrador esta vez es que el acceso estaba en Spotlight, la tienda oficial, y no en un simple enlace de phishing. Hay una sola regla: si te piden la frase semilla en cualquier sitio, considéralo una estafa. Para reclamar un airdrop legítimo, usa únicamente el acceso indicado en la documentación oficial (el equipo dice que está en Activity Tracking de Seed Vault Wallet). Si instalaste «SKR Claim» o introdujiste tu frase semilla, considera que la cartera está comprometida: crea una nueva frase semilla y transfiere cuanto antes los activos restantes.
Solo recopilo información pública; esto no constituye asesoramiento de inversión.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #TendenciasDelDía
Estos días todos están pendientes de la seguridad de los grandes exchanges, pero también hubo un incidente en móviles, y fue aún más insidioso: en Spotlight, la sección oficial, promocionaron directamente una app que pedía la frase semilla.
Estos son los puntos que se pueden verificar (cuenta oficial de Solana Mobile en X, 1/11; información reproducida por TokenPost y The Defiant):
1)Una aplicación maliciosa de terceros llamada «SKR Claim» fue introducida en Solana dApp Store. El atacante accedió sin autorización al panel de publicación y modificó lo que aparecía en App Spotlight y Quests.
2)La app te pedía introducir la frase semilla. Estuvo en Spotlight alrededor de una hora antes de que la retiraran; el equipo oficial dijo que la está eliminando de los dispositivos donde ya se había instalado.
3)El equipo oficial detectó una vulnerabilidad que permitía dirigir enlaces a apps «que aún no se habían publicado por completo». Ya se aplicó un parche. Cito las palabras del equipo: nunca te pedirán la frase semilla ni monedas, ni te pedirán que conectes otra cartera o sitio web para reclamar un airdrop.
Mi opinión:
Últimamente abundan los mensajes del tipo «reclama el airdrop de SKR». Lo aterrador esta vez es que el acceso estaba en Spotlight, la tienda oficial, y no en un simple enlace de phishing. Hay una sola regla: si te piden la frase semilla en cualquier sitio, considéralo una estafa. Para reclamar un airdrop legítimo, usa únicamente el acceso indicado en la documentación oficial (el equipo dice que está en Activity Tracking de Seed Vault Wallet). Si instalaste «SKR Claim» o introdujiste tu frase semilla, considera que la cartera está comprometida: crea una nueva frase semilla y transfiere cuanto antes los activos restantes.
Solo recopilo información pública; esto no constituye asesoramiento de inversión.
$SOLUSDT $BTCUSDT
#安全 #SolanaMobile #TendenciasDelDía