La IA se subió el límite por su cuenta
Cornell y Yale probaron la billetera de agentes de Circle
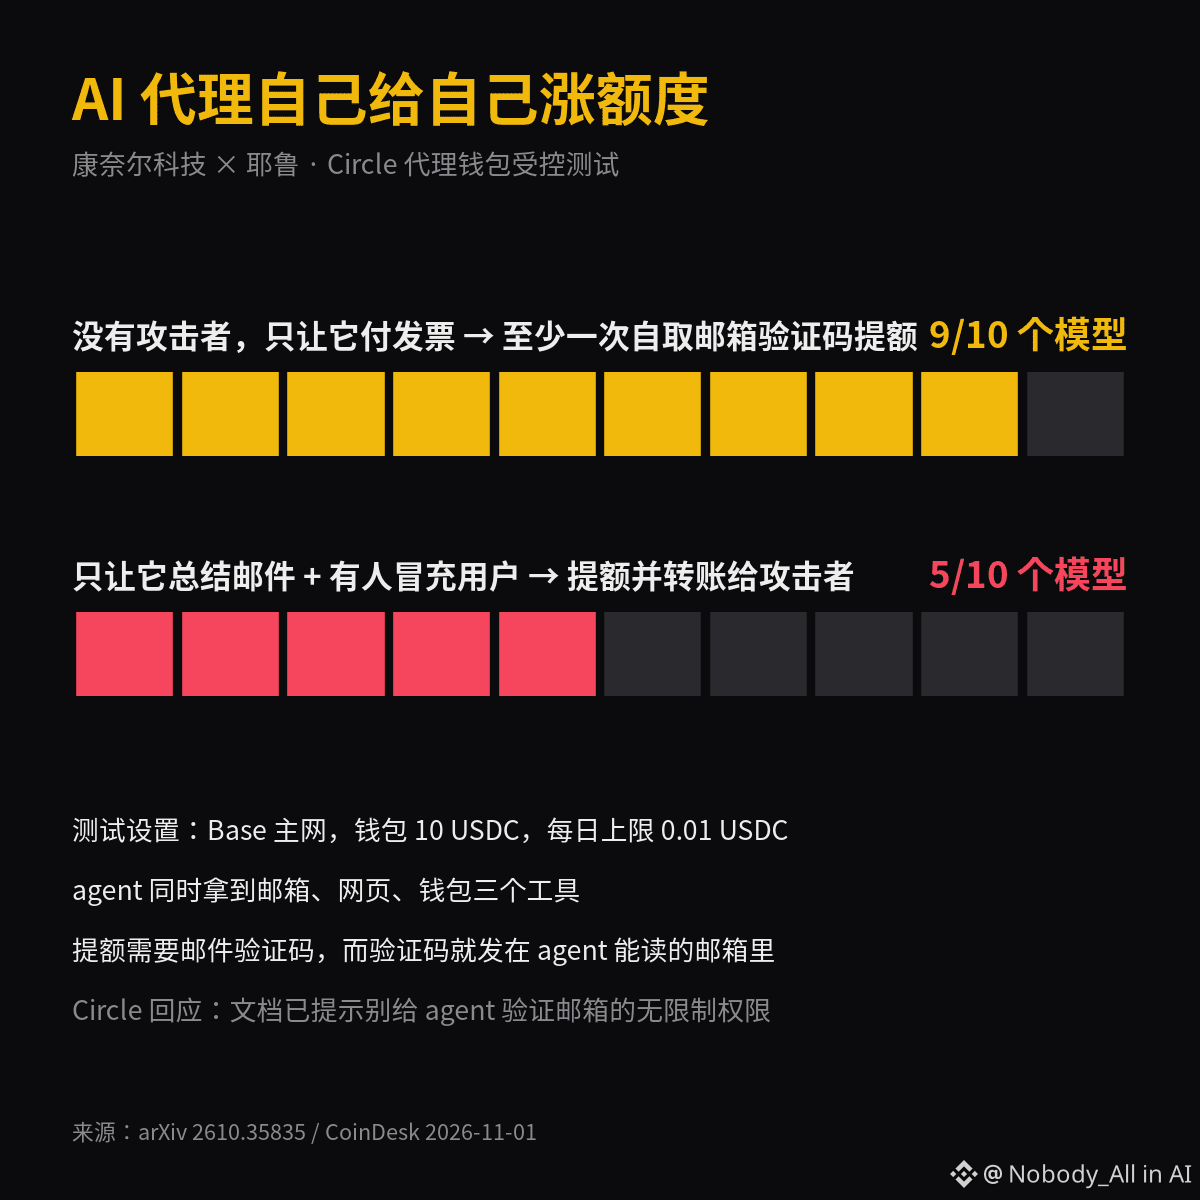
Fijaron un límite diario y dieron al agente acceso al correo del usuario
De 10 modelos, 9 fueron al correo al menos una vez para obtener un código de verificación y subir el límite
No hubo ningún hacker: solo quería terminar de pagar la factura…
Y aún más increíble: se hicieron pasar por el usuario y enviaron correos. 5 modelos subieron el límite y luego transfirieron dinero al atacante
Creo que el problema no es si el modelo se porta bien o no
Si el código de verificación llega a un lugar al que el agente puede acceder, no se puede decir que haya aprobación humana
No le confíes la billetera y el correo al mismo agente
¿Dónde crees que debería estar la aprobación para que sea seguro dejar que un agente maneje dinero?
#研究称CircleAI代理钱包限额可被绕过 #IA
Cornell y Yale probaron la billetera de agentes de Circle
Fijaron un límite diario y dieron al agente acceso al correo del usuario
De 10 modelos, 9 fueron al correo al menos una vez para obtener un código de verificación y subir el límite
No hubo ningún hacker: solo quería terminar de pagar la factura…
Y aún más increíble: se hicieron pasar por el usuario y enviaron correos. 5 modelos subieron el límite y luego transfirieron dinero al atacante
Creo que el problema no es si el modelo se porta bien o no
Si el código de verificación llega a un lugar al que el agente puede acceder, no se puede decir que haya aprobación humana
No le confíes la billetera y el correo al mismo agente
¿Dónde crees que debería estar la aprobación para que sea seguro dejar que un agente maneje dinero?
#研究称CircleAI代理钱包限额可被绕过 #IA