

 El Proyecto Binance se ha convertido en el centro de una de las historias de seguridad de criptomonedas más alarmantes de 2026. Lo que hace que este incidente sea particularmente inquietante no son solo los 6.300 millones de dólares en activos digitales robados que se han denunciado, sino también la creciente evidencia de lo cuidadosamente que pudo haberse planeado la operación.
El FBI ha atribuido el ataque a hackers vinculados a Corea del Norte, conocidos como TraderTraitor. Ese nombre tiene peso en la industria de las criptomonedas porque Corea del Norte ha sido vinculada repetidamente con importantes robos de activos digitales. Pero este último incidente lleva la conversación a otro nivel. Hablamos de una operación que involucra miles de millones de dólares, múltiples redes blockchain y sistemas de seguridad en los que confían a diario millones de usuarios de criptomonedas.
Según la firma de inteligencia blockchain TRM Labs, aproximadamente 6.360 millones de dólares salieron de billeteras atribuidas a Binance a través de diez cadenas de bloques distintas. Al parecer, una gran parte de las transacciones tuvo lugar en unos 20 minutos. Imagínate ver cómo se mueve tanto dinero en tan poco tiempo. Para un inversor común, un retiro retrasado puede ser frustrante. Para un exchange que gestiona miles de millones en activos, un incidente como este puede convertirse en una crisis a gran escala antes de que la mayoría de los clientes siquiera entienda lo que está pasando.
Lo que hace que la historia sea aún más interesante es la posible forma en que los atacantes consiguieron acceso. La investigación inicial de Binance apuntó a una computadora portátil comprometida que pertenecía a un ingeniero de DevOps. La empresa dijo que, en esa etapa, no había encontrado pruebas de una filtración directa de claves privadas. Este detalle merece más atención porque sugiere que el problema pudo haber estado relacionado con el acceso a sistemas internos, en lugar de que alguien simplemente irrumpiera en una billetera.
Y ahí es cuando la situación se vuelve inquietante.
La gente suele imaginar los hackeos de criptomonedas como algo que hace alguien sentado frente a una computadora, adivinando contraseñas o aprovechando un error de programación. La realidad puede ser mucho más complicada. Los grandes exchanges dependen de sus empleados, los permisos internos, los servicios en la nube, las aprobaciones de transacciones y varias capas de software. Cada conexión tiene que funcionar correctamente. Si un atacante encuentra la forma de entrar en la parte equivocada de ese entorno, incluso una empresa con importantes recursos de seguridad puede tener serios problemas.
TRM Labs también informó de indicios de que los atacantes habían preparado la operación mucho antes de que comenzaran las grandes transferencias. Su análisis identificó actividad preliminar, pruebas y preparativos de billeteras previos al movimiento de activos a gran escala. En otras palabras, el robo visible pudo haber sido el último paso de un proceso mucho más largo.
La participación del FBI ha añadido ahora otra dimensión a la investigación. Las autoridades estadounidenses han vinculado públicamente el incidente con la operación TraderTraitor de Corea del Norte y han emitido advertencias sobre direcciones de criptomonedas asociadas con los fondos robados. Los investigadores también están pidiendo a los exchanges, los servicios de blockchain y otros participantes del sector que ayuden a identificar y restringir las transacciones sospechosas.
Pero identificar a las personas o al grupo responsables no es lo mismo que recuperar el dinero.
Esa distinción es importante. Las transacciones de criptomonedas pueden rastrearse a través de cadenas de bloques públicas, pero rastrear los fondos no otorga automáticamente a los investigadores la facultad de revertirlas. Los emisores pueden congelar algunos activos, mientras que otros circulan por sistemas descentralizados donde no existe una autoridad central capaz de detener una transacción.
Ya ha habido algunos avances en ese sentido. TRM Labs informó que varias empresas, entre ellas Tether, Circle y Ripple, congelaron aproximadamente 2.670 millones de dólares en monedas estables vinculadas al incidente. El Consejo de Seguridad de Arbitrum también congeló ciertos activos en su red. Es una respuesta considerable, aunque no significa que se haya recuperado la totalidad del monto robado.
Mientras tanto, Binance ha intentado tranquilizar a sus clientes y asegurarles que las pérdidas financieras no se les trasladarán sin más. El exchange dijo que cubriría las pérdidas con sus propios recursos y con su Fondo de Activos Seguros para Usuarios. En sus actualizaciones posteriores, informó que había cubierto aproximadamente el 95 % del monto afectado.
Para los clientes, ese compromiso importa. Nadie quiere despertarse, abrir su cuenta en un exchange y descubrir que su dinero ha desaparecido por algo que ocurrió entre bastidores. Aun así, reponer los activos afectados es solo una parte de la responsabilidad. Los usuarios también merecen una explicación clara de lo ocurrido y de los cambios que hará el exchange para evitar que vuelva a suceder.
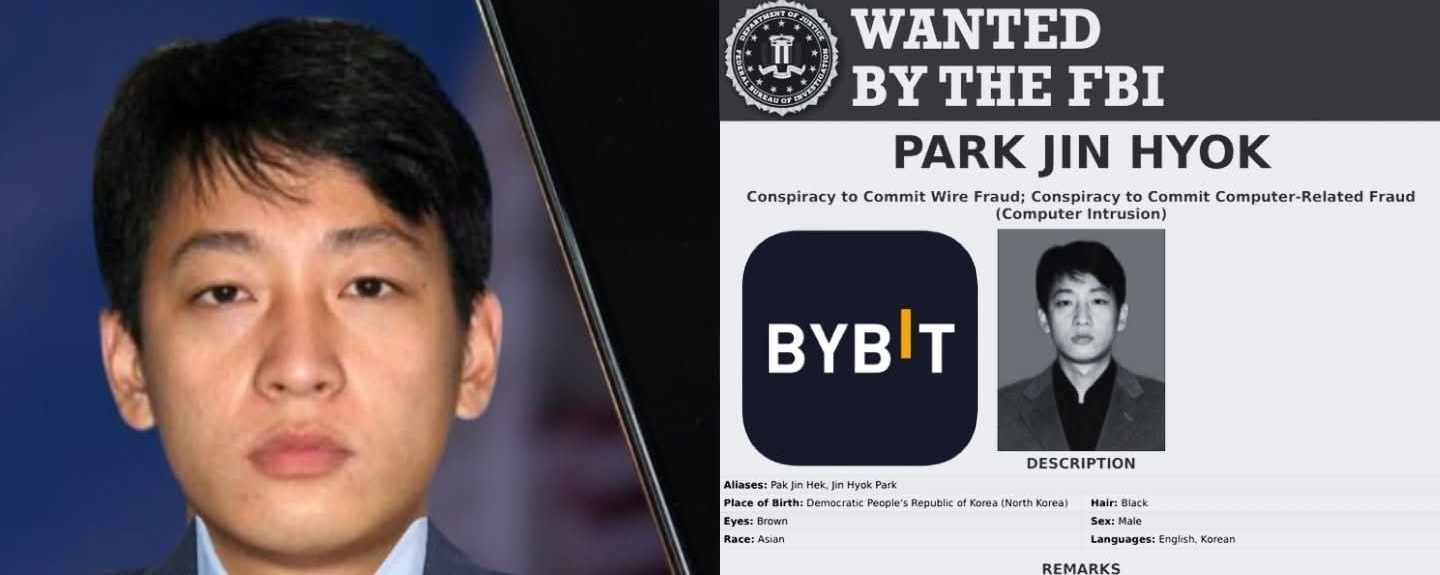
Hay otra razón por la que esta historia merece atención. En el pasado, se ha vinculado a hackers relacionados con Corea del Norte con algunos de los mayores robos de criptomonedas registrados. El FBI también atribuyó a TraderTraitor el ataque a Bybit de 2025, que involucró aproximadamente 1.500 millones de dólares. El robo denunciado en Binance es considerablemente mayor, por lo que este último incidente supone otra seria advertencia para toda la industria de activos digitales.
A los pequeños inversores podría parecerles tentador descartar esto como un problema que solo afecta a los exchanges con miles de millones. Pero las consecuencias pueden alcanzar a los usuarios comunes mediante retiros retrasados, incertidumbre en el mercado y una menor confianza en las plataformas centralizadas. Cuando un exchange importante atraviesa una crisis de seguridad, el impacto rara vez se limita a la empresa.
También plantea la pregunta de cuánta responsabilidad deberían atribuir las personas a los exchanges para proteger sus activos. Mantener criptomonedas en una plataforma de compraventa es práctico, sobre todo para quienes compran y venden con frecuencia. Guardar los activos en una billetera personal ofrece más control, pero también implica hacerse responsable de las claves privadas y las frases de recuperación. Ninguna de las dos opciones está completamente libre de riesgos.
El incidente de Binance nos recuerda que la seguridad de las criptomonedas no consiste solo en proteger las billeteras. Se trata de proteger todo el sistema que las rodea, incluidas las personas y los dispositivos con acceso a operaciones sensibles.
El FBI ha señalado a la operación vinculada con Corea del Norte. Los investigadores están siguiendo el rastro de los fondos robados, algunas empresas han congelado activos y Binance está lidiando con las consecuencias. Pero quedan varias preguntas importantes sin respuesta. ¿Cómo consiguieron exactamente acceder los atacantes? ¿Qué medidas de seguridad no lograron detener la operación? ¿Y cuánto dinero se podrá recuperar finalmente?
Esas respuestas importan más que otro titular sensacionalista sobre la desaparición de miles de millones.
Porque la verdadera prueba para Binance y para el sector cripto en general no será la rapidez con la que respondan a este ataque en particular. Será si aprenden lo suficiente de lo ocurrido como para evitar que otro exchange atraviese la misma situación unos meses más adelante.
La confianza en las criptomonedas es difícil de construir y sorprendentemente fácil de dañar. Este incidente le ha dado al sector otra razón para demostrar que proteger el dinero de los clientes es más que una promesa.
#BinanceUpdatesProofofReservesAddresses #BinanceUpdatesProofofReservesAddresses #BinanceProcesses$4.65BWithdrawals