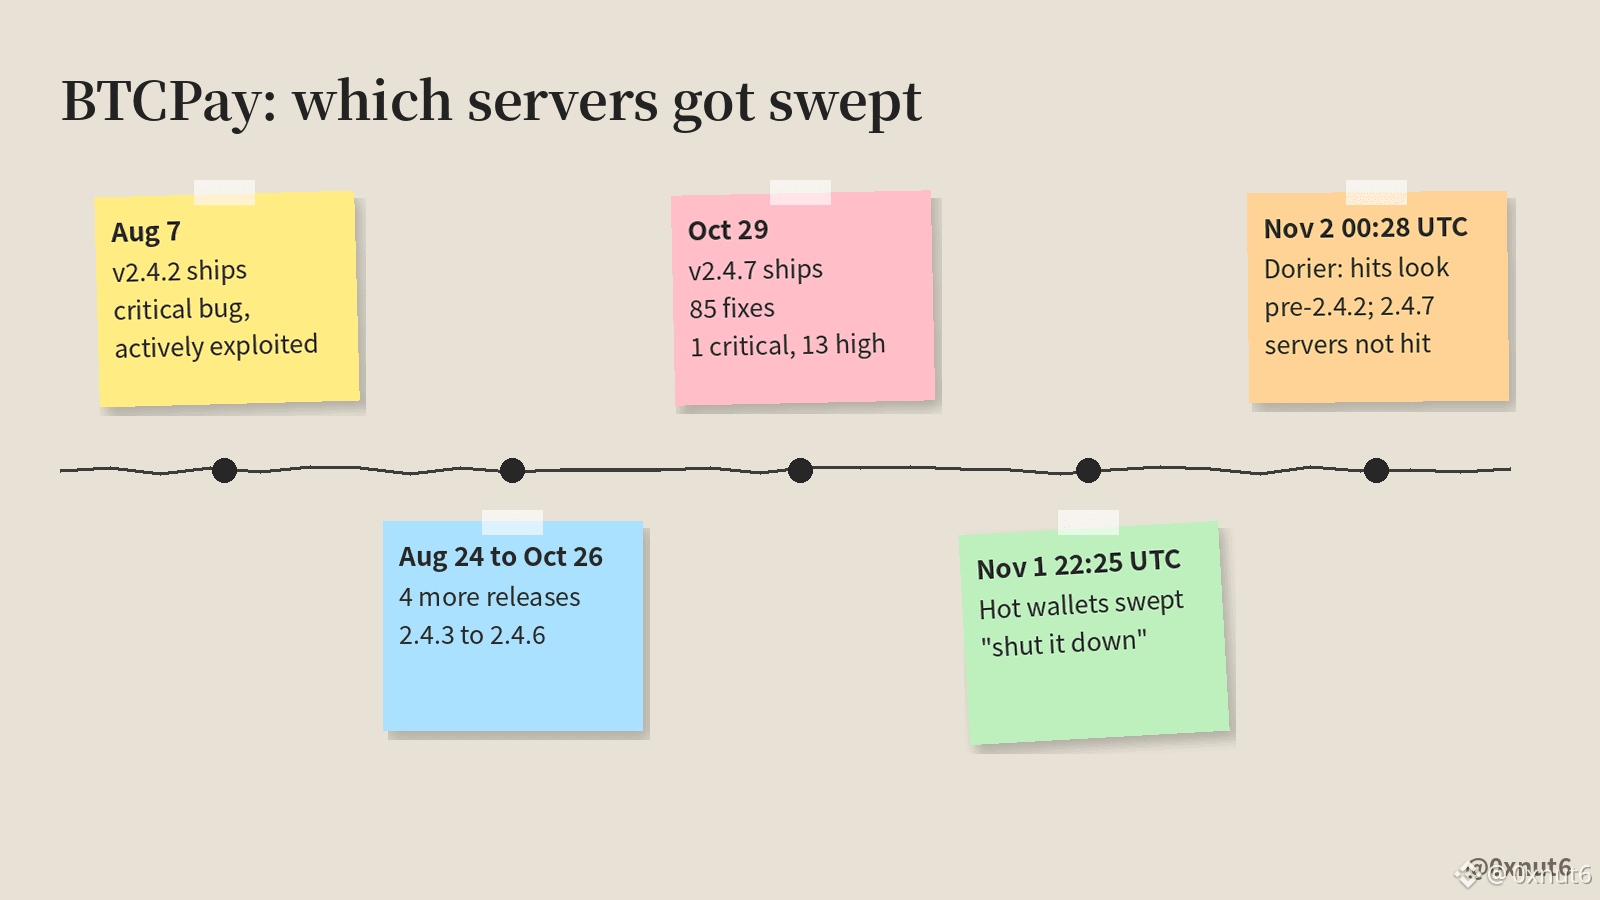
BTCPay Server pidió a los operadores que apagaran sus servidores el domingo a las 22:25 UTC, pero sus propios servidores con la versión 2.4.7 no fueron afectados.
Esa diferencia importa porque el desarrollador principal @NicolasDorier dice que, hasta ahora, las instancias afectadas parecen ser las que aún ejecutaban versiones anteriores a la 2.4.2.
La versión 2.4.2 se publicó el 7 de agosto. Su aviso calificó el error de crítico y dijo que estaba siendo explotado activamente, y que ya se habían robado fondos de nodos LND.
Eso fue hace 87 días. Después llegaron cinco versiones más, hasta la 2.4.7, el 29 de octubre. Esa versión corrigió 85 hallazgos del analizador de código de Anthropic: 1 de gravedad crítica y 13 de gravedad alta.
Su primera impresión: el atacante inició sesión como administrador en esos servidores; el equipo aún no sabe cómo, y no parece que se trate de un error nuevo.
La alerta de @BtcpayServer se refiere a las carteras calientes, donde la clave privada está en el servidor. Una tienda de solo observación guarda únicamente una xpub, así que no hay ninguna clave en el servidor que pueda ser sustraída.
A las 09:00, hora de Taipéi, todos los servidores afectados que cita Dorier eran anteriores a la versión 2.4.2, y sus propios servidores con la 2.4.7 no fueron afectados.
$BTC
Esa diferencia importa porque el desarrollador principal @NicolasDorier dice que, hasta ahora, las instancias afectadas parecen ser las que aún ejecutaban versiones anteriores a la 2.4.2.
La versión 2.4.2 se publicó el 7 de agosto. Su aviso calificó el error de crítico y dijo que estaba siendo explotado activamente, y que ya se habían robado fondos de nodos LND.
Eso fue hace 87 días. Después llegaron cinco versiones más, hasta la 2.4.7, el 29 de octubre. Esa versión corrigió 85 hallazgos del analizador de código de Anthropic: 1 de gravedad crítica y 13 de gravedad alta.
Su primera impresión: el atacante inició sesión como administrador en esos servidores; el equipo aún no sabe cómo, y no parece que se trate de un error nuevo.
La alerta de @BtcpayServer se refiere a las carteras calientes, donde la clave privada está en el servidor. Una tienda de solo observación guarda únicamente una xpub, así que no hay ninguna clave en el servidor que pueda ser sustraída.
A las 09:00, hora de Taipéi, todos los servidores afectados que cita Dorier eran anteriores a la versión 2.4.2, y sus propios servidores con la 2.4.7 no fueron afectados.
$BTC