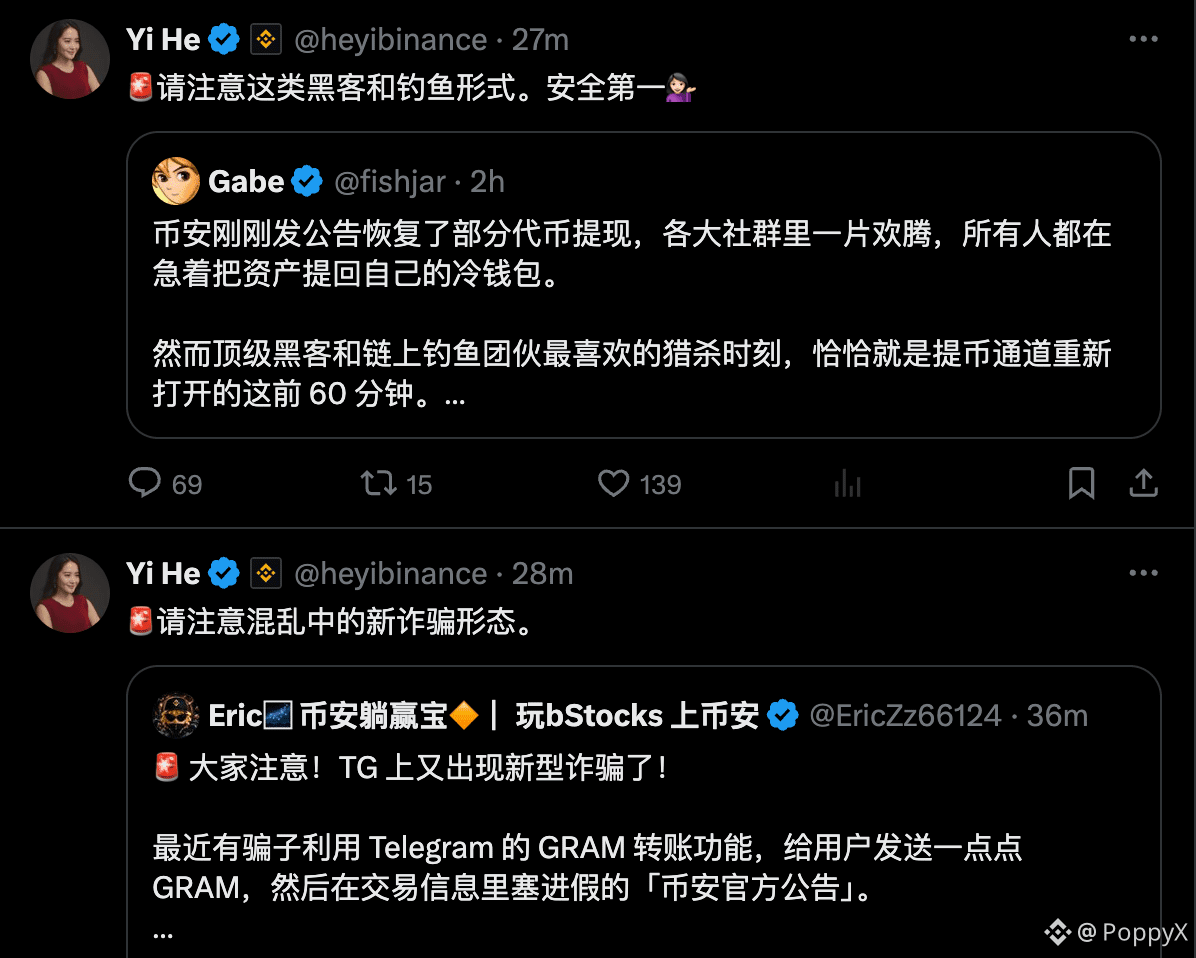
🚨🚨🚨Una de las principales figuras compartió un aviso de seguridad🚨🚨🚨
«Binance acaba de anunciar que ha reanudado los retiros de algunos tokens. Las comunidades están de celebración y todos se apresuran a transferir sus activos de vuelta a sus propias billeteras frías.
Sin embargo, los 60 minutos posteriores a la reapertura de los retiros son precisamente el momento de caza favorito de los hackers de élite y de los grupos de phishing en la cadena.
Los atacantes conocen a la perfección el pánico de los usuarios:
tras la ansiedad provocada por la suspensión de los retiros, los usuarios suelen estar sumamente alterados y solo quieren sacar cuanto antes sus criptomonedas para ponerlas a salvo.
En este intervalo, los hackers envían frenéticamente a distintas direcciones públicas «transacciones de envenenamiento» cuyos primeros y últimos cuatro caracteres son exactamente iguales.
Muchas personas, por comodidad, copian directamente de su historial de transacciones una dirección a la que acaban de transferir fondos; o bien un troyano ya ha sustituido en el portapapeles del ordenador las decenas de caracteres centrales del hash.
El sistema de retiros se ha restablecido, pero basta con equivocarse una sola vez al confirmar para que los activos desaparezcan para siempre en el bosque oscuro.
Cuanto más urgente e incierta sea la situación, más importante es comprobar visualmente, de principio a fin y tres veces, los 42 caracteres de la dirección hexadecimal. Esos treinta segundos de más no retrasarán nada, pero actuar con prisa puede costarte todos tus ahorros».
#FBI确认朝鲜应对币安被盗事件负责
$牛来
«Binance acaba de anunciar que ha reanudado los retiros de algunos tokens. Las comunidades están de celebración y todos se apresuran a transferir sus activos de vuelta a sus propias billeteras frías.
Sin embargo, los 60 minutos posteriores a la reapertura de los retiros son precisamente el momento de caza favorito de los hackers de élite y de los grupos de phishing en la cadena.
Los atacantes conocen a la perfección el pánico de los usuarios:
tras la ansiedad provocada por la suspensión de los retiros, los usuarios suelen estar sumamente alterados y solo quieren sacar cuanto antes sus criptomonedas para ponerlas a salvo.
En este intervalo, los hackers envían frenéticamente a distintas direcciones públicas «transacciones de envenenamiento» cuyos primeros y últimos cuatro caracteres son exactamente iguales.
Muchas personas, por comodidad, copian directamente de su historial de transacciones una dirección a la que acaban de transferir fondos; o bien un troyano ya ha sustituido en el portapapeles del ordenador las decenas de caracteres centrales del hash.
El sistema de retiros se ha restablecido, pero basta con equivocarse una sola vez al confirmar para que los activos desaparezcan para siempre en el bosque oscuro.
Cuanto más urgente e incierta sea la situación, más importante es comprobar visualmente, de principio a fin y tres veces, los 42 caracteres de la dirección hexadecimal. Esos treinta segundos de más no retrasarán nada, pero actuar con prisa puede costarte todos tus ahorros».
#FBI确认朝鲜应对币安被盗事件负责
$牛来