

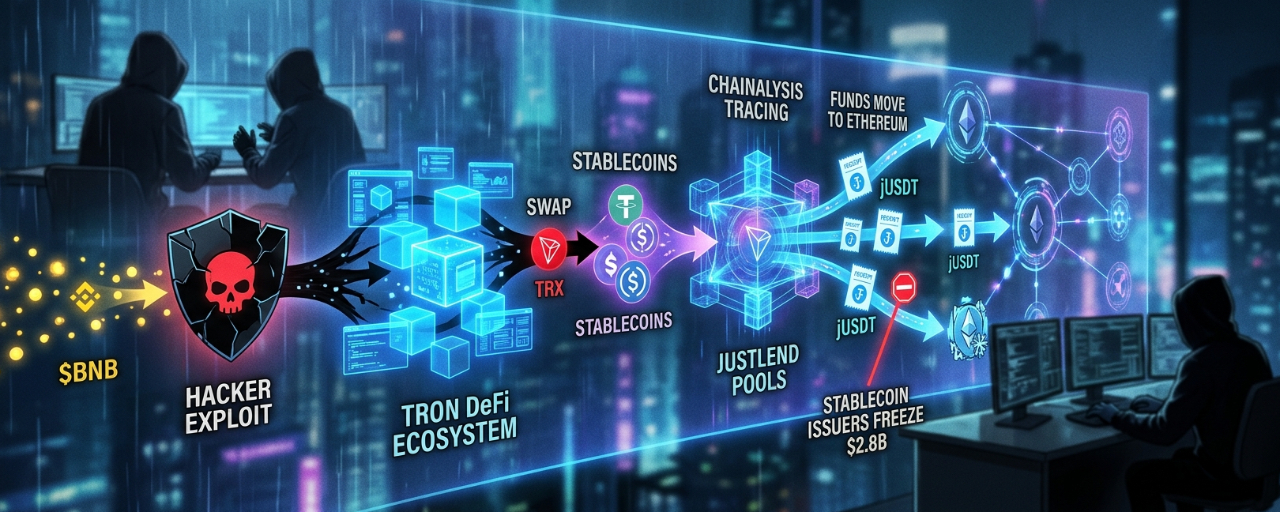

Según informes, hackers vinculados al grupo TraderTraitor de Corea del Norte están usando el ecosistema DeFi de TRON, en particular JustLend, para mover fondos robados en el enorme ataque a Binance. Según la firma de análisis de cadenas de bloques Chainalysis, los atacantes habrían robado alrededor de 6.400 millones de dólares y utilizado una compleja ruta de blanqueo que involucra TRX, monedas estables y tokens de recibo transferibles, como jUSDT. El proceso consiste en intercambiar TRX por monedas estables, depositarlas en JustLend, transferir los tokens de recibo entre billeteras, canjearlos por monedas estables y mover los fondos a otras redes, a menudo Ethereum, antes de que puedan aplicarse más restricciones. $TRX

La estrategia aprovecha los tokens de recibo, que representan derechos sobre activos agrupados, pero que los emisores de monedas estables no pueden congelar directamente. Esto dificulta que empresas como Tether y Circle detengan de inmediato el movimiento de fondos. No obstante, según se ha informado, ambos emisores han congelado aproximadamente 2.800 millones de dólares en monedas estables vinculadas al exploit. Los investigadores también han identificado patrones de transacción distintivos, como billeteras que reciben exactamente 1 TRX antes de transferir cantidades mayores, lo que ayuda a rastrear el flujo de fondos a través de múltiples direcciones. $ETH

Las autoridades y las empresas de análisis de blockchain siguen supervisando la actividad, mientras que el FBI ha advertido a las empresas de criptomonedas que bloqueen las direcciones identificadas. Podrían imponerse nuevas restricciones mediante listas negras de monedas estables, interfaces DeFi, servicios RPC y puentes entre cadenas. Aunque la ruta de blanqueo dificulta la intervención, las transacciones de blockchain siguen siendo rastreables. Para los usuarios comunes, el creciente escrutinio aumenta el riesgo de que se realicen controles de cumplimiento normativo al interactuar con activos vinculados a transacciones sospechosas.