

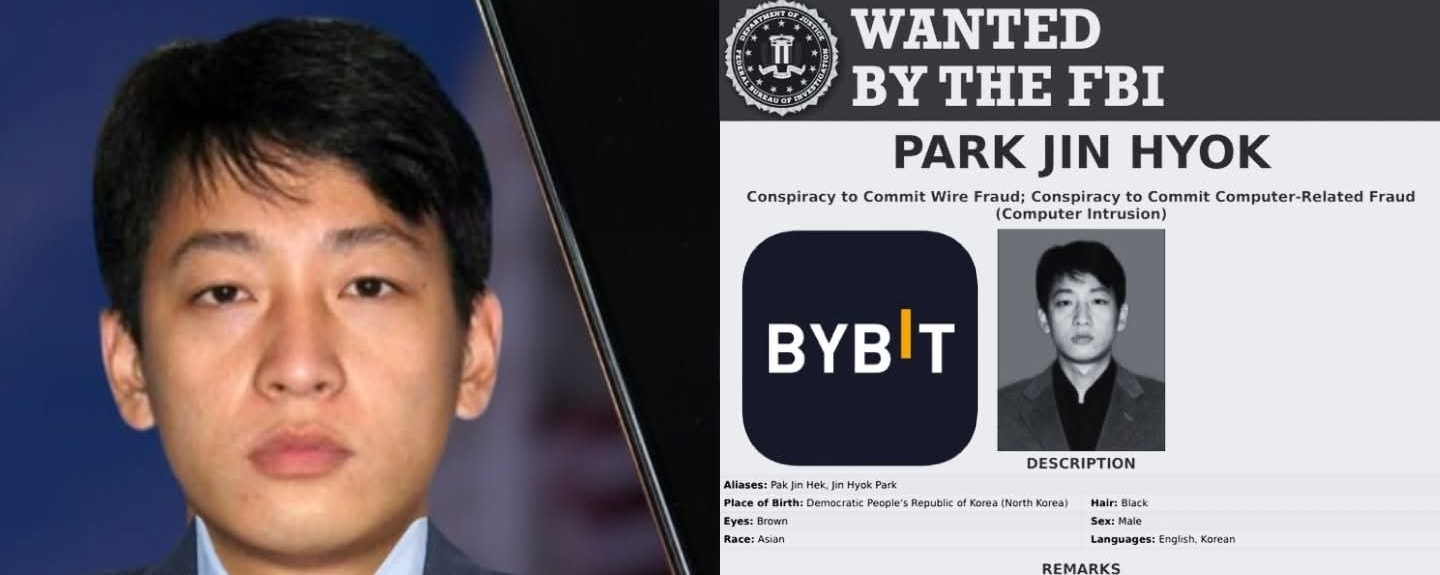

Aquí está Park Jin Hyok
El hombre detrás del ciberatraco de 1.400 millones de dólares a Bybit.
No hay registros.
No hay fotos.
Ningún rastro.
Sin redes sociales
Es un fantasma 🫥
Es el tipo de hacker que los gobiernos fingen que no existe
—porque admitir que existe significaría aceptar que:
Los sistemas financieros más grandes del mundo no son seguros.
Y el 21 de febrero de 2025, este tipo volvió a demostrarlo.
Los sistemas financieros del mundo son frágiles.
Ya conoces la historia
Bybit, uno de los mayores exchanges de criptomonedas del mundo,
que se suponía que era intocable
Con su sofisticada infraestructura de ciberseguridad:
✅ 16.200 millones de dólares en reservas
✅ Cifrado de nivel militar
✅ Billeteras frías con múltiples firmas
donde, en una sola noche, robaron 401,347 ETH, valorados en 1.400 millones de dólares,
de su bóveda más segura.
Sin alarmas. Sin advertencias. Solo… silencio.
El director ejecutivo de Bybit, Ben Zhou, se apresuró a contener los daños.
Aunque consiguió un préstamo de emergencia para cubrir el 80 % de las pérdidas.
Les prometió a los usuarios que sus fondos estaban a salvo.
Mantuvo abiertos los retiros, incluso mientras salían 1.500 millones de dólares.
La buena noticia: Bybit sobrevivió.
¿Pero su reputación? No tanto.
Y cuando los investigadores rastrearon los fondos robados, un nombre aparecía una y otra vez.
Park Jin.
Durante años, las agencias de inteligencia han estado persiguiéndolo.
Saben que se formó en la Universidad de Tecnología Kim Chaek, la potencia norcoreana del hackeo.
Saben que trabajó para Chosun Expo, una fachada del Grupo Lazarus —la élite norcoreana del ciberdelito.
Y saben que está detrás de algunos de los mayores robos de la historia.
💰 Axie Infinity (puente Ronin): 625 millones de dólares
💰 Robo al Banco Central de Bangladés: 81 millones de dólares
💰 Hackeo de Sony Pictures: el ataque que sacudió Hollywood
Pero aquí viene lo más sorprendente: no tienen ni idea de dónde está.
Porque en el mundo digital, Park Jin no necesita tener rostro.
Según los investigadores expertos en ciberseguridad contratados por Bybit
- zachxbt
El Grupo Lazarus no entró a la fuerza en los servidores de Bybit.
Más bien, engañó al propio equipo de seguridad de Bybit para que les entregara las llaves.
Así fue como lo hicieron:
Primero, crearon una réplica perfecta de la interfaz de firma de Bybit.
La transacción parecía legítima.
✅ ¿La dirección del destinatario? Coincidía.
✅ ¿El monto? Correcto.
✅ Todo parecía estar bien.
Pero, tras bambalinas, la lógica del contrato estaba manipulada.
En cuanto el equipo de seguridad de Bybit aprobó la transacción, se activó la trampa.
El código del contrato se reescribió en la cadena de bloques.
De repente, los hackers tenían el control total de la billetera fría.
La fortaleza de seguridad de Bybit acababa de volverse en su contra.
El dinero desapareció ☠
Se dividió entre 53 billeteras.
Pasó por servicios de mezcla.
Se blanqueó a través de plataformas de intercambio sospechosas.
Se convirtió en activos imposibles de rastrear.
Para cuando el equipo de Bybit se dio cuenta de lo ocurrido, ya era demasiado tarde.
Analistas de cadenas de bloques, agentes del orden y expertos en ciberseguridad se apresuraron a rastrear los fondos.
¿Pero Corea del Norte?
Se hicieron los desentendidos.
¿Park Jin? Nunca había oído hablar de él.
¿Grupo Lazarus? Afirman que no existe.
Dinero desaparecido
La pista ya se está enfriando.
¿Y el juego? Sigue en marcha.
Esto no fue solo un hackeo.
Fue una llamada de atención.
Si gigantes como Bybit pueden fallar, ¿qué hay de ti?
Y mientras sigan por ahí hackers como Park Jin,
ningún sistema estará realmente a salvo.
Entonces, ¿qué le espera ahora a la comunidad?
El director ejecutivo de Bybit, Ben Zhou, se ha pronunciado públicamente sobre la crisis, tal como ya leyeron en mi publicación anterior:
• «Los fondos de los clientes están respaldados 1:1».
• «Hay suficiente liquidez para cubrir los retiros».
• «Y todas las demás billeteras siguen seguras».
Hasta ahora, no ha habido una retirada masiva de fondos.
Pero no es la primera vez que pasa.
Y no será la última.
Entonces, ¿cómo puedes mantenerte a salvo?
🔹 Usa billeteras físicas.
🔹 Nunca compartas tus claves privadas.
🔹 Mantente alerta, porque el próximo Park Jin podría estar más cerca de lo que crees.
Ifeanyi Christopher ©️
Historias tecnológicas
#HistoriasTecnológicas
#HackeoDeBybit
#GrupoLazarus
#SeguridadCripto