

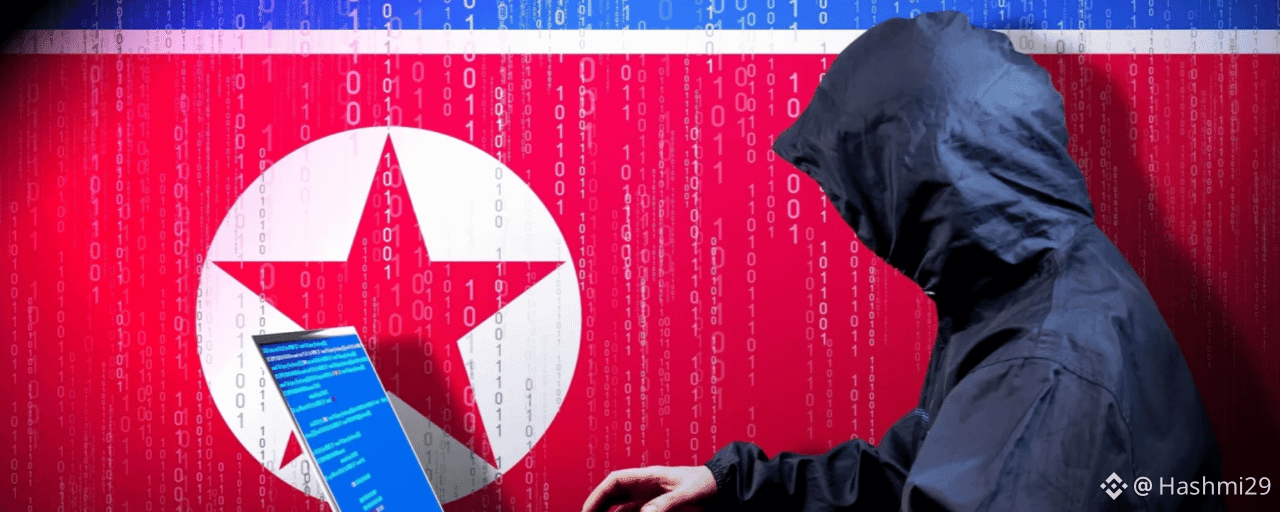
Según informes, robaron más de 6.000 millones de dólares de Binance, y varias empresas de seguridad ya señalan a Corea del Norte.
TRM Labs afirma tener un alto grado de confianza en que el responsable fue un grupo vinculado a Lazarus llamado TraderTraitor. Chainalysis opina lo mismo, principalmente porque el ataque parece estar relacionado con un hackeo anterior. ZachXBT también dijo que probablemente fue Lazarus.
Binance afirma que el ataque comenzó en la laptop de uno de sus ingenieros de DevOps, que había sido comprometida. Así que no parece deberse a un fallo en el código de la plataforma. Alguien logró acceder a un único dispositivo.
Sin embargo, no todo el mundo está seguro de que haya sido Corea del Norte. Una persona familiarizada con estas investigaciones señaló que Lazarus suele mover y vender los fondos robados mucho más rápido de lo que lo hicieron estos atacantes. Usar métodos similares no es una prueba, así que la situación aún podría cambiar.
En cuanto a la recuperación, el director ejecutivo de Chainalysis dijo que sus socios han congelado alrededor de 3.000 millones de dólares hasta ahora. Esa información proviene de una sola fuente, así que por ahora la consideraría un dato reportado.
Si tienes fondos en algún exchange, es un buen momento para revisar la configuración de seguridad. Activa la autenticación de dos factores (2FA) con una aplicación de autenticación, configura un código antiphishing y usa una lista blanca de retiros. También ten cuidado con los correos electrónicos o mensajes que ofrezcan «compensación» o «recuperación» después de esto, ya que los estafadores suelen aprovecharse de noticias como esta.
¿Qué opinas? ¿Esto cambia cuánto dinero mantienes en los exchanges?
Fuente: Cryptowisser
#Binance #BinanceSquare #CryptoNews #CryptoSecurity $BNB $BTC