Hackeo de Binance: ¿quién está al teclado? Parte 5 de nuestro perfil. Cuatro señales de hoy de que son personas, y no solo scripts, quienes mueven el dinero.
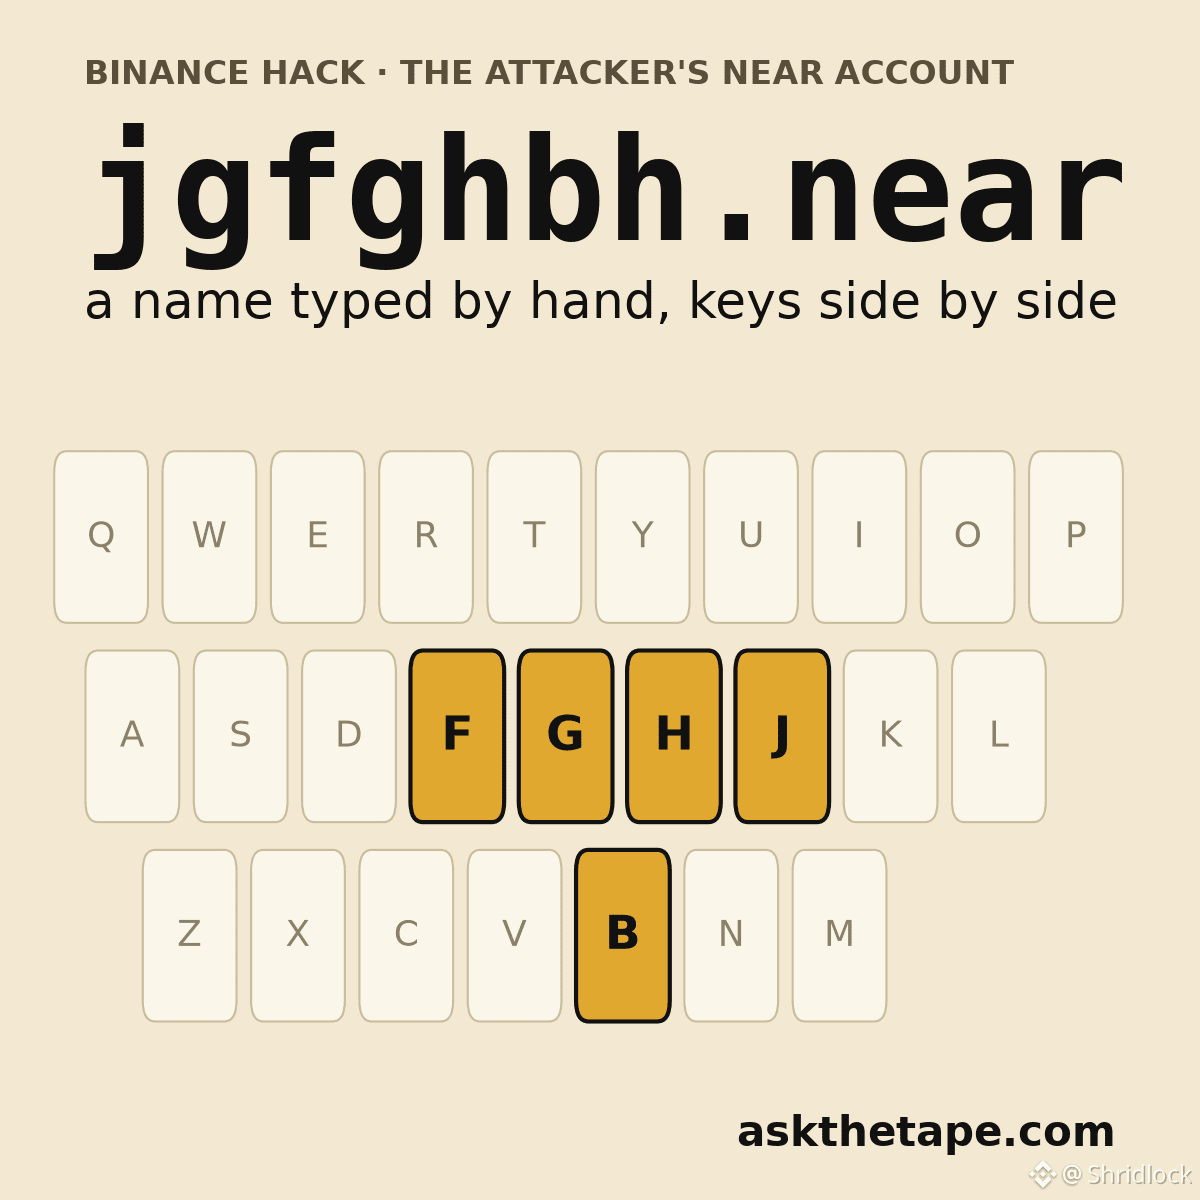
1. Un nombre escrito a mano. A las 04:27 UTC, el atacante abrió una cuenta de NEAR con el servicio de nombres gratuitos de HERE Wallet y la llamó jgfghbh.near: teclas que están una junto a otra en un teclado. Luego intentó hacer un intercambio y usar un puente, con unos 3 segundos de diferencia.
2. Un nombre predeterminado. El token que crearon el 31 de octubre para borrar el rastro en Tron se llama Mytoken, el nombre que te asigna una plantilla.
3. Primero probar, luego ir con todo. La cuenta de NEAR envió 1 NEAR, luego unos 20 en tres ocasiones, antes de enviar 3,058 y 17,984. La billetera de Solana envió 7 SOL y luego 485,270. Las cantidades enviadas a Relay fueron 40, 100 y 300, y luego llegaron hasta 500 SOL.
4. Dos herramientas con una misma clave. Las transferencias de la billetera de Solana a las 09:38 y 09:39 UTC tienen configuraciones de tarifa de prioridad del tipo que añaden las aplicaciones de billetera. Desde las 10:09, sus transferencias son simples transferencias de una sola línea.
Nada de esto revela quiénes son. Muestra cómo trabajan. Incluso en un robo de esta magnitud, hay alguien aporreando un teclado.
1. Un nombre escrito a mano. A las 04:27 UTC, el atacante abrió una cuenta de NEAR con el servicio de nombres gratuitos de HERE Wallet y la llamó jgfghbh.near: teclas que están una junto a otra en un teclado. Luego intentó hacer un intercambio y usar un puente, con unos 3 segundos de diferencia.
2. Un nombre predeterminado. El token que crearon el 31 de octubre para borrar el rastro en Tron se llama Mytoken, el nombre que te asigna una plantilla.
3. Primero probar, luego ir con todo. La cuenta de NEAR envió 1 NEAR, luego unos 20 en tres ocasiones, antes de enviar 3,058 y 17,984. La billetera de Solana envió 7 SOL y luego 485,270. Las cantidades enviadas a Relay fueron 40, 100 y 300, y luego llegaron hasta 500 SOL.
4. Dos herramientas con una misma clave. Las transferencias de la billetera de Solana a las 09:38 y 09:39 UTC tienen configuraciones de tarifa de prioridad del tipo que añaden las aplicaciones de billetera. Desde las 10:09, sus transferencias son simples transferencias de una sola línea.
Nada de esto revela quiénes son. Muestra cómo trabajan. Incluso en un robo de esta magnitud, hay alguien aporreando un teclado.