🔐 Chainalysis ha revelado un ciberataque que expuso información de clientes.
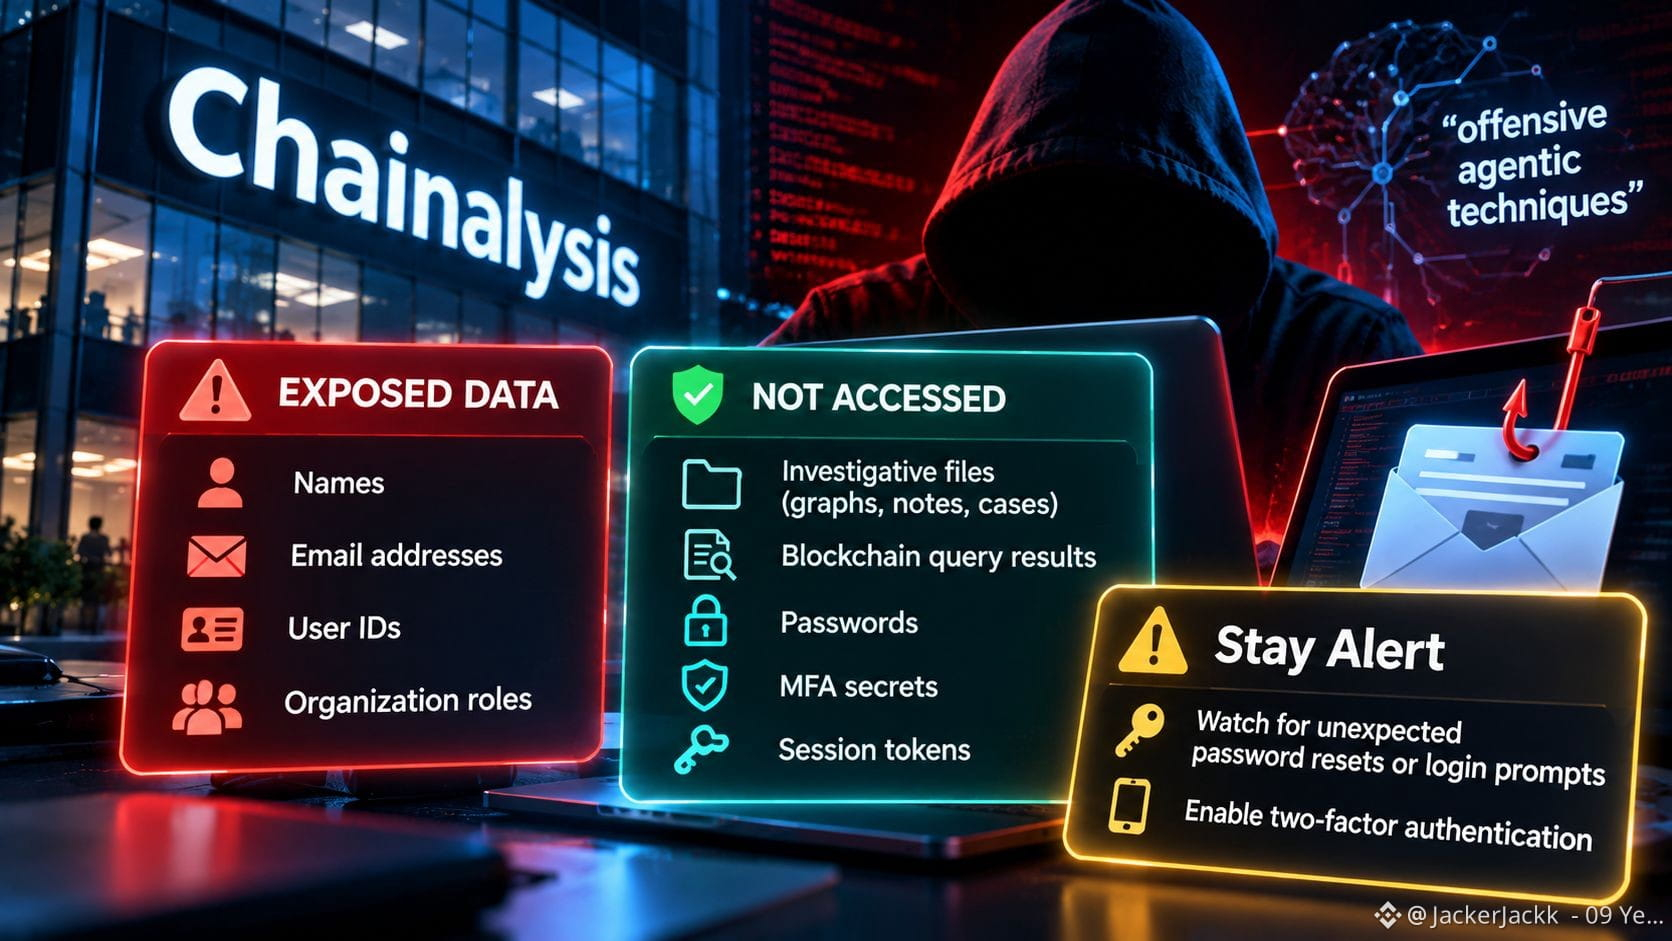
La empresa de análisis de cadenas de bloques afirma que un atacante obtuvo acceso no autorizado a sus sistemas y herramientas internos mediante lo que denomina «técnicas agénticas ofensivas».
La información expuesta incluía nombres de clientes, direcciones de correo electrónico, identificadores de usuario y cargos dentro de las organizaciones.
Pero hay una distinción importante.
Según Chainalysis, su investigación no ha encontrado indicios de que se accediera a archivos de investigación, resultados de consultas en cadenas de bloques, contraseñas, secretos de autenticación multifactor ni tokens de sesión activos.
La empresa ha notificado a sus clientes, pero se desconoce el número exacto de afectados mientras continúa la investigación.
La preocupación inmediata es el phishing dirigido. Los nombres, las direcciones de correo electrónico y los cargos profesionales podrían ayudar a los atacantes a redactar mensajes convincentes o crear solicitudes de autenticación falsas.
Chainalysis recomienda a sus clientes estar atentos a restablecimientos de contraseña o solicitudes de inicio de sesión inesperados y activar la autenticación en dos pasos.
Una filtración no tiene por qué exponer contraseñas para generar riesgos de seguridad. A veces, saber exactamente a quién atacar basta para que el siguiente ataque resulte más convincente.
La empresa de análisis de cadenas de bloques afirma que un atacante obtuvo acceso no autorizado a sus sistemas y herramientas internos mediante lo que denomina «técnicas agénticas ofensivas».
La información expuesta incluía nombres de clientes, direcciones de correo electrónico, identificadores de usuario y cargos dentro de las organizaciones.
Pero hay una distinción importante.
Según Chainalysis, su investigación no ha encontrado indicios de que se accediera a archivos de investigación, resultados de consultas en cadenas de bloques, contraseñas, secretos de autenticación multifactor ni tokens de sesión activos.
La empresa ha notificado a sus clientes, pero se desconoce el número exacto de afectados mientras continúa la investigación.
La preocupación inmediata es el phishing dirigido. Los nombres, las direcciones de correo electrónico y los cargos profesionales podrían ayudar a los atacantes a redactar mensajes convincentes o crear solicitudes de autenticación falsas.
Chainalysis recomienda a sus clientes estar atentos a restablecimientos de contraseña o solicitudes de inicio de sesión inesperados y activar la autenticación en dos pasos.
Una filtración no tiene por qué exponer contraseñas para generar riesgos de seguridad. A veces, saber exactamente a quién atacar basta para que el siguiente ataque resulte más convincente.