
#FBI确认朝鲜应对币安被盗事件负责 FBI señala a Corea del Norte, pero lo más inquietante no es «quién robó», sino que a quien lo hizo no le da ningún miedo.
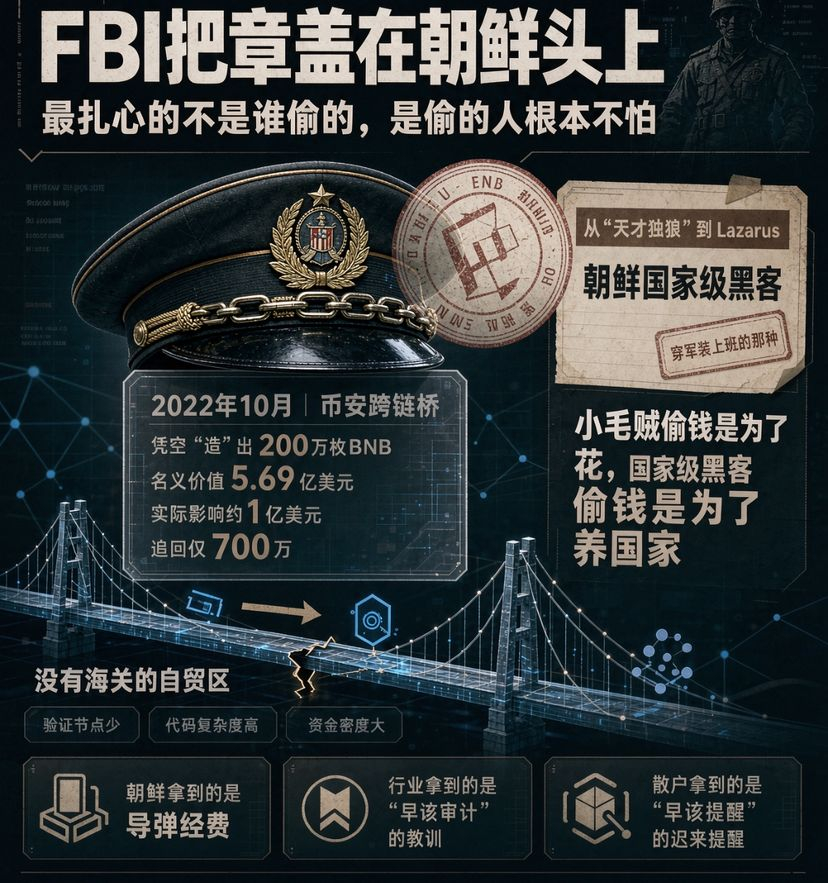
En octubre de 2022, el puente cross-chain de Binance sufrió un agujero: los hackers «crearon» de la nada 2 millones de BNB, con un valor nominal que llegó a los 569 millones de dólares. Más tarde, Changpeng Zhao situó el impacto real en torno a los 100 millones y solo se recuperaron 7 millones. En aquel momento, todos especulaban sobre qué genio solitario había sido. Ahora el FBI te dice que fue Lazarus, de Corea del Norte: un grupo de nivel estatal, de esos que van a trabajar con uniforme militar.
Esto cambia por completo la naturaleza del problema. Los ladronzuelos roban para gastar; los hackers de nivel estatal roban para mantener a un país. ¿Por qué siempre tienen en la mira los puentes cross-chain? Porque son como zonas de libre comercio sin aduanas: los activos pasan de una cadena a otra, hay pocos nodos de validación, el código es complejo y la concentración de fondos es alta. Basta con encontrar una grieta lógica para llevarse no el saldo de un usuario, sino las reservas de todo el puente. En aquel momento, en el puente de Binance «fabricaron» tokens en vez de robarlos directamente; incluso la palabra «robo» se queda corta. Se parece más a imprimir dinero falso aprovechando una vulnerabilidad del código y luego ir tan tranquilos a comprar cosas de verdad.
Recuperar 7 millones de un botín de 100 millones ni siquiera cuenta como calderilla. La atribución del FBI, por supuesto, tiene valor para los servicios de inteligencia, pero no cambia una realidad incómoda: por transparente que sea el rastreo on-chain, no puede impedir que un país use DeFi como un cajero automático que no necesita negociación. El mundo cripto lleva años repitiendo que «el código es la ley», pero al otro lado hay un grupo que no habla de leyes, sino de vulnerabilidades.
Así que, al leer esta noticia, lo más importante que hay que recordar no es que «se resolvió el caso», sino que el sobreprecio de seguridad de los puentes cross-chain siempre lo paga el eslabón con menos capacidad de defensa. Corea del Norte consigue fondos para sus misiles; el sector, otra lección de que «habría que haber auditado»; y los pequeños inversores, ese recordatorio siempre acertado pero siempre tardío: por ancho que sea el puente, si quienes lo custodian solo cuentan con unas pocas líneas de código, tarde o temprano todos acabaremos pagando el peaje.
En octubre de 2022, el puente cross-chain de Binance sufrió un agujero: los hackers «crearon» de la nada 2 millones de BNB, con un valor nominal que llegó a los 569 millones de dólares. Más tarde, Changpeng Zhao situó el impacto real en torno a los 100 millones y solo se recuperaron 7 millones. En aquel momento, todos especulaban sobre qué genio solitario había sido. Ahora el FBI te dice que fue Lazarus, de Corea del Norte: un grupo de nivel estatal, de esos que van a trabajar con uniforme militar.
Esto cambia por completo la naturaleza del problema. Los ladronzuelos roban para gastar; los hackers de nivel estatal roban para mantener a un país. ¿Por qué siempre tienen en la mira los puentes cross-chain? Porque son como zonas de libre comercio sin aduanas: los activos pasan de una cadena a otra, hay pocos nodos de validación, el código es complejo y la concentración de fondos es alta. Basta con encontrar una grieta lógica para llevarse no el saldo de un usuario, sino las reservas de todo el puente. En aquel momento, en el puente de Binance «fabricaron» tokens en vez de robarlos directamente; incluso la palabra «robo» se queda corta. Se parece más a imprimir dinero falso aprovechando una vulnerabilidad del código y luego ir tan tranquilos a comprar cosas de verdad.
Recuperar 7 millones de un botín de 100 millones ni siquiera cuenta como calderilla. La atribución del FBI, por supuesto, tiene valor para los servicios de inteligencia, pero no cambia una realidad incómoda: por transparente que sea el rastreo on-chain, no puede impedir que un país use DeFi como un cajero automático que no necesita negociación. El mundo cripto lleva años repitiendo que «el código es la ley», pero al otro lado hay un grupo que no habla de leyes, sino de vulnerabilidades.
Así que, al leer esta noticia, lo más importante que hay que recordar no es que «se resolvió el caso», sino que el sobreprecio de seguridad de los puentes cross-chain siempre lo paga el eslabón con menos capacidad de defensa. Corea del Norte consigue fondos para sus misiles; el sector, otra lección de que «habría que haber auditado»; y los pequeños inversores, ese recordatorio siempre acertado pero siempre tardío: por ancho que sea el puente, si quienes lo custodian solo cuentan con unas pocas líneas de código, tarde o temprano todos acabaremos pagando el peaje.