Quienes borran los datos de un iPhone antiguo y activan el modo avión para guardar exclusivamente sus frases semilla están expuestos a un riesgo que reside en el chip del teléfono y que no se puede solucionar con una actualización del sistema.
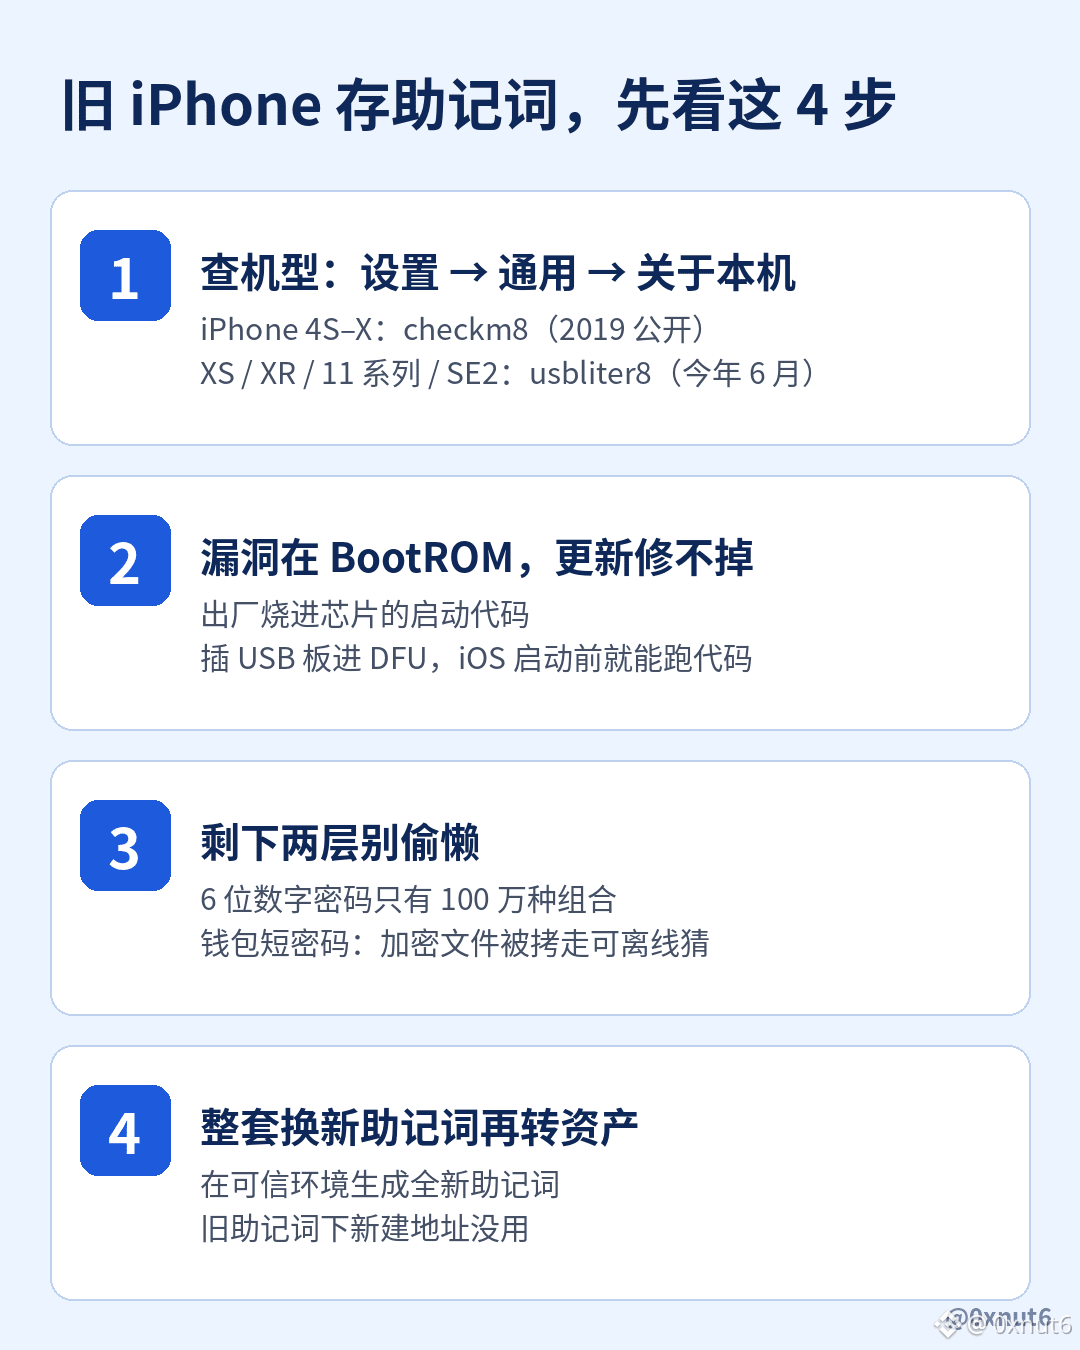
El fundador de OneKey, @ohyishi, publicó un aviso anoche. La publicación ya acumula unas 51.000 visualizaciones. La BootROM de los iPhone 4S a iPhone X tiene la vulnerabilidad checkm8, que se hizo pública en 2019. usbliter8, publicada en junio de este año, también afecta a los iPhone XS, XR y 11, así como al iPhone SE de segunda generación. La BootROM es el código de arranque grabado en el chip de fábrica, y Apple no puede corregirlo con una actualización de iOS. Estos dispositivos seguirán teniendo esta vulnerabilidad.
Este tipo de ataque tampoco requiere conexión a Internet. Una vez que alguien tiene el teléfono, puede ponerlo en modo DFU y conectar una placa USB modificada para ejecutar su propio código antes de que se inicie iOS. La placa utilizada en la investigación publicada era una Raspberry Pi Pico 2 de 5 dólares. Por eso, el modo avión no sirve de nada en este caso.
También aclaró que, en modelos como el XS y el 11, esta vulnerabilidad por sí sola no permite obtener la frase semilla: todavía hay que superar el código de desbloqueo y el enclave seguro. Pero esas son precisamente las dos protecciones en las que la gente suele escatimar más: un código numérico de 6 dígitos tiene apenas 1 millón de combinaciones; si la aplicación de la billetera cifra la frase semilla con una contraseña corta, una vez copiado el archivo cifrado, el atacante puede llevárselo a casa y probar contraseñas sin conexión, sin límite de intentos.
Por eso, su recomendación para quienes usan un iPhone 11 o anterior es reemplazarlo todo: generar una frase semilla completamente nueva en un entorno de confianza y transferir allí los activos. Crear direcciones nuevas bajo la frase semilla antigua no sirve. Según él, por ahora no se conocen públicamente vulnerabilidades de BootROM en los iPhone 12 y posteriores.
$BTC
El fundador de OneKey, @ohyishi, publicó un aviso anoche. La publicación ya acumula unas 51.000 visualizaciones. La BootROM de los iPhone 4S a iPhone X tiene la vulnerabilidad checkm8, que se hizo pública en 2019. usbliter8, publicada en junio de este año, también afecta a los iPhone XS, XR y 11, así como al iPhone SE de segunda generación. La BootROM es el código de arranque grabado en el chip de fábrica, y Apple no puede corregirlo con una actualización de iOS. Estos dispositivos seguirán teniendo esta vulnerabilidad.
Este tipo de ataque tampoco requiere conexión a Internet. Una vez que alguien tiene el teléfono, puede ponerlo en modo DFU y conectar una placa USB modificada para ejecutar su propio código antes de que se inicie iOS. La placa utilizada en la investigación publicada era una Raspberry Pi Pico 2 de 5 dólares. Por eso, el modo avión no sirve de nada en este caso.
También aclaró que, en modelos como el XS y el 11, esta vulnerabilidad por sí sola no permite obtener la frase semilla: todavía hay que superar el código de desbloqueo y el enclave seguro. Pero esas son precisamente las dos protecciones en las que la gente suele escatimar más: un código numérico de 6 dígitos tiene apenas 1 millón de combinaciones; si la aplicación de la billetera cifra la frase semilla con una contraseña corta, una vez copiado el archivo cifrado, el atacante puede llevárselo a casa y probar contraseñas sin conexión, sin límite de intentos.
Por eso, su recomendación para quienes usan un iPhone 11 o anterior es reemplazarlo todo: generar una frase semilla completamente nueva en un entorno de confianza y transferir allí los activos. Crear direcciones nuevas bajo la frase semilla antigua no sirve. Según él, por ahora no se conocen públicamente vulnerabilidades de BootROM en los iPhone 12 y posteriores.
$BTC