
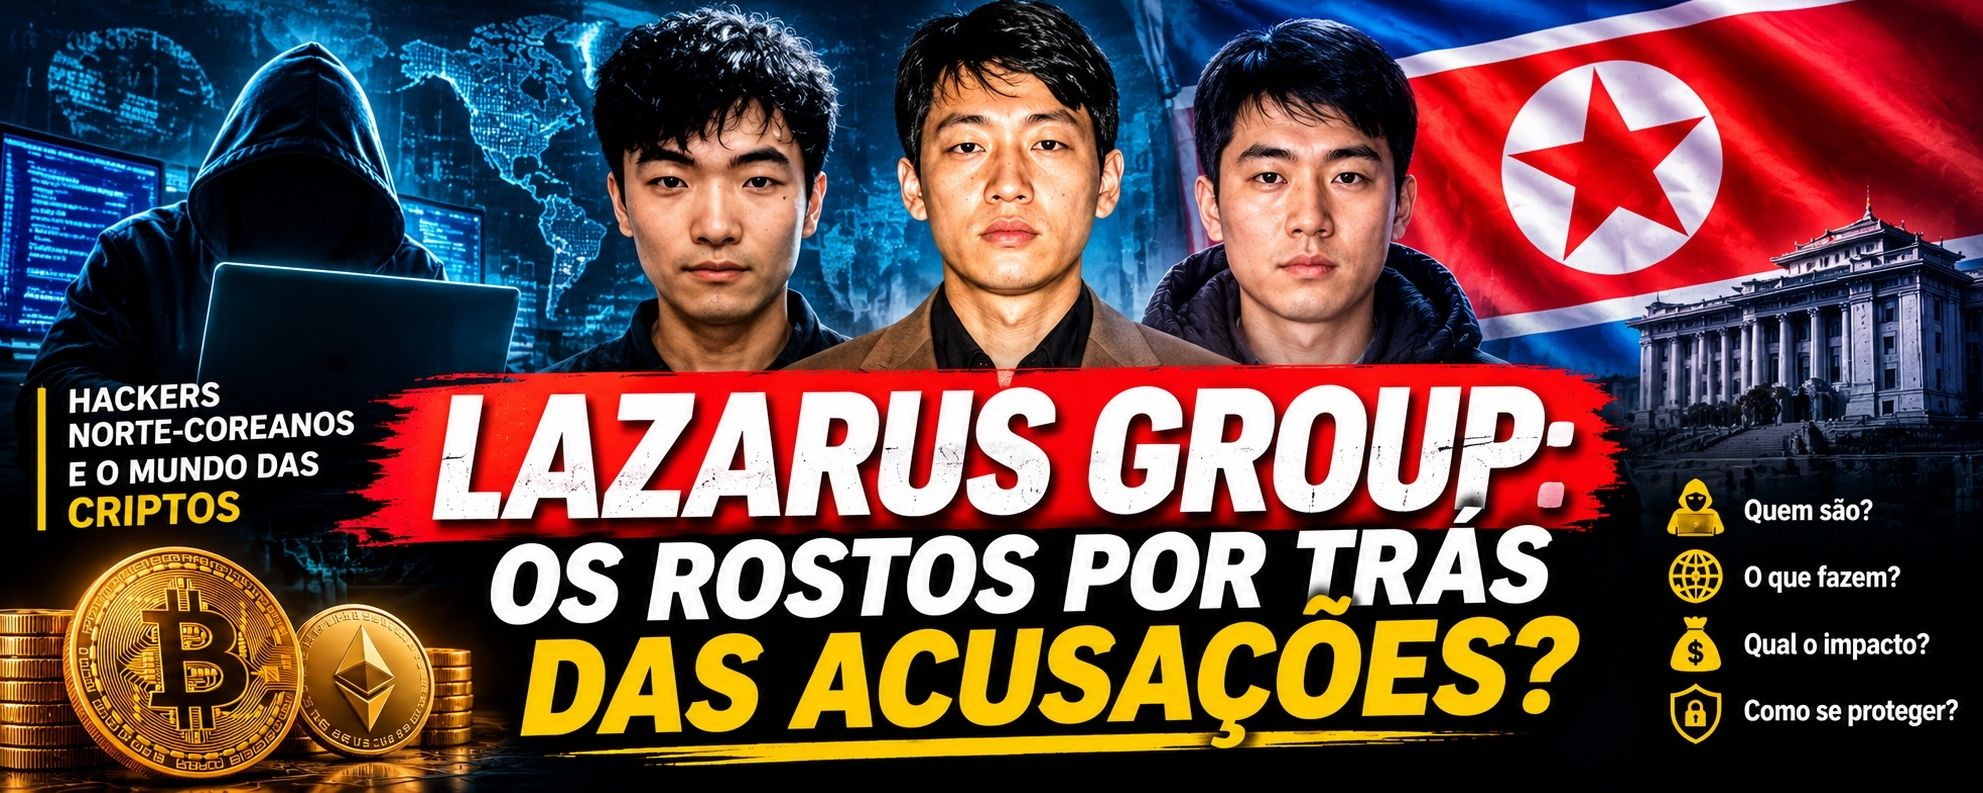
El Departamento de Justicia de Estados Unidos presentó cargos contra tres ciudadanos norcoreanos por su presunta participación en una vasta operación internacional de ciberdelincuencia.
El caso incluye robos de criptomonedas, ciberataques e intentos de extorsión valorados en más de 1.300 millones de dólares.
Pero ¿quiénes son estas personas y qué sabemos realmente sobre los grupos asociados a estas operaciones?
Cuando hablamos de seguridad en el mercado de las criptomonedas, hay un nombre que aparece con frecuencia en las investigaciones sobre grandes ciberataques:
Lazarus Group.
Las autoridades y los investigadores de ciberseguridad asocian a este grupo con operaciones de espionaje digital, ataques a instituciones financieras y robos de activos digitales.
En febrero de 2021, el Departamento de Justicia de Estados Unidos (DOJ) anunció una acusación federal contra tres ciudadanos norcoreanos, presuntamente vinculados a unidades de inteligencia militar del país.
La acusación llamó la atención internacional no solo por los nombres implicados, sino también por la magnitud de las operaciones descritas.
Conozcamos los hechos, sin confundir acusaciones con condenas.
1. ¿Quiénes son los tres individuos identificados por el Departamento de Justicia?
Los tres nombres que aparecen en la acusación federal de 2021 son:
Jon Chang Hyok
Kim Il
Park Jin Hyok
Según el Departamento de Justicia de EE. UU., los tres serían miembros de unidades del Reconnaissance General Bureau (RGB), una agencia de inteligencia militar de Corea del Norte.
La acusación alega que estas unidades participaron en operaciones de ciberdelincuencia destinadas a invadir sistemas informáticos, robar información, obtener dinero y mover criptomonedas.
El documento también relaciona a los presuntos implicados con grupos conocidos en el sector de la ciberseguridad como Lazarus Group y APT38.
Es importante subrayarlo: estas son alegaciones presentadas por las autoridades estadounidenses. La existencia de una acusación formal no significa que los individuos hayan sido condenados.
2. ¿Qué es el Lazarus Group?
Lazarus Group es el nombre que utilizan los investigadores de ciberseguridad para identificar un conjunto de actividades y operaciones de ciberataque asociadas con Corea del Norte.
El grupo suele relacionarse con ataques a empresas, instituciones financieras y organizaciones de distintos sectores.
Entre las actividades que se le atribuyen se encuentran:
Invasión de redes y sistemas informáticos;
Robo de información y credenciales;
Ataques a instituciones financieras;
Robo de criptomonedas;
Uso de software malicioso;
Operaciones de blanqueo y movimiento de fondos robados.
El Lazarus Group también se asocia con otras denominaciones utilizadas por diferentes entidades de investigación, como APT38.
Sin embargo, los nombres utilizados por empresas y autoridades no siempre representan exactamente la misma estructura operativa.
Por eso, es más riguroso hablar de grupos o actividades asociadas que asumir que todas las denominaciones identifican a un único equipo perfectamente delimitado.
3. Más de 1.300 millones de dólares: ¿qué dice la acusación?
Según el Departamento de Justicia de EE. UU., la conspiración descrita en la acusación implicaba intentos de robar y extorsionar más de 1.300 millones de dólares en efectivo y criptomonedas a instituciones financieras y empresas.
El documento menciona diferentes tipos de operaciones, entre ellas:
Ataques informáticos contra empresas;
Intentos de robo de fondos de instituciones financieras;
Creación y distribución de aplicaciones maliciosas relacionadas con criptomonedas;
Desarrollo y promoción fraudulenta de una plataforma blockchain;
Campañas de extorsión y ataques con ransomware.
La acusación también hace referencia a operaciones anteriores, como el ataque a Sony Pictures en 2014 y el ransomware WannaCry en 2017.
Una distinción importante: los 1.300 millones de dólares representan el valor que, según las autoridades, fue objeto de intentos de robo o extorsión en el marco de la conspiración descrita.
No deben presentarse como una cantidad íntegramente robada por los tres individuos.
4. ¿Sigue el FBI el rastro de los fondos?
Sí. En agosto de 2023 surgió un ejemplo concreto.
En una comunicación oficial, el FBI informó que había rastreado aproximadamente 1.580 $BTC , que entonces estaban valorados en más de 40 millones de dólares y se asociaban con actores norcoreanos vinculados a TraderTraitor.
El FBI advirtió que esos actores podrían intentar convertir los bitcoins en efectivo u otros activos.
La investigación relacionó esos fondos con varios ataques anteriores, entre ellos:
Alphapo: aproximadamente 60 millones de dólares en activos digitales;
CoinsPaid: aproximadamente 37 millones de dólares;
Atomic Wallet: aproximadamente 100 millones de dólares.
Estas cifras corresponden a las estimaciones publicadas por el FBI para los respectivos robos.
La agencia pidió a las empresas del sector que vigilaran las carteras identificadas y tuvieran cuidado con las transacciones relacionadas con esas direcciones.
Este episodio demuestra una de las características más interesantes de la tecnología blockchain: aunque los usuarios quizá no conozcan la identidad real que hay detrás de una cartera, los movimientos de activos en redes públicas pueden analizarse y rastrearse.
5. ¿Cómo se pueden rastrear los fondos robados?
Una de las ideas equivocadas sobre las criptomonedas es creer que todas las transacciones son completamente anónimas.
En realidad, redes como #Bitcoin y #Ethereum mantienen registros públicos de las transacciones.
Esto significa que los investigadores especializados pueden rastrear:
La dirección de origen de los fondos;
Las direcciones que recibieron los activos;
Los importes transferidos;
El momento de las transacciones;
Las conexiones entre diferentes carteras.
Las empresas de análisis de blockchain utilizan esta información para identificar patrones y posibles vínculos entre operaciones.
Pero hay una limitación importante: rastrear una cartera no significa necesariamente conocer la identidad de quien la controla.
Los investigadores pueden encontrar conexiones técnicas entre transacciones sin poder demostrar de inmediato quién recibió los fondos o quién se benefició de ellos.
Por eso, el análisis de blockchain suele combinarse con información de inteligencia, investigaciones policiales y cooperación entre empresas.
6. ¿Por qué preocupan estas operaciones al mercado cripto?
Los ataques atribuidos a grupos asociados con Corea del Norte generan preocupación en todo el sector.
Un exchange puede invertir millones en seguridad y, aun así, seguir expuesto a riesgos relacionados con empleados, dispositivos comprometidos, sistemas internos e ingeniería social.
Además, cuando se roban grandes cantidades de criptomonedas, los efectos pueden ir más allá de la plataforma afectada.
Pueden surgir problemas de confianza, presión sobre los mecanismos de seguridad y dificultades para identificar o congelar los activos.
El desafío no consiste solo en impedir el ataque. También es necesario detectar movimientos sospechosos, colaborar con otras entidades y reducir los daños para los usuarios.
7. ¿Qué podemos aprender de estos casos?
Para quienes utilizan exchanges o invierten en criptomonedas, estos episodios dejan algunas lecciones prácticas:
Protege tus cuentas: utiliza la autenticación de dos factores y evita reutilizar contraseñas.
Desconfía de los mensajes inesperados: los ataques de phishing pueden suplantar a empresas conocidas para robar credenciales.
Protege tus dispositivos: mantén los sistemas actualizados y evita instalar aplicaciones de fuentes desconocidas.
No compartas tu frase de recuperación: ningún exchange legítimo necesita tu frase semilla para ayudarte.
Comprende los riesgos de las plataformas centralizadas: mantener activos en un exchange puede ser práctico, pero implica confiar en sus sistemas de seguridad y gestión.
Conclusión: acusaciones, investigaciones y una amenaza que sigue bajo seguimiento
El caso de los tres ciudadanos norcoreanos muestra hasta dónde pueden llegar las investigaciones internacionales sobre ciberdelincuencia.
El Departamento de Justicia de Estados Unidos presentó cargos formales contra Jon Chang Hyok, Kim Il y Park Jin Hyok, alegando que participaron en una conspiración internacional relacionada con ataques informáticos y delitos financieros.
Por su parte, el FBI sigue publicando información sobre fondos digitales asociados con operaciones atribuidas a actores norcoreanos.
Pero es fundamental ser precisos: no se debe tratar como culpables a los individuos mencionados en una acusación sin que haya una condena, y las atribuciones de ataques deben presentarse junto con sus fuentes y limitaciones.
En el mercado cripto, la seguridad no depende únicamente de la tecnología.
También depende de la capacidad de investigar, cooperar y proteger a los usuarios.
Y tú, ¿habías oído hablar del Lazarus Group?
¿Crees que los exchanges y las empresas de criptomonedas están suficientemente preparados para hacer frente a ataques de esta magnitud?
Comparte tu opinión en los comentarios. ¡La información es poder!
Fuentes oficiales para profundizar
Departamento de Justicia de EE. UU. (17 de febrero de 2021): Acusación contra tres ciudadanos norcoreanos por su presunta participación en operaciones mundiales de ciberdelincuencia
FBI (22 de agosto de 2023): Identificación de fondos en Bitcoin asociados con actores norcoreanos
FBI (6 de septiembre de 2023): Atribución al Lazarus Group del robo de 41 millones de dólares de Stake.com
Departamento de Justicia de EE. UU. (6 de septiembre de 2018): Acusación inicial contra Park Jin Hyok