
En una publicación anterior resumí la cronología de los acontecimientos y lo que los usuarios deben saber sobre el incidente en el que Binance perdió 6,3 mil millones de dólares la noche del 29/10. Dejo el enlace por si a alguien le interesa: https://app.binance.com/uni-qr/cart/383299531165420?l=vi&r=E8Z08QYS&uc=web_square_share_link&uco=N3vE3Ri3t7WaS_ay7_63qg&us=copylink
En las primeras 24 horas, la explicación oficial cambió dos veces. La mañana del 30/10, Binance dijo que la causa había sido la intrusión en el portátil de un ingeniero de DevOps. Al mediodía, Richard Teng dijo que «no había sido un ataque de un solo clic». Por la tarde, Binance admitió que había otros puntos de acceso comprometidos.
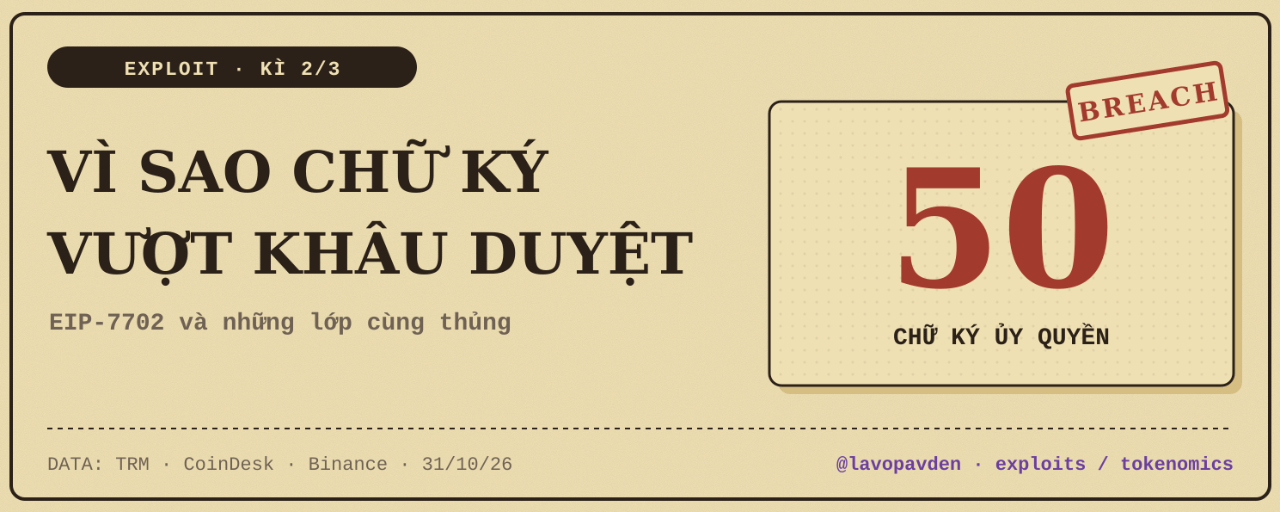
Este artículo profundiza en el mecanismo: qué pueden hacer 50 firmas EIP-7702, por qué el proceso de aprobación no las detectó y qué deberían tener en cuenta los usuarios habituales de billeteras.
De «una laptop» a «varias capas vulneradas»
Al reunir la información publicada, identifico al menos 4 capas:
dispositivo: la laptop de un ingeniero fue comprometida, lo que posiblemente permitió al hacker acceder a un contenedor de servicio. Binance afirma que no ha encontrado indicios de que se filtrara la clave privada.
firmas: en Ethereum, Binance 14 firmó 50 autorizaciones. En las otras 9 cadenas, las órdenes de transferencia también llevaban firmas válidas. TRM considera que la infraestructura de firma de la billetera caliente fue comprometida.
proceso de aprobación: según Teng, la orden de autorización en Ethereum «no pasó por el proceso de aprobación habitual».
rastros: el hacker utilizó el mecanismo self-destruct para eliminar las herramientas una vez terminado.
Vistas en conjunto, las afirmaciones «la clave no se filtró» y «hay firmas válidas en 10 cadenas» no son contradictorias. Puede que no hayan sustraído la clave. Pero el sistema que la utiliza firmó a petición de otra persona.
Qué hace EIP-7702
EIP-7702 entró en vigor con la actualización Pectra de Ethereum, en mayo de 2025. Permite que una billetera normal ejecute temporalmente el código de un contrato inteligente. El titular de la billetera firma una «autorización» que apunta a ese contrato y, desde el momento en que la autorización queda registrada en la cadena, la billetera se comporta según el código del contrato.
Según el análisis de CoinDesk, hay tres características importantes:
la autorización solo indica qué código ejecutará la billetera; no especifica un destinatario ni una cantidad
cualquiera puede enviar a la red una autorización firmada; no tiene que hacerlo necesariamente el titular de la billetera
la autorización sigue vigente hasta que se sustituye o se revoca
En este caso, el contrato al que apuntaba era un «sweeper» que solo podía controlar la billetera del hacker. Una vez que la autorización entró en vigor, todo el saldo de Binance 14, junto con los fondos que se depositaran después, quedó bajo el control de ese contrato. Así, el hacker también pudo controlar otra billetera, Hot Wallet 34, y retirar 823 millones de USDC.
Por qué el proceso de aprobación no lo detectó
Esta parte es una inferencia mía a partir de los datos publicados; todavía no es una conclusión de Binance.
Un sistema de aprobación de retiros suele comprobar cuestiones habituales: a quién se envía el dinero, qué cantidad y si se supera el límite. Las firmas 7702 no incluyen los dos primeros campos. Si el filtro está diseñado únicamente para transacciones de transferencia de fondos, una autorización 7702 puede pasar sin activar ninguna regla. Lo que dijo Teng —que esta orden no pasó por el proceso de aprobación habitual— concuerda con esta interpretación.
¿Quién es responsable: Ethereum o Binance?
Muchos titulares plantean el asunto como si «una actualización de Ethereum hubiera ayudado al hacker». No estoy de acuerdo.
EIP-7702 funcionó según lo previsto y, en las 9 cadenas que no tienen 7702, los fondos también se movieron mediante firmas normales. Lo que tienen en común las 10 cadenas es la infraestructura de firma de Binance, no 7702. Desde mayo de 2025 hasta octubre de 2026 transcurrieron 17 meses, tiempo suficiente para que un custodio actualice su modelo de riesgo para este nuevo tipo de firma. En mi opinión, la responsabilidad recae en el custodio.
Riesgos e implicaciones para los usuarios de billeteras
Tu billetera personal no es lo mismo que la billetera caliente de un exchange, pero el mecanismo de autorización es el mismo. Conviene recordar algunas cosas:
una firma de autorización 7702 puede otorgar control sobre toda la billetera, no solo sobre una transacción
si tu billetera o aplicación te pide firmar una «actualización a smart account», comprueba detenidamente a qué contrato apunta y quién lo publicó
abre un explorador y comprueba si alguna dirección de contrato tiene actualmente una autorización asociada a tu dirección
La autorización no caduca por sí sola, así que una firma antigua aún puede seguir vigente
Siguen sin respuesta tres grandes preguntas: cómo se crearon las 50 firmas, cuáles fueron los otros puntos de entrada y si la infraestructura de firma de las otras 9 cadenas fue comprometida de la misma manera. Binance prometió publicar un análisis técnico completo cuando termine la investigación.
Conclusión: las claves pueden estar seguras y, aun así, perderse los fondos de una billetera. La pregunta correcta no es «¿se filtró la clave?», sino «¿quién tiene permiso para firmar?».
Se prevé que los retiros vuelvan a habilitarse a partir del 1/11, antes de que se publique ese análisis. Todavía se están contabilizando las capas vulneradas.
Este análisis del incidente se basa en datos públicos y no constituye asesoramiento de inversión.