#bnb #币安 #币安已回填九成受影响资产
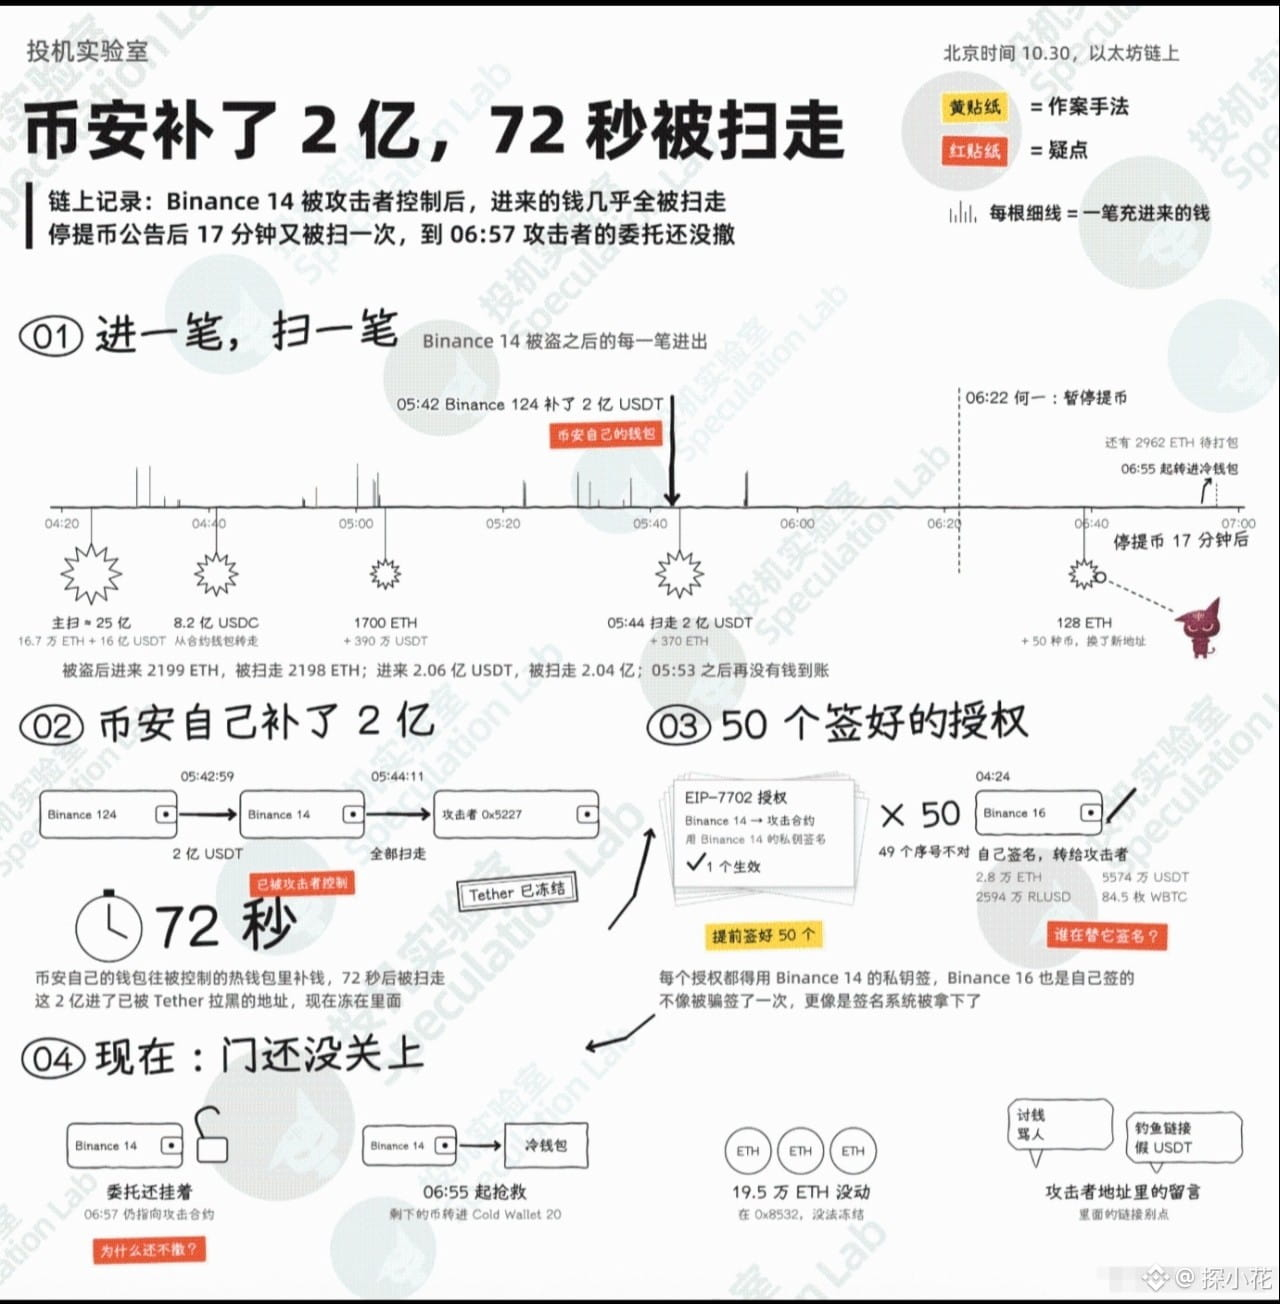
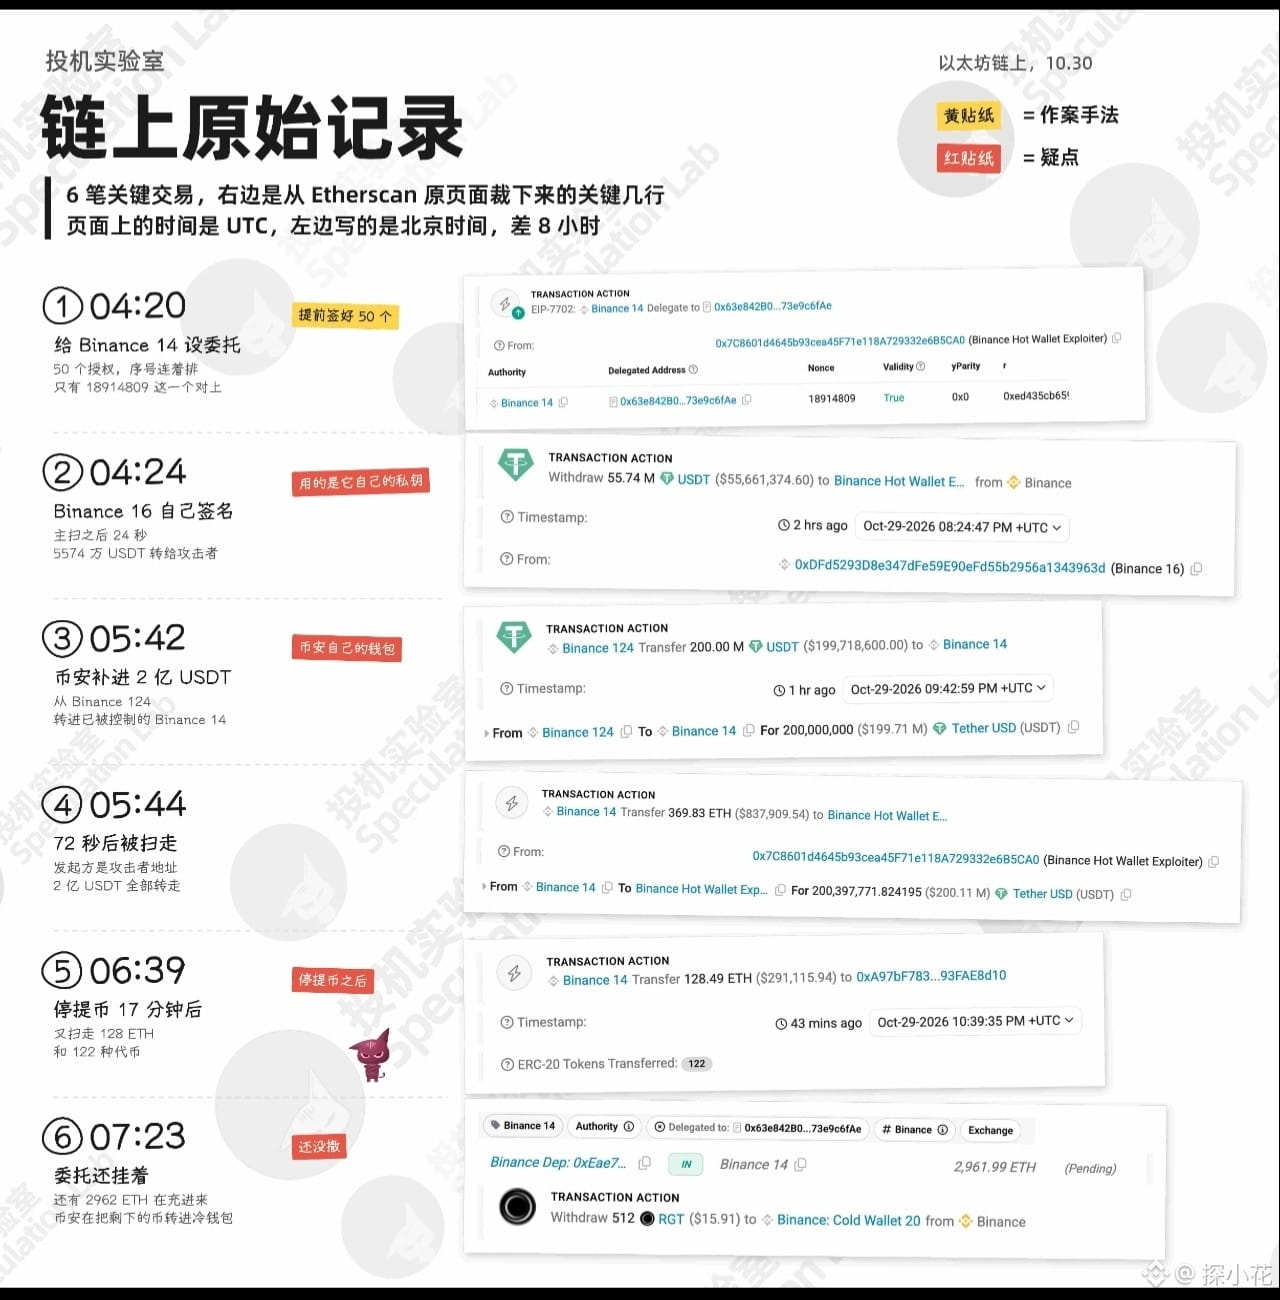
La propia billetera de Binance transfirió 200 millones de USDT a una billetera caliente controlada por hackers. 72 segundos después, los hackers vaciaron esos fondos. Fue un incidente inusual ocurrido a las 5:42 de la madrugada, hora de Pekín. La billetera comprometida era Binance 14, que había realizado 18,91 millones de transacciones y era una de las principales billeteras calientes de Binance.
Los hackers utilizaron EIP-7702, una función que Ethereum añadió el año pasado y que permite a una billetera delegar la ejecución en un contrato, que puede transferir lo que se le indique. A las 4:20, los hackers configuraron la delegación y, en menos de cuatro minutos, vaciaron unos 2.500 millones. Si se suman los 820 millones de USDC que transfirieron desde otra billetera a través de esta, se llega a los 3.300 millones de los que todo el mundo habla.
Tras el vaciado, parece que el sistema de Binance no reaccionó a tiempo. Los depósitos de los usuarios primero llegan a sus respectivas direcciones de depósito y luego se consolidan periódicamente en una billetera caliente. Después del robo, la consolidación siguió funcionando con normalidad: entraron otros 2.199 ETH, de los que los hackers se llevaron 2.198 en tres barridos.
Binance cubrió esos 200 millones con fondos de su propia billetera Binance 124. Por suerte, Tether incluyó en su lista negra la dirección que recibió el dinero de los hackers, así que los fondos quedaron congelados allí. A las 6:22, He Yi publicó en X que se suspendían los retiros; 17 minutos después, volvieron a realizar otro barrido y se llevaron 128 ETH y 122 tipos de tokens, que enviaron a una nueva dirección.
La última vez que lo comprobé, a las 6:57, la delegación seguía activa y apuntaba al contrato de los hackers. Desde las 6:55, Binance ha estado transfiriendo los fondos restantes a billeteras frías; básicamente, está compitiendo con los hackers.
Lo que más me llama la atención es la transacción de las 4:20: incluía 50 autorizaciones, todas firmadas con la clave privada de Binance 14; solo cambiaba el número de secuencia, y una de ellas coincidió. Es decir, los hackers ya tenían de antemano 50 autorizaciones firmadas con la clave privada de Binance.
24 segundos después del barrido principal, la billetera caliente Binance 16 también usó su propia clave privada para firmar varias transferencias y enviar a los hackers 28.000 ETH y 55,74 millones de USDT.
Por eso creo que los hackers consiguieron que la clave privada de Binance firmara en su nombre; lo más probable es que el problema estuviera en el sistema de firma. Cuando Binance publique los resultados de su investigación, los compararé con los registros de la cadena.
Las stablecoins se pueden congelar, pero los ETH todavía no. La mayor parte de lo que se llevaron fue ETH, y una sola dirección de los hackers tiene 195.000 ETH. Hasta ahora no han movido ni uno.
La dirección de los hackers está inundada de mensajes: gente pidiendo dinero, insultándolos, publicando versículos y también enlaces en los que afirman que atacarán otro exchange. Estos días habrá muchos enlaces de phishing; ¡tengan mucho cuidado!