
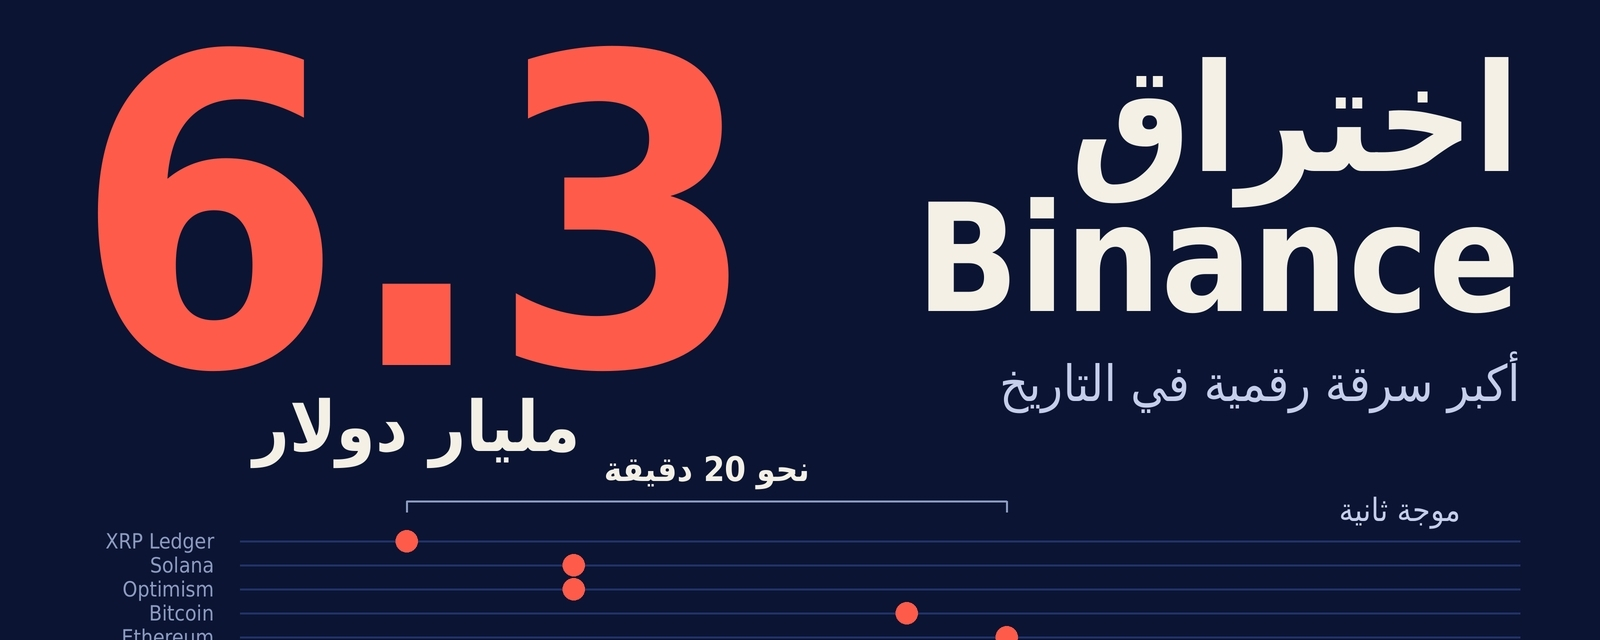
Alrededor de 6.300 millones de dólares salieron de la plataforma, la mayoría en unos veinte minutos. Esto es lo que sabemos hasta ahora sobre el ataque y las medidas de compensación.
La noche del jueves 29 de octubre de 2026, Binance, la mayor plataforma de intercambio de criptomonedas del mundo, sufrió el mayor robo registrado en la historia del sector. De sus monederos salieron alrededor de 6.300 millones de dólares en activos digitales, distribuidos en diez redes de cadena de bloques. Un directivo de TRM Labs describió el incidente como «el mayor atraco a un banco de la historia de la humanidad». Supera en unas cuatro veces el hackeo de Bybit, ocurrido en febrero de 2025, en el que se sustrajeron 1.500 millones de dólares.
¿Cómo se llevó a cabo la operación?
Las transferencias comenzaron a las 20:05 UTC desde monederos de Binance en la red XRP Ledger. Después siguieron monederos en Solana y Optimism, y luego en Bitcoin y TRON, todo en cuestión de minutos. La red Ethereum fue la más afectada: salieron de ella unos 3.800 millones de dólares, mientras que de Bitcoin salieron unos 18.270 BTC, equivalentes a cerca de 1.470 millones de dólares. Una segunda oleada, menor, se produjo a las 23:05 UTC e incluyó monederos en Avalanche y Polygon.
Los análisis no apuntan a que se vulnerara un único monedero, sino a que el atacante logró controlar el sistema de firma utilizado por los monederos calientes de la plataforma. Así, se emitieron transferencias válidas desde monederos que operaban en distintas redes y con diferentes tecnologías de firma durante aproximadamente media hora. En la red Ethereum, el atacante usó un mecanismo reciente conocido como EIP-7702, con el que convirtió el monedero caliente en una herramienta bajo su control. Luego siguió vaciando periódicamente los fondos que llegaban a él hasta las 23:56 UTC.
El ataque estuvo precedido por preparativos que duraron más de 36 horas. Estos incluyeron financiar un monedero operativo del atacante con pequeños retiros del servicio de mezcla de criptomonedas Tornado Cash y probar el código en monederos de prueba antes de ejecutarlo en el monedero real de Binance.
Binance había declarado en su comunicado inicial que el incidente podría haberse originado en un dispositivo móvil perteneciente a un ingeniero de DevOps que fue vulnerado, lo que permitió al atacante acceder a un contenedor de servicio y enviar solicitudes de retiro no autorizadas. La plataforma afirmó que no había encontrado indicios de filtración de las claves privadas de los monederos. Sin embargo, investigaciones posteriores señalaron otros puntos de acceso que iban más allá de ese dispositivo, y el panorama aún no está completo.
¿Quién está detrás del ataque?
Tanto TRM Labs como Chainalysis atribuyeron el ataque al grupo TraderTraitor, vinculado a Corea del Norte. TRM afirmó que su conclusión se basa en pruebas de la cadena de bloques y en fuentes de inteligencia externas, y que la emite con un alto grado de confianza. Chainalysis señaló patrones de lavado que no había observado antes, y que miles de transacciones en un breve período apuntan al uso de automatización para ocultar el rastro del dinero. TRM también considera que algunas características del ataque coinciden con la vulneración de Bybit en 2025, que el Buró Federal de Investigaciones de Estados Unidos (FBI) atribuyó al mismo grupo. Entre ellas están los prolongados preparativos previos y el uso de pequeños retiros de Tornado Cash para financiar el monedero operativo.
Sin embargo, en los comunicados consultados, Binance no atribuyó oficialmente el ataque a ningún actor en particular, y la atribución actual se basa en análisis de empresas de seguimiento de la cadena de bloques. Por otra parte, Reuters citó a Mark Karpeles, antiguo director de la plataforma Mt. Gox, quien se inclinó por la hipótesis de que los atacantes accedieron a las claves privadas de al menos dos monederos, algo que contradice la postura de Binance. Este sigue siendo uno de los principales interrogantes sin resolver.
El destino de los fondos robados
Los emisores de monedas estables se apresuraron a congelar una gran parte de los fondos. Tether congeló unos 1.770 millones de dólares en USDT, Circle congeló unos 825 millones de dólares en USDC, y Ripple y World Liberty Financial contribuyeron a congelar otros activos. Además, el Consejo de Seguridad de la red Arbitrum intervino para retirar unos 30 millones de dólares en ETH y ARB del monedero del atacante. Según TRM, el total congelado ascendía a unos 2.700 millones de dólares al amanecer del 30 de octubre, mientras que Binance estimó la cifra en unos 3.000 millones de dólares. Antes de que se congelaran los fondos, el atacante intentó convertir parte de las monedas estables en otros activos, con una pérdida superior al 10% en una de las grandes operaciones.
En cuanto a lo que queda, TRM estima que el atacante aún lo controla: más de 420.000 ETH y 18.270 BTC, es decir, unos 2.400 millones de dólares, fuera del alcance de cualquier emisor que pudiera congelarlos.
Últimas actualizaciones de Binance
En un comunicado publicado el sábado 31 de octubre, Binance afirmó que había reembolsado cerca del 90% de los activos robados, frente al 80% del día anterior. Explicó que el 10% restante está compuesto principalmente por monedas menos líquidas, que está comprando en el mercado y mediante operaciones extrabursátiles. Confirmó que diez activos principales, entre ellos BTC, ETH, USDT y BNB, ya estaban totalmente cubiertos, y que había destinado unos 6.340 millones de dólares a cubrir las pérdidas, de los cuales unos 5.000 millones correspondían a las mismas monedas afectadas. La financiación procede de una parte del fondo SAFU para la protección de los usuarios, otra del fondo de seguros de futuros y de la tesorería de la empresa. Binance se comprometió a restablecer el fondo SAFU hasta aproximadamente 1.000 millones de dólares.
El codirector ejecutivo Richard Teng afirmó que los usuarios no sufrirían ningún impacto financiero. Explicó que el monedero caliente afectado era el de la propia plataforma, mientras que la mayoría de los activos de los usuarios se guardan en monederos fríos y solo se transfieren al monedero caliente cuando se solicita un retiro. En cuanto a los servicios, los depósitos siguieron funcionando, mientras que la plataforma prevé reanudar los retiros el domingo 1 de noviembre de forma escalonada, moneda por moneda, tras realizar comprobaciones de seguridad. Se espera que Binance publique la prueba de reservas actualizada los días 2 y 3 de noviembre. Según los informes, el FBI y el Servicio Secreto de Estados Unidos participan en la investigación y el rastreo de los fondos.
Preguntas abiertas e impacto en el mercado
Quedan varias preguntas sin respuesta: ¿cómo accedió el atacante al sistema de firma? ¿Se filtraron realmente claves privadas? ¿Adónde irán los fondos que aún tiene en su poder? TRM prevé que la siguiente etapa del lavado de dinero pase por puentes entre redes, servicios de intercambio y corredores extrabursátiles, rutas que la empresa está vigilando actualmente.
En el mercado, Bitcoin cayó cerca de un 5% tras el anuncio y bajó de los 80.000 dólares. Según los informes, las liquidaciones de posiciones apalancadas superaron los 1.500 millones de dólares. Sin embargo, los analistas de Fundstrat consideran que, pese a la magnitud del incidente, no parece que la plataforma afronte una crisis de solvencia, lo que reduce el riesgo de que el pánico se convierta en una oleada de retiros masivos.
El incidente vuelve a plantear una pregunta fundamental a las plataformas centralizadas: ¿cómo puede un solo dispositivo comprometido abrir la puerta al control de monederos con miles de millones de dólares? La respuesta sitúa la seguridad de los sistemas de firma y los permisos de los empleados entre las principales prioridades del sector. A los usuarios se les recomienda desconfiar de cualquier mensaje que afirme proceder del equipo de soporte y solicite datos o prometa una recuperación rápida, y utilizar únicamente los canales oficiales de la plataforma.
Fuentes: TRM Labs, Chainalysis, CNBC, NBC News, Bloomberg, Al Jazeera, NPR, CNN y Cointelegraph. El artículo se elaboró a partir de informes publicados hasta el 1 de noviembre de 2026 y tiene fines informativos y analíticos; no constituye asesoramiento de inversión.