Hackeo de Binance: ¿cómo entraron? Parte 2 de nuestro análisis. Contrastamos cuatro explicaciones con la cadena.
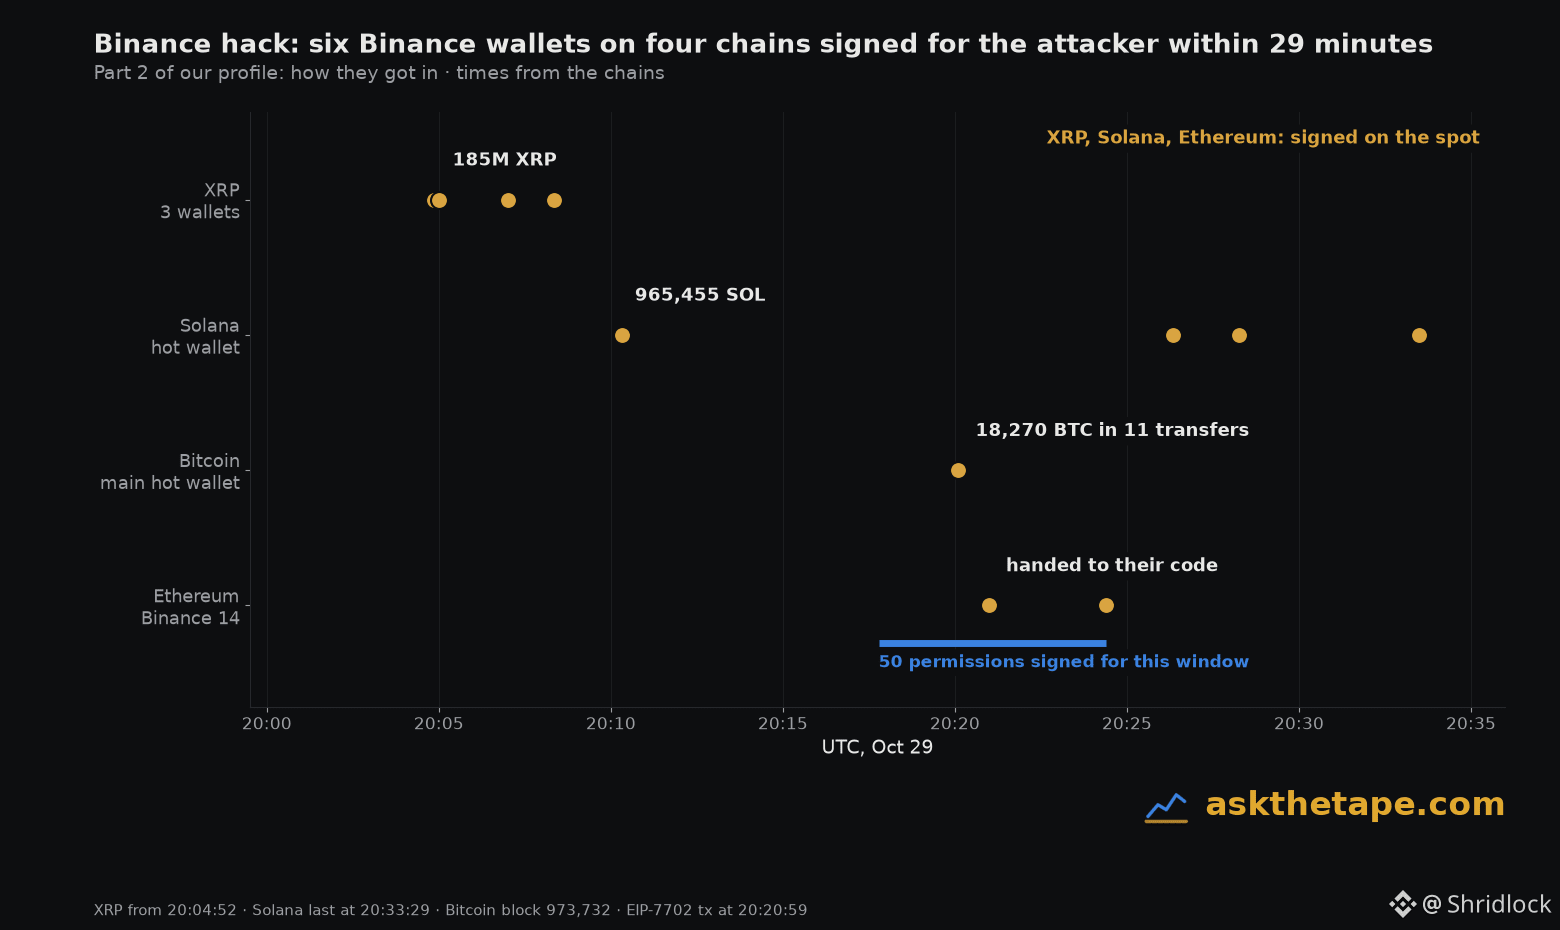
1. ¿Una sola clave robada? No. Seis billeteras de Binance en cuatro cadenas firmaron transacciones para el atacante entre las 20:04 y las 20:33 UTC del 29 de octubre. Las tres billeteras de XRP tienen tres claves diferentes.
2. ¿Un error en un contrato inteligente? No. Binance 14 es una billetera común. Su propia clave firmó 50 permisos EIP-7702 que la pusieron bajo el control del código del atacante.
3. ¿Una vulnerabilidad exclusiva de EIP-7702? No. Los fondos de Solana, XRP y Bitcoin se transfirieron directamente.
4. Lo que queda: alguien trabajó dentro del sistema de billeteras calientes de Binance durante al menos 28 minutos.
- Firmaron en el momento. Los 50 permisos empiezan en el nonce que tenía Binance 14 a las 20:17:47 UTC, 3 minutos antes de que se usaran.
- No fueron simples retiros falsos. En Solana y XRP, las transferencias robadas no se parecen en nada a las de Binance.
- No fueron simples claves copiadas. Los bitcoins salieron con el formato de los retiros propios de Binance y con el doble de la comisión habitual. Su propia billetera, un paso después, realiza transacciones muy diferentes.
Ensayaron. El contrato del ataque se implementó a las 15:59 UTC y se probó en su propia billetera a las 16:30. Sus fondos para el gas llegaron a través de Tornado Cash.
¿Un allanamiento o alguien de dentro? La cadena no puede decirlo. Solo los registros de Binance pueden hacerlo.
1. ¿Una sola clave robada? No. Seis billeteras de Binance en cuatro cadenas firmaron transacciones para el atacante entre las 20:04 y las 20:33 UTC del 29 de octubre. Las tres billeteras de XRP tienen tres claves diferentes.
2. ¿Un error en un contrato inteligente? No. Binance 14 es una billetera común. Su propia clave firmó 50 permisos EIP-7702 que la pusieron bajo el control del código del atacante.
3. ¿Una vulnerabilidad exclusiva de EIP-7702? No. Los fondos de Solana, XRP y Bitcoin se transfirieron directamente.
4. Lo que queda: alguien trabajó dentro del sistema de billeteras calientes de Binance durante al menos 28 minutos.
- Firmaron en el momento. Los 50 permisos empiezan en el nonce que tenía Binance 14 a las 20:17:47 UTC, 3 minutos antes de que se usaran.
- No fueron simples retiros falsos. En Solana y XRP, las transferencias robadas no se parecen en nada a las de Binance.
- No fueron simples claves copiadas. Los bitcoins salieron con el formato de los retiros propios de Binance y con el doble de la comisión habitual. Su propia billetera, un paso después, realiza transacciones muy diferentes.
Ensayaron. El contrato del ataque se implementó a las 15:59 UTC y se probó en su propia billetera a las 16:30. Sus fondos para el gas llegaron a través de Tornado Cash.
¿Un allanamiento o alguien de dentro? La cadena no puede decirlo. Solo los registros de Binance pueden hacerlo.