
🚨
La mayor sorpresa técnica no fue simplemente la cantidad de dinero involucrada, sino cómo los atacantes lograron retirar sumas tan enormes pese a la existencia de sistemas de seguridad de firma múltiple (multifirma).
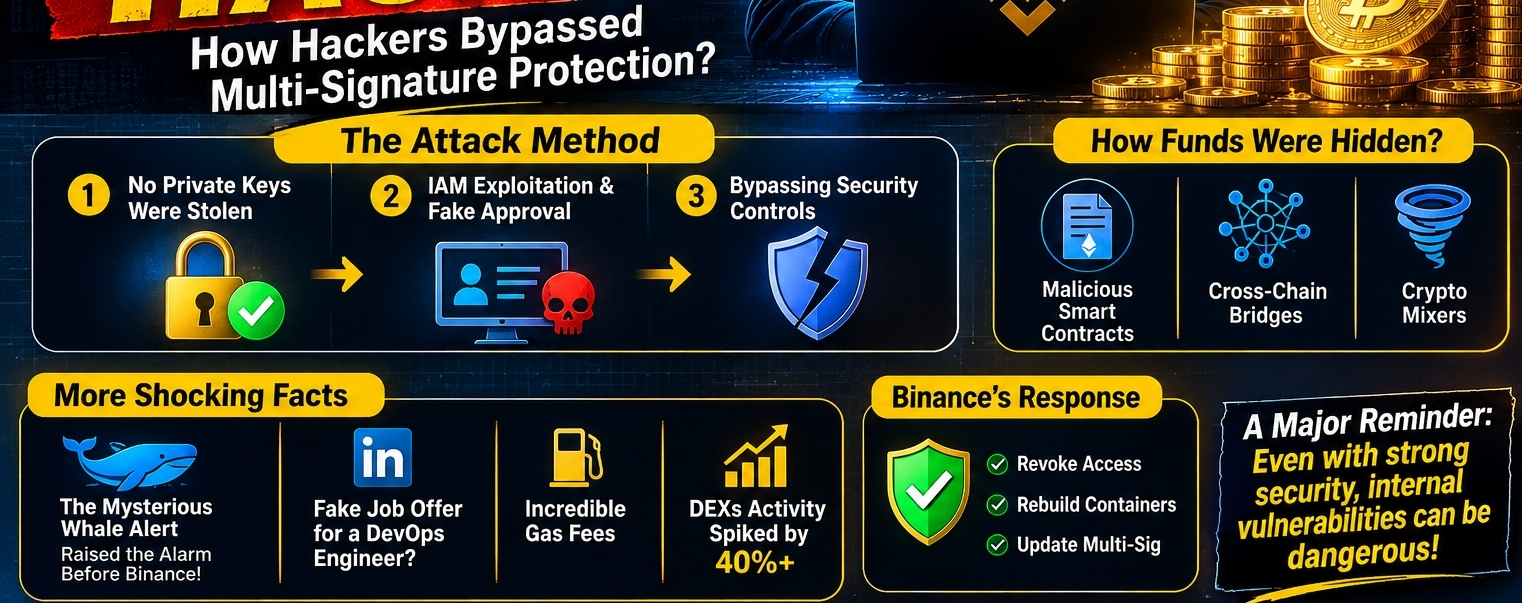
🔐 ¿Cómo eludieron los hackers la seguridad multifirma?
1. No robaron las claves privadas
Según se informó, las investigaciones confirmaron que los atacantes no robaron las claves privadas de las billeteras calientes ni frías de Binance. Esta fue una distinción fundamental, ya que el robo de las claves privadas podría haber dificultado considerablemente la recuperación de los fondos.
2. Manipulación del entorno de trabajo y del proceso de aprobación
En lugar de robar claves privadas, los hackers supuestamente aprovecharon el acceso al sistema interno de Gestión de Identidades y Accesos (IAM).
Implementaron software malicioso dentro de un contenedor comprometido, lo que les permitió simular solicitudes de retiro legítimas y enviarlas al Servicio de Firma Automatizada.
3. Cómo eludieron los controles de seguridad
Según los informes, el software malicioso manipuló los criterios de validación requeridos, lo que hizo que el sistema automatizado interpretara grandes solicitudes de retiro como comandos internos legítimos aprobados por el equipo de desarrollo.
🌐 ¿Cómo intentaron ocultar los fondos robados los atacantes?
Una vez que los fondos salieron de las billeteras de Binance, según los informes, los atacantes utilizaron varias técnicas sofisticadas:
• Contratos inteligentes maliciosos
Se implementaron de antemano contratos inteligentes personalizados en Ethereum, BNB Chain y Solana. Según los informes, estos contratos actuaron como puntos de recogida temporales, lo que permitió a los atacantes distribuir rápidamente los activos robados.
• Puentes entre cadenas
Los activos se transfirieron entre diferentes redes blockchain mediante puentes descentralizados, lo que dificultó seguir el movimiento de fondos entre varios ecosistemas.
• Mezcladores de criptomonedas
Según los informes, se canalizaron grandes cantidades de criptomonedas a través de servicios de mezcla para dificultar el rastreo de las transacciones de las billeteras. Sin embargo, supuestamente las medidas de congelación lograron interceptar aproximadamente 3.000 millones de dólares antes de que los fondos pudieran mezclarse por completo.
🛡️ La respuesta de emergencia de Binance
Para contener el ataque, según los informes, el equipo técnico de Binance revocó los permisos de acceso y los certificados digitales asociados al ingeniero afectado y al entorno de nube comprometido.
El equipo también reconstruyó contenedores críticos y actualizó la infraestructura de seguridad multifirma.
🔎 Otros detalles importantes sobre el hackeo de Binance
🐋 1. La misteriosa ballena que ayudó a dar la alarma
Antes del anuncio oficial de Binance, cuentas de monitoreo de blockchain como Whale Alert detectaron supuestamente movimientos inusuales de miles de millones de dólares en monedas estables, incluidas USDT y USDC, desde billeteras de Binance hacia direcciones desconocidas.
Según se afirma, estas alertas de la comunidad animaron a las empresas de seguridad blockchain y a los protocolos de monedas estables a responder rápidamente, lo que ayudó a congelar una parte significativa de los fondos antes de que pudieran transferirse o blanquearse.
🎮 2. El ingeniero de DevOps: ¿víctima de una oferta de empleo falsa?
Informes técnicos no confirmados sugieren que el ingeniero de desarrollo afectado pudo haber sido víctima de un ataque de ingeniería social.
El supuesto escenario incluía:
Una oferta de empleo falsa muy atractiva a través de LinkedIn.
Una solicitud para descargar y ejecutar un archivo de evaluación técnica.
La instalación de malware tras ejecutar el archivo.
La posibilidad de que los atacantes obtuvieran acceso a los permisos administrativos del ingeniero en Binance.
Algunos informes han establecido comparaciones con tácticas asociadas al Grupo Lazarus, vinculado a operaciones cibernéticas de Corea del Norte.
Importante: Binance no ha confirmado oficialmente estas acusaciones relacionadas con la contratación.
💸 3. Las increíbles comisiones de gas
Para acelerar el movimiento de los fondos y evitar que se interrumpieran las transacciones, los atacantes supuestamente pagaron comisiones de transacción de blockchain excepcionalmente altas.
Según los informes, estos pagos inusuales de gas ayudaron a dar prioridad a las transacciones y a mover fondos en muy poco tiempo.
📉 4. El auge temporal de los exchanges descentralizados (DEX)
Tras la preocupación por los exchanges centralizados, según los informes, algunos usuarios transfirieron fondos a plataformas descentralizadas como:
Uniswap
PancakeSwap
Según se informa, estas plataformas experimentaron un aumento significativo en la actividad de trading, ya que los usuarios buscaban tener un mayor control sobre sus propias claves privadas.
⚠️ Reflexiones finales
Este incidente destaca una lección importante para toda la industria de las criptomonedas:
Aunque las claves privadas permanezcan seguras, una infraestructura interna comprometida, los sistemas de gestión de identidades y los procesos de aprobación automatizados pueden generar graves vulnerabilidades de seguridad.
El futuro de la seguridad cripto depende no solo de proteger las billeteras, sino también de proteger los dispositivos de los empleados, la infraestructura en la nube, los permisos de acceso y los sistemas automatizados de firma.
🔐 Si no son tus claves, no son tus monedas; pero incluso los sistemas de seguridad institucionales necesitan protección continua.
📢 Sígueme para recibir más novedades sobre blockchain, ciberseguridad, criptomonedas y Web3.
#Binance #HackeoDeBinance #SeguridadCripto #Ciberseguridad #SeguridadBlockchain #Blockchain #Criptomonedas #NoticiasCripto #NoticiasDeHackers #Ethereum #BNBChain #Solana #USDT #USDC #DeFi #DEX #Uniswap #PancakeSwap #ContratosInteligentes #Multifirma #ClavesPrivadas #BilleteraCripto #HackeoCripto #Ciberataque #Hackeo #HackeoEtico #HackerDeSombreroBlanco #HackerDeSombreroNegro #GrupoLazarus #CoreaDelNorte #DevOps #SeguridadEnLaNube #IAM #Web3 #TecnologiaBlockchain #InversionesCripto #ActivosDigitales #MonedasEstables #Intercadena #MezcladorCripto #ComisionesDeGas #SeguridadDeLaInformacion #SeguridadDeDatos #NoticiasTecnologicas #TecnologiaFinanciera #FinanzasDigitales #FinanzasDescentralizadas #ComunidadCripto #AlertaDeBallenas #NoticiasDeBinance