

 30 de octubre, 04:05, hora de Pekín. En 40 minutos, unos 6.300 millones de dólares fueron blanqueados y vaciados de las billeteras calientes de Binance a través de 10 cadenas. El mayor robo en una sola operación de la historia de las criptomonedas: ni siquiera sumando los 600 millones del puente Ronin y los 1.460 millones de Bybit se llega a una fracción de esa cifra.
Pero fijarse solo en «6.300 millones» es interpretar mal todo lo ocurrido.
【Primero, pongamos las cuentas en claro】
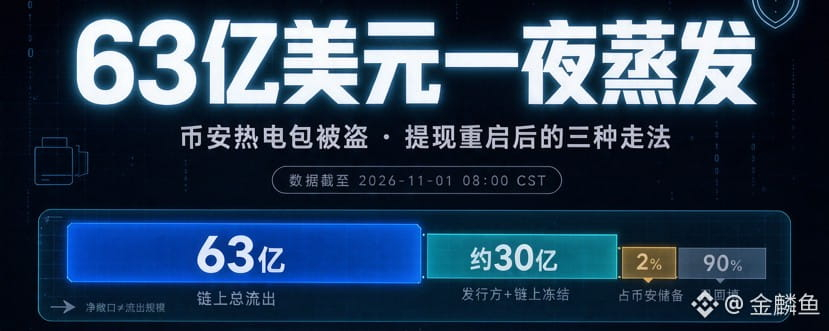
6.300 millones son volumen de transacciones, no una factura.
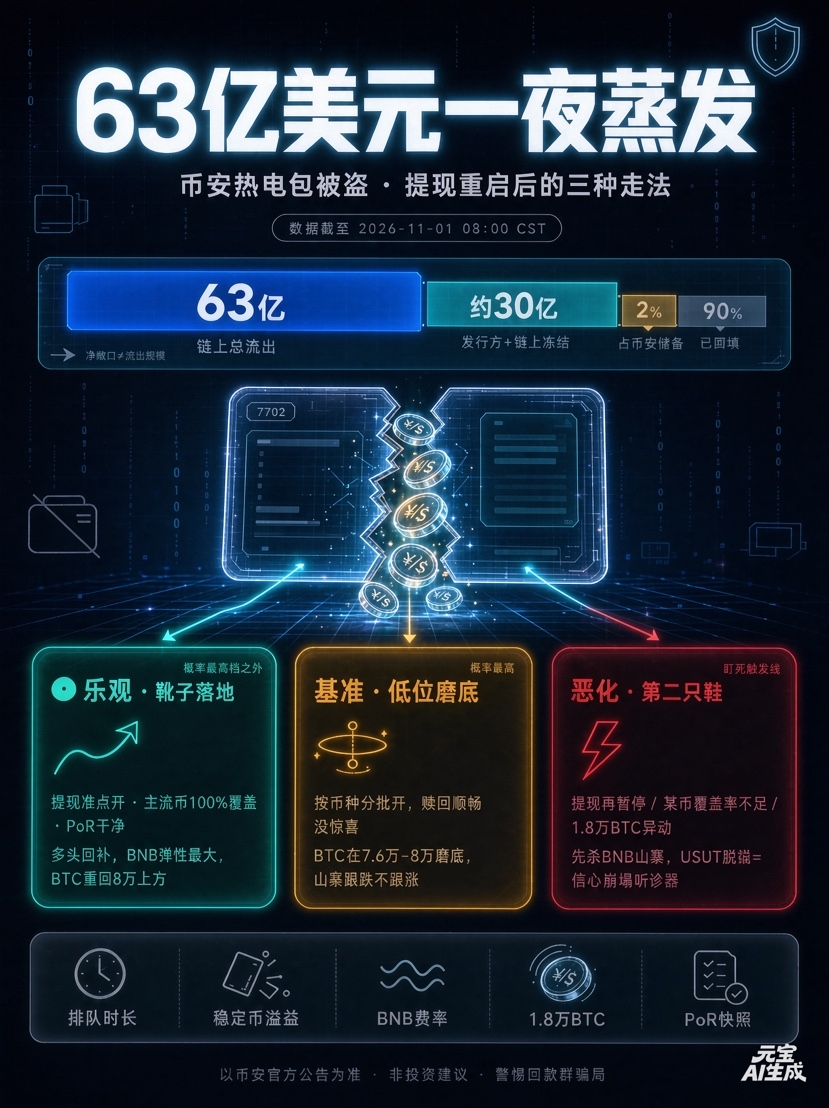
Se han congelado o protegido unos 3.000 millones, cerca del 48 % del volumen afectado; se ha repuesto el 90 %, y el 10 % restante corresponde en su mayor parte a tokens de baja liquidez. Ya se han reservado 6.340 millones, de los cuales 5.000 millones son tenencias en los mismos tokens que fueron robados en este incidente: mover fondos de un bolsillo a otro, no salir a comprarlos al mercado. La exposición neta representa algo más del 2 % de las reservas de Binance.
Desmintamos primero dos rumores: ① es falso que «vayan a usar 6.300 millones para comprar»; ② también es falso que «congelar = recuperar». De los 1.500 millones robados en el caso de Bybit, al final solo se recuperaron realmente 48,4 millones de dólares.
La verdadera prueba nunca ha sido si puedes permitirte perder el dinero, sino si la gente confía en ti cuando se abren las compuertas.
【Cómo ocurrió todo en esos 40 minutos】
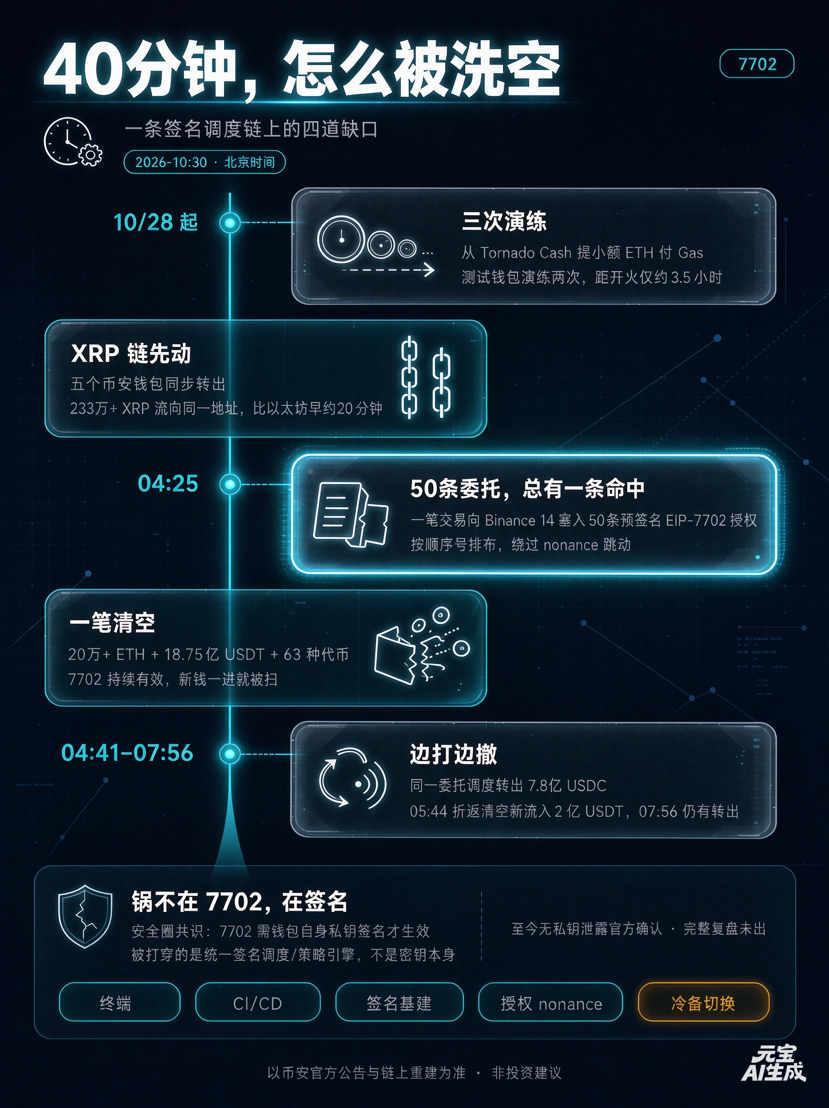
Desde el 28/10, el hacker retiró pequeñas cantidades de ETH de Tornado Cash tres veces para pagar el gas y también hizo dos ensayos con una billetera de prueba.
04:05: primero se movieron cinco billeteras de la cadena XRP, unos 20 minutos antes que en Ethereum.
04:20: una transacción cargó 50 autorizaciones delegadas EIP-7702 prefirmadas en una billetera caliente de Binance 14, ordenadas en secuencia para que alguna coincidiera con el nonce.
3 minutos y 24 segundos después, esa billetera lo vació todo de una vez: más de 200.000 ETH, 1.875 millones de USDT y 63 tokens. Y lo peor es que la delegación siguió activa: cada vez que entraban fondos nuevos, los barría.
El problema no es 7702, sino las firmas. El consenso en el ámbito de la seguridad es que 7702 solo surte efecto cuando firma la clave privada de la propia billetera. Lo que se vulneró fue el sistema centralizado de gestión de firmas y políticas. Las pistas apuntan a que se comprometió un portátil de DevOps. Hasta ahora no hay confirmación oficial de que se filtraran claves privadas ni se ha publicado un análisis completo del incidente.
 【Todo el mundo habla, pero sus palabras tienen doble sentido】
🦾 Musk: un emoji acierta justo donde más duele
Alguien respondió a la publicación de CZ sobre la «seguridad de los fondos de los usuarios» con el mismo comunicado que publicó SBF en su día. Musk contestó con un 😬. Cinco horas después, CZ respondió: «Elon, te tengo un gran respeto, pero ahora no es momento de bromear. Nuestra participación en SpaceX vale ahora más de 1.000 millones de dólares. Te agradecería mucho que mostraras un poco de apoyo».
No era presumir de riqueza, sino pedir apoyo y marcar límites. Lo tóxico de ese 😬 es que la última persona que dijo «todo está seguro» antes de un colapso se llamaba Sam Bankman-Fried.
🏛 Trump: moderado, pero cada palabra pesa
Sus palabras exactas desde el Despacho Oval: «No lo sabemos. Estamos investigando el asunto». Cuando le preguntaron si había sido Corea del Norte, dijo dos veces seguidas que no lo sabía; también añadió que Binance decía que la situación estaba bajo control.
No atribuye culpas, no se las quita de encima ni intensifica la situación. El contexto es que fue el propio Trump quien indultó a CZ en 2025.
La atribución definitiva sigue en manos de empresas privadas: TRM y Chainalysis apuntan con un alto grado de confianza al grupo TraderTraitor, vinculado a Lazarus. La prueba nueva más sólida es que estos fondos se mezclaron on-chain con los fondos robados a Bitget el mes pasado. El FBI y el Servicio Secreto ya han intervenido; el Gobierno de Estados Unidos aún no ha respaldado esa atribución.
¿Por qué tanta cautela? Hagamos cuentas: el hacker aún conserva unos 18.270 BTC y 509.000 ETH, sin haber vendido ni una moneda; unos 2.550 millones de dólares en total. Es más de seis veces el valor de las exportaciones anuales de Corea del Norte en 2025. Cuánto de ese dinero pueda blanquearse determinará directamente el peso de la baza que Washington tenga frente a Pyongyang.
🏦 Hong Kong y Singapur: no se han pronunciado, pero sus normas ya hablan
Hasta ahora, ni la Comisión de Valores y Futuros de Hong Kong, ni la Autoridad Monetaria de Hong Kong ni la MAS de Singapur han emitido un comunicado específico sobre el asunto. No les inventes declaraciones, pero sus marcos regulatorios ofrecen un interesante experimento comparativo.
VATP de Hong Kong: 98 % de los fondos en almacenamiento en frío y un límite del 2 % para las billeteras calientes; los activos de los clientes se mantienen en fideicomiso y separados físicamente de los activos propios de la plataforma; ninguna persona puede tener acceso a todos los elementos de las claves; las listas blancas de retiro y la doble autorización están incluidas en los requisitos operativos. La lectura entre líneas: una exposición de billetera caliente como esta, combinada con el secuestro de autorizaciones delegadas, no superaría la evaluación para operar en Hong Kong.
MAS de Singapur: licencia integral para los DTSP, sin periodo de transición; las enmiendas a la PSA exigen un respaldo del 100 % para las stablecoins, custodia segregada, reembolso a valor nominal en un plazo de cinco días hábiles y prohíben pagar intereses. Las normas de gestión de riesgos tecnológicos mencionan expresamente el «robo de claves privadas y los ciberataques». La lectura entre líneas: que Tether y Circle congelaran 2.400 millones en cuestión de minutos no es un gesto de solidaridad en el nuevo marco, sino una obligación legal.
Se puede aventurar una predicción: después del incidente, es muy probable que Hong Kong incluya las autorizaciones delegadas tipo 7702 y los controles de acceso a terminales de DevOps en su próxima tanda de directrices; la MAS considerará la «facultad de firma única en billeteras calientes» un motivo para restar puntos en las inspecciones in situ. Los reguladores no rescatarán a Binance, pero aprovecharán el caso para reescribir el examen de todos.
🤝 El sector: la alianza para congelar fondos coordina por primera vez a todos sus miembros
Tether, Circle, Ripple, World Liberty, el comité de seguridad de Arbitrum y Aave reaccionaron casi al mismo tiempo. La frase de He Yi que pasó desapercibida fue, en realidad, la más contundente: «Hoy hemos demostrado que podemos unirnos». Que pudieran congelarse 3.000 millones no se debió a la tecnología de Binance, sino a que otras empresas del sector estuvieron dispuestas a accionar los interruptores de sus propios libros contables. Ese es el único activo que el sector ganó esta vez.
【Los cuatro terremotos que sacudieron al sector】
① Se reescribe el relato de la abstracción de cuentas: 7702 pasa de «hacer más fluido el uso de las billeteras» a «una sola autorización puede vaciarlo todo». Las listas blancas de autorizaciones delegadas, su periodo de validez y las estrategias de nonce serán puntos obligatorios en las auditorías.
② La superficie de ataque pasa de las claves privadas a las personas: portátiles, CI/CD, infraestructura de firma y servidores de salto. La multifirma deja de ser un mero adorno de cumplimiento y se convierte en la última barrera de seguridad humana.
③ La polémica de las stablecoins como «bancos centrales on-chain» se intensifica: poder congelarlas es tanto un argumento de venta como su pecado original.
④ La idea de que los CEX son «demasiado grandes para caer» ya forma parte de las expectativas de los usuarios: que SAFU cubra todo sin repartir las pérdidas es un ejemplo de manual a corto plazo; a largo plazo, equivale a anunciar que, si ocurre algo, la plataforma y el sector pagarán la cuenta. El sector será más seguro, pero también más centralizado. La ironía es que, esta vez, quien acudió al rescate fue precisamente la parte «centralizada».
【Qué puede pasar con el mercado cuando se reanuden los retiros】
Punto de partida: cuando ocurrió el incidente, BTC cayó hasta los 76.519 dólares, su mínimo en seis semanas; ETH perforó los 2.174 dólares y BNB cayó más de un 8 % en el día. Las liquidaciones en todo el mercado llegaron por un momento a casi 600 millones. Pero esa misma semana coincidió con la reunión de la Fed sobre tipos y una masacre de acciones de IA: no le atribuyas todo a Binance.
🟢 Escenario optimista · rebote cuando se disipa la incertidumbre
Los retiros se reanudan puntualmente, las principales monedas cuentan con una cobertura del 100 % y la PoR está limpia → los alcistas recompran, BNB es el que más rebota y BTC vuelve a superar los 80.000 dólares.
🟡 Escenario base · consolidación en niveles bajos (el más probable)
Los retiros se reanudan por tandas, según la moneda; los reembolsos fluyen sin contratiempos ni sorpresas. Los 18.000 BTC y los 509.000 ETH que conserva el hacker, sin haber vendido ni una sola moneda, son una espada de Damocles. Antes de que pudieran congelarlos, ya había vendido 325 millones de USDT con un descuento superior al 10 % a cambio de 122.300 ETH, y había depositado ETH como garantía en Aave para pedir prestado más ETH. Su estrategia está clarísima: convertir lo que se puede congelar en algo que no se pueda congelar. El volumen no es suficiente para ser letal frente al volumen diario, pero sí frena el apetito por el riesgo en las altcoins: BTC toca fondo entre 76.000 y 80.000 dólares; las altcoins siguen las caídas, pero no las subidas.
🔴 Escenario adverso · la segunda ola llega después, y es más fuerte que la primera
Los detonantes son muy concretos: los retiros vuelven a suspenderse o las colas superan el tiempo de espera; la cobertura de alguna moneda es claramente insuficiente; los 18.000 BTC empiezan a moverse mediante mezclas con múltiples rutas; la PoR da respuestas evasivas; o se endurecen de repente las medidas de seguridad.
Entonces, BNB y las altcoins serán los primeros en caer. La verdadera señal de peligro será que USDT o USDC pierdan brevemente su paridad: ese es el estetoscopio que revela el colapso de la confianza.
Vigila cinco cosas: el tiempo de espera en la cola de retiros (si se mide en minutos, es señal de normalidad); la prima de las stablecoins (±0,1 % = normal); la tasa de financiación de BNB; los movimientos on-chain de los 18.000 BTC; y la PoR (versión preliminar el 2/11 y versión completa con zk el 3/11).
Referencia temporal: estaba previsto que los retiros se reanudaran por tandas el 1/11; las principales monedas tendrían prioridad y las pequeñas se retrasarían.
【Para terminar】
Los 6.300 millones hicieron sufrir a Binance, pero lo que de verdad está a prueba es esa vieja pregunta: ¿puede un sector hacerse cargo de sus propios problemas?
Quienes congelaron 3.000 millones fueron otras empresas del sector; quien puso el dinero fue SAFU; y quienes preparan las auditorías son dos marcos regulatorios. Mientras tanto, la persona que aún no ha sido atrapada convierte lo que se puede congelar en algo que no se pueda congelar.
Cuando se reanuden los retiros no habrá aplausos, solo una lectura muy silenciosa: ¿alguien ha pulsado de verdad el botón para retirar sus monedas?
Datos actualizados al 1/11/2026 a las 08:00 CST. Prevalecen los comunicados oficiales de Binance. El análisis de escenarios no constituye asesoramiento de inversión. No te fíes de los «grupos para recuperar fondos» que te escriben por privado.
¿Crees que ya se disipó la incertidumbre o que aún queda otro golpe? Toma partido en los comentarios 👇