
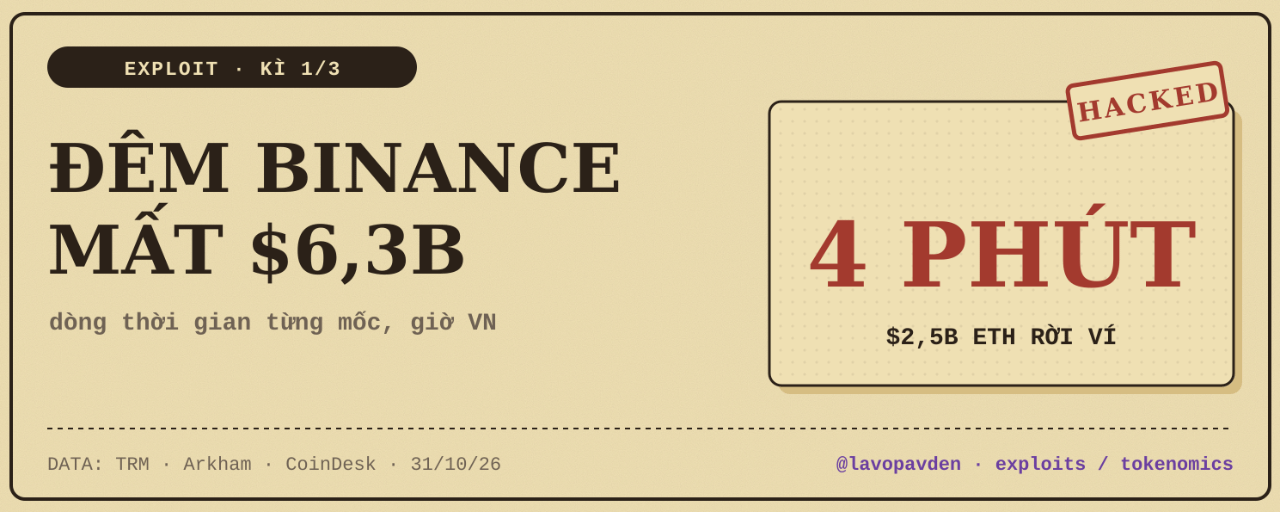
Entre $6,3 y $6,4 mil millones salieron de la billetera caliente de Binance a través de unas 10 cadenas durante la noche del 29/10. Solo en Ethereum, unos $2,5 mil millones se retiraron en menos de 4 minutos. Es el mayor robo de criptomonedas jamás registrado, aproximadamente 4 veces más grande que el de Bybit en febrero de 2025.
Reconstruí la cronología a partir de datos de TRM, Arkham y CoinDesk, así como de los comunicados de Binance. Todas las horas que aparecen a continuación corresponden a la hora de Vietnam (UTC+7).
Antes de la hora H: el hacker llevaba al menos un día preparándose
Miércoles, 28/10: la billetera principal del hacker empezó a recibir pequeños retiros de Tornado Cash. Esta técnica suele usarse para conseguir dinero para pagar comisiones sin revelar el origen.
Alrededor de las 23:00 del 29/10, el hacker desplegó un contrato tipo «sweeper», es decir, uno diseñado para reunir fondos en una sola dirección. Primero lo probó en su propia billetera antes de usarlo de verdad.
TRM considera que esta preparación coincide con la de ataques anteriores del grupo TraderTraitor (Corea del Norte), incluido el de Bybit.
20 minutos en 10 cadenas; 4 minutos para $2,5B
A las 03:05 del 30/10, los fondos empezaron a salir de la billetera caliente de Binance en varias cadenas a la vez. Según TRM y Chainalysis, la mayor parte salió en unos 20 minutos.
A las 03:20, una transacción en Ethereum llevaba 50 firmas de autorización según el estándar EIP-7702. Las 50 firmas fueron hechas por la billetera caliente «Binance 14» y apuntaban al mismo contrato sweeper. Cada firma correspondía a un número de secuencia de transacción diferente, y solo hacía falta que una coincidiera con el estado de la billetera en ese momento. Exactamente una coincidió.
A las 03:24, el contrato sweeper transfirió 167.464 ETH y 63 tipos de tokens, entre ellos unos 1,6 mil millones de USDT. La parte correspondiente a Ethereum valía alrededor de $2,5B.
En las otras 9 cadenas, incluidas Bitcoin, Tron, Solana y XRP Ledger, los fondos se movieron mediante órdenes de transferencia habituales con firmas válidas. En Bitcoin, fueron 18.270 BTC.
Quién bloqueó qué y cuándo
A las 04:04, Circle bloqueó 823 millones de USDC en la billetera receptora. Tether bloqueó más de 1,5 mil millones de USDT en total, en varias direcciones. Ripple bloqueó RLUSD, World Liberty Financial bloqueó USD1 y First Digital bloqueó FDUSD. El Consejo de Seguridad de Arbitrum también bloqueó parte de los ETH y ARB.
El detalle que más miedo me dio de toda la noche está aquí. También a las 04:04, y de nuevo a las 04:44, el hacker se llevó los depósitos de los usuarios. El sistema de Binance siguió transfiriendo automáticamente los depósitos a la billetera Binance 14, que en ese momento estaba comprometida.
A las 04:15, Aave congeló temporalmente los mercados V3 y V4 como medida preventiva, porque el hacker había usado USDT como garantía para pedir prestados unos $44,6M en WETH unos minutos antes. Aave volvió a abrir la tarde del 30/10.
A las 07:07, Binance suspendió los depósitos. A las 07:10, la billetera Binance 14 revocó las autorizaciones, casi 4 horas después de haber sido comprometida.
Mañana del 30/10: reacción del mercado
BTC cayó alrededor de un 5%, hasta cerca de $76,9K. BNB bajó un 8%, hasta unos $693. Se liquidaron más de $1,3B en posiciones apalancadas. El índice Fear and Greed cayó a 30.
Durante el día, Chainalysis, TRM y ZachXBT atribuyeron el ataque a TraderTraitor. Chainalysis también detectó que los fondos de este ataque se mezclaron con los del ataque anterior a Bitget.
Riesgos e implicaciones para los usuarios
Primero, la cifra de pérdidas aún no está cerrada. Las distintas fuentes informaron $5,57B, $5,91B, $6,01B, $6,3B y luego $6,4B. Cualquier artículo que cite una sola cifra como resultado definitivo está citando una instantánea tomada en un momento concreto.
Segundo, la diferencia de velocidad. El sistema de transferencias funcionó automáticamente y reunió incluso los nuevos depósitos en la billetera comprometida. La respuesta tardó casi 4 horas en revocar las autorizaciones. Para mí, este es el aspecto que más conviene seguir cuando Binance publique su análisis del incidente.
Tercero, el estado de las cuentas. Según la actualización del 31/10, Binance se comprometió a asumir todas las pérdidas, ya había compensado alrededor del 90% de los activos robados y los depósitos funcionaban con normalidad. Se esperaba que los retiros se reanudaran por etapas a partir del 1/11. También se esperaba que alrededor del 3/11 estuviera disponible la prueba de reservas completa, para que los usuarios pudieran verificar sus propios saldos.
Cuarto, después de un gran ataque informático es cuando más abundan las noticias falsas y las cuentas que se hacen pasar por el «soporte de reembolsos». Confíen únicamente en los anuncios de los canales oficiales de Binance.
Conclusión: este ataque no triunfó por la velocidad de ejecución, sino por la brecha entre el sistema automatizado y el proceso de respuesta. La próxima vez analizaré el mecanismo: cómo consiguió el hacker esas 50 firmas.
¿Alguien que hizo depósitos en Binance entre las 3 y las 7 de la mañana del 30/10 ya ve el saldo correcto?
Este análisis del incidente se basa en datos públicos y no constituye asesoramiento de inversión.