
🚨 ¿Cómo hackearon Binance aprovechando la reciente actualización de Ethereum (EIP-7702)? 🛠️🔓💥
La investigación técnica exhaustiva reveló la vulnerabilidad ingeniosa y precisa que utilizó el hacker para llevar a cabo el mayor robo de fondos en la historia de las plataformas: 👇
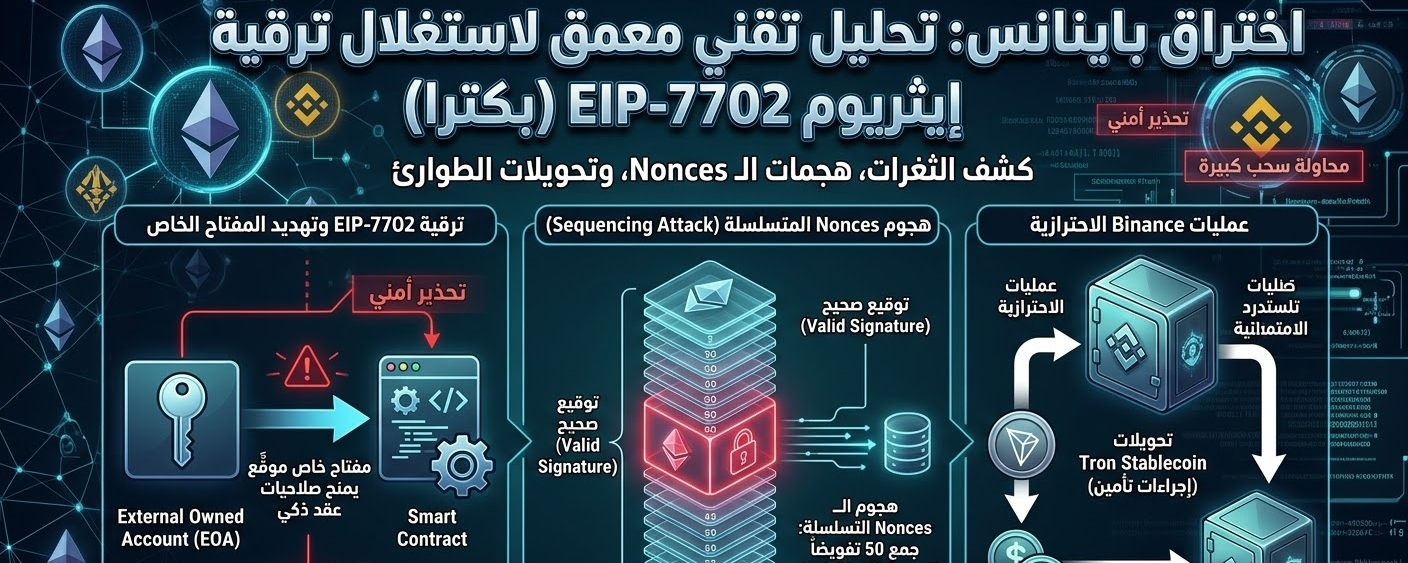
1️⃣ Vulnerabilidad EIP-7702 (actualización Pectra):
¡El atacante aprovechó una función reciente de Ethereum que permite a las billeteras normales actuar temporalmente como contratos inteligentes mediante una firma válida de la clave privada!
2️⃣ Ataque de nonces secuenciales:
Como el hacker no sabía con exactitud cuál era el nonce (el número secuencial de la operación) en el momento del ataque, reunió de antemano 50 autorizaciones EIP-7702 con puntos secuenciales consecutivos y las envió todas de una vez... ¡Solo hacía falta que una coincidiera para que el ataque tuviera éxito!
3️⃣ El misterio de las transferencias de stablecoins en Tron:
En cuanto a las transferencias de stablecoins de Tron observadas durante el incidente, resultó que fue la propia plataforma Binance quien las realizó como parte de sus medidas de emergencia y protección.
Las tecnologías modernas que brindan a las billeteras la flexibilidad de los contratos inteligentes se han convertido en un arma de doble filo... La ingeniería de este ataque no fue aleatoria, sino que se basó en las profundidades de los protocolos de la cadena de bloques.
¿Crees que las actualizaciones constantes de las redes se están convirtiendo en un riesgo de seguridad más rápido de lo que los desarrolladores pueden protegerlas?