
29 CUENTAS, 397,708 $ ROBADOS: ¿CUÁL ES LA VERDADERA LECCIÓN DEL INCIDENTE DE PREDICT.FUN?
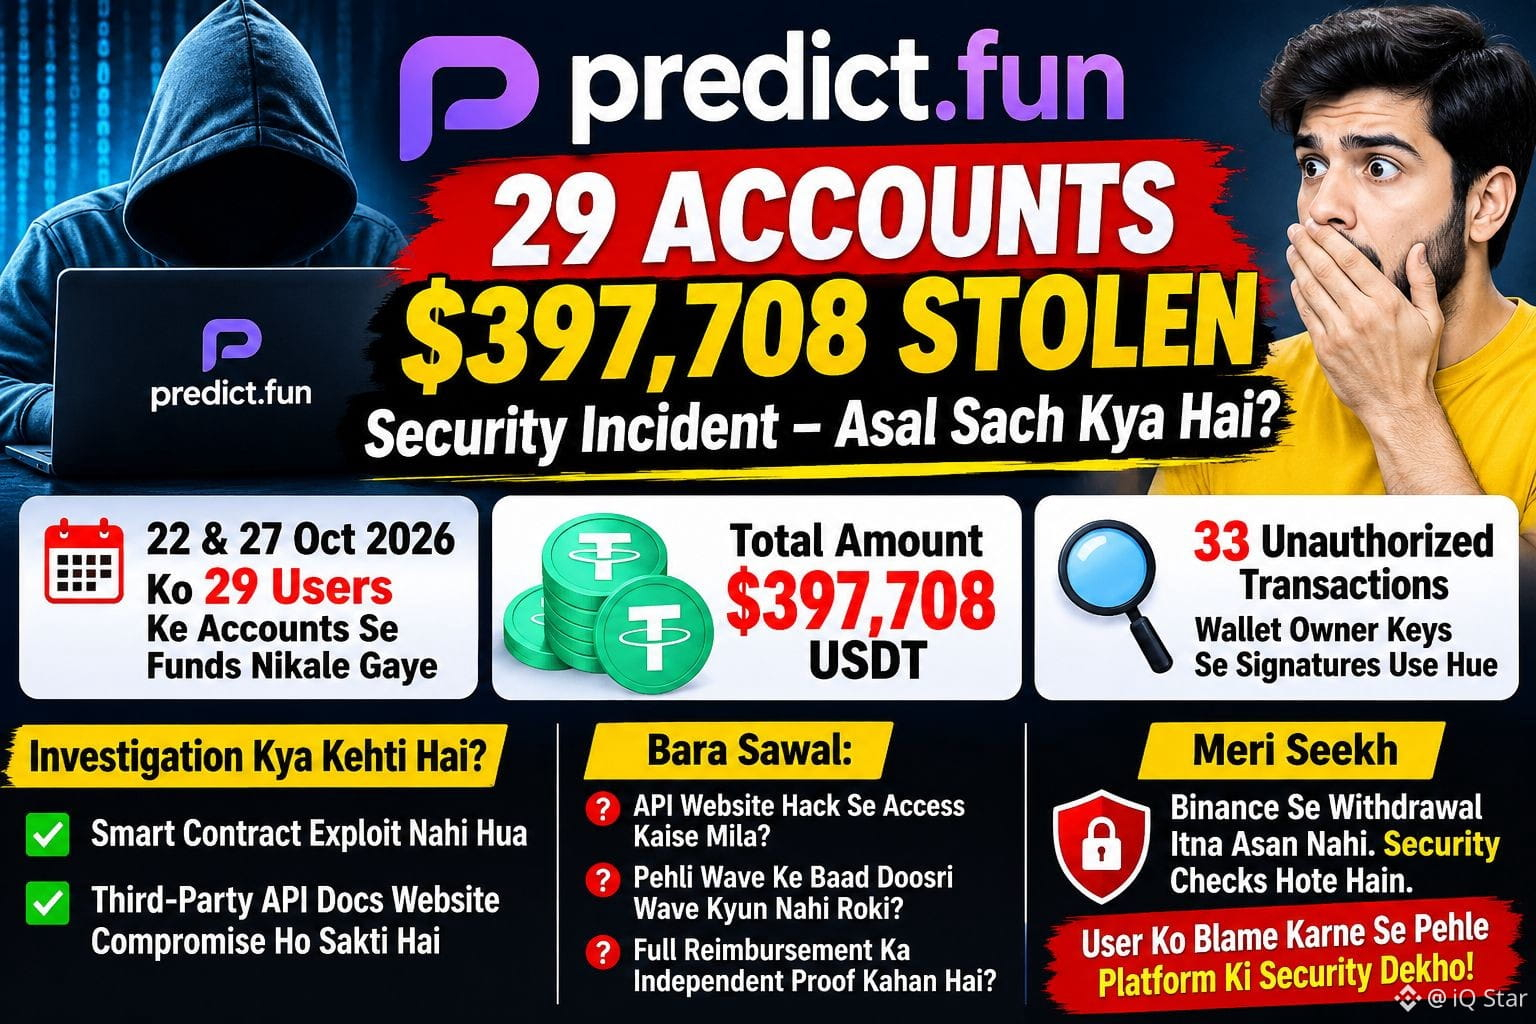
El 22 y el 27 de octubre de 2026, en dos oleadas, se sustrajeron aproximadamente 397,708 USDT de las cuentas de 29 usuarios de Predict.fun.
Pero esto es lo más importante del incidente:
Según la investigación de la cadena de bloques, en 33 transacciones no autorizadas se utilizaron firmas generadas con las claves de propietario de las billeteras de los usuarios. No se explotaron los contratos inteligentes de mercado de Predict.fun.
Según la explicación preliminar de la plataforma, es posible que se haya comprometido su sitio web de documentación de API, alojado por un tercero.
La pregunta ahora es:
Si se compromete un servicio de terceros de una plataforma y quedan expuestas las credenciales de las billeteras de los usuarios, ¿quién es responsable?
Me explico:
Retirar fondos de Binance para enviarlos a otra plataforma de trading no es cuestión de un solo clic. También hay controles de seguridad y revisiones de retiros. Por eso, decir que una IA o alguna explicación técnica sencilla permitió que cualquiera retirara el dinero de otra persona no ayuda a entender el verdadero fallo de seguridad.
Hay tres preguntas que Predict.fun debe responder:
¿Cómo permitió el compromiso del sitio web de documentación de la API acceder a las claves de propietario de las billeteras?
¿Por qué la supervisión de seguridad no impidió la segunda oleada después de la primera?
La plataforma ha prometido reembolsar la totalidad de los fondos, pero ¿dónde está la confirmación independiente de que el pago se completó?
En mi opinión, antes de culpar al usuario, es necesario investigar la arquitectura de seguridad de la plataforma, sus dependencias de terceros y su sistema de control de acceso.
La verdadera prueba de seguridad ocurre cuando el dinero de los usuarios está en riesgo, no cuando la plataforma afirma que es segura.
El 22 y el 27 de octubre de 2026, en dos oleadas, se sustrajeron aproximadamente 397,708 USDT de las cuentas de 29 usuarios de Predict.fun.
Pero esto es lo más importante del incidente:
Según la investigación de la cadena de bloques, en 33 transacciones no autorizadas se utilizaron firmas generadas con las claves de propietario de las billeteras de los usuarios. No se explotaron los contratos inteligentes de mercado de Predict.fun.
Según la explicación preliminar de la plataforma, es posible que se haya comprometido su sitio web de documentación de API, alojado por un tercero.
La pregunta ahora es:
Si se compromete un servicio de terceros de una plataforma y quedan expuestas las credenciales de las billeteras de los usuarios, ¿quién es responsable?
Me explico:
Retirar fondos de Binance para enviarlos a otra plataforma de trading no es cuestión de un solo clic. También hay controles de seguridad y revisiones de retiros. Por eso, decir que una IA o alguna explicación técnica sencilla permitió que cualquiera retirara el dinero de otra persona no ayuda a entender el verdadero fallo de seguridad.
Hay tres preguntas que Predict.fun debe responder:
¿Cómo permitió el compromiso del sitio web de documentación de la API acceder a las claves de propietario de las billeteras?
¿Por qué la supervisión de seguridad no impidió la segunda oleada después de la primera?
La plataforma ha prometido reembolsar la totalidad de los fondos, pero ¿dónde está la confirmación independiente de que el pago se completó?
En mi opinión, antes de culpar al usuario, es necesario investigar la arquitectura de seguridad de la plataforma, sus dependencias de terceros y su sistema de control de acceso.
La verdadera prueba de seguridad ocurre cuando el dinero de los usuarios está en riesgo, no cuando la plataforma afirma que es segura.