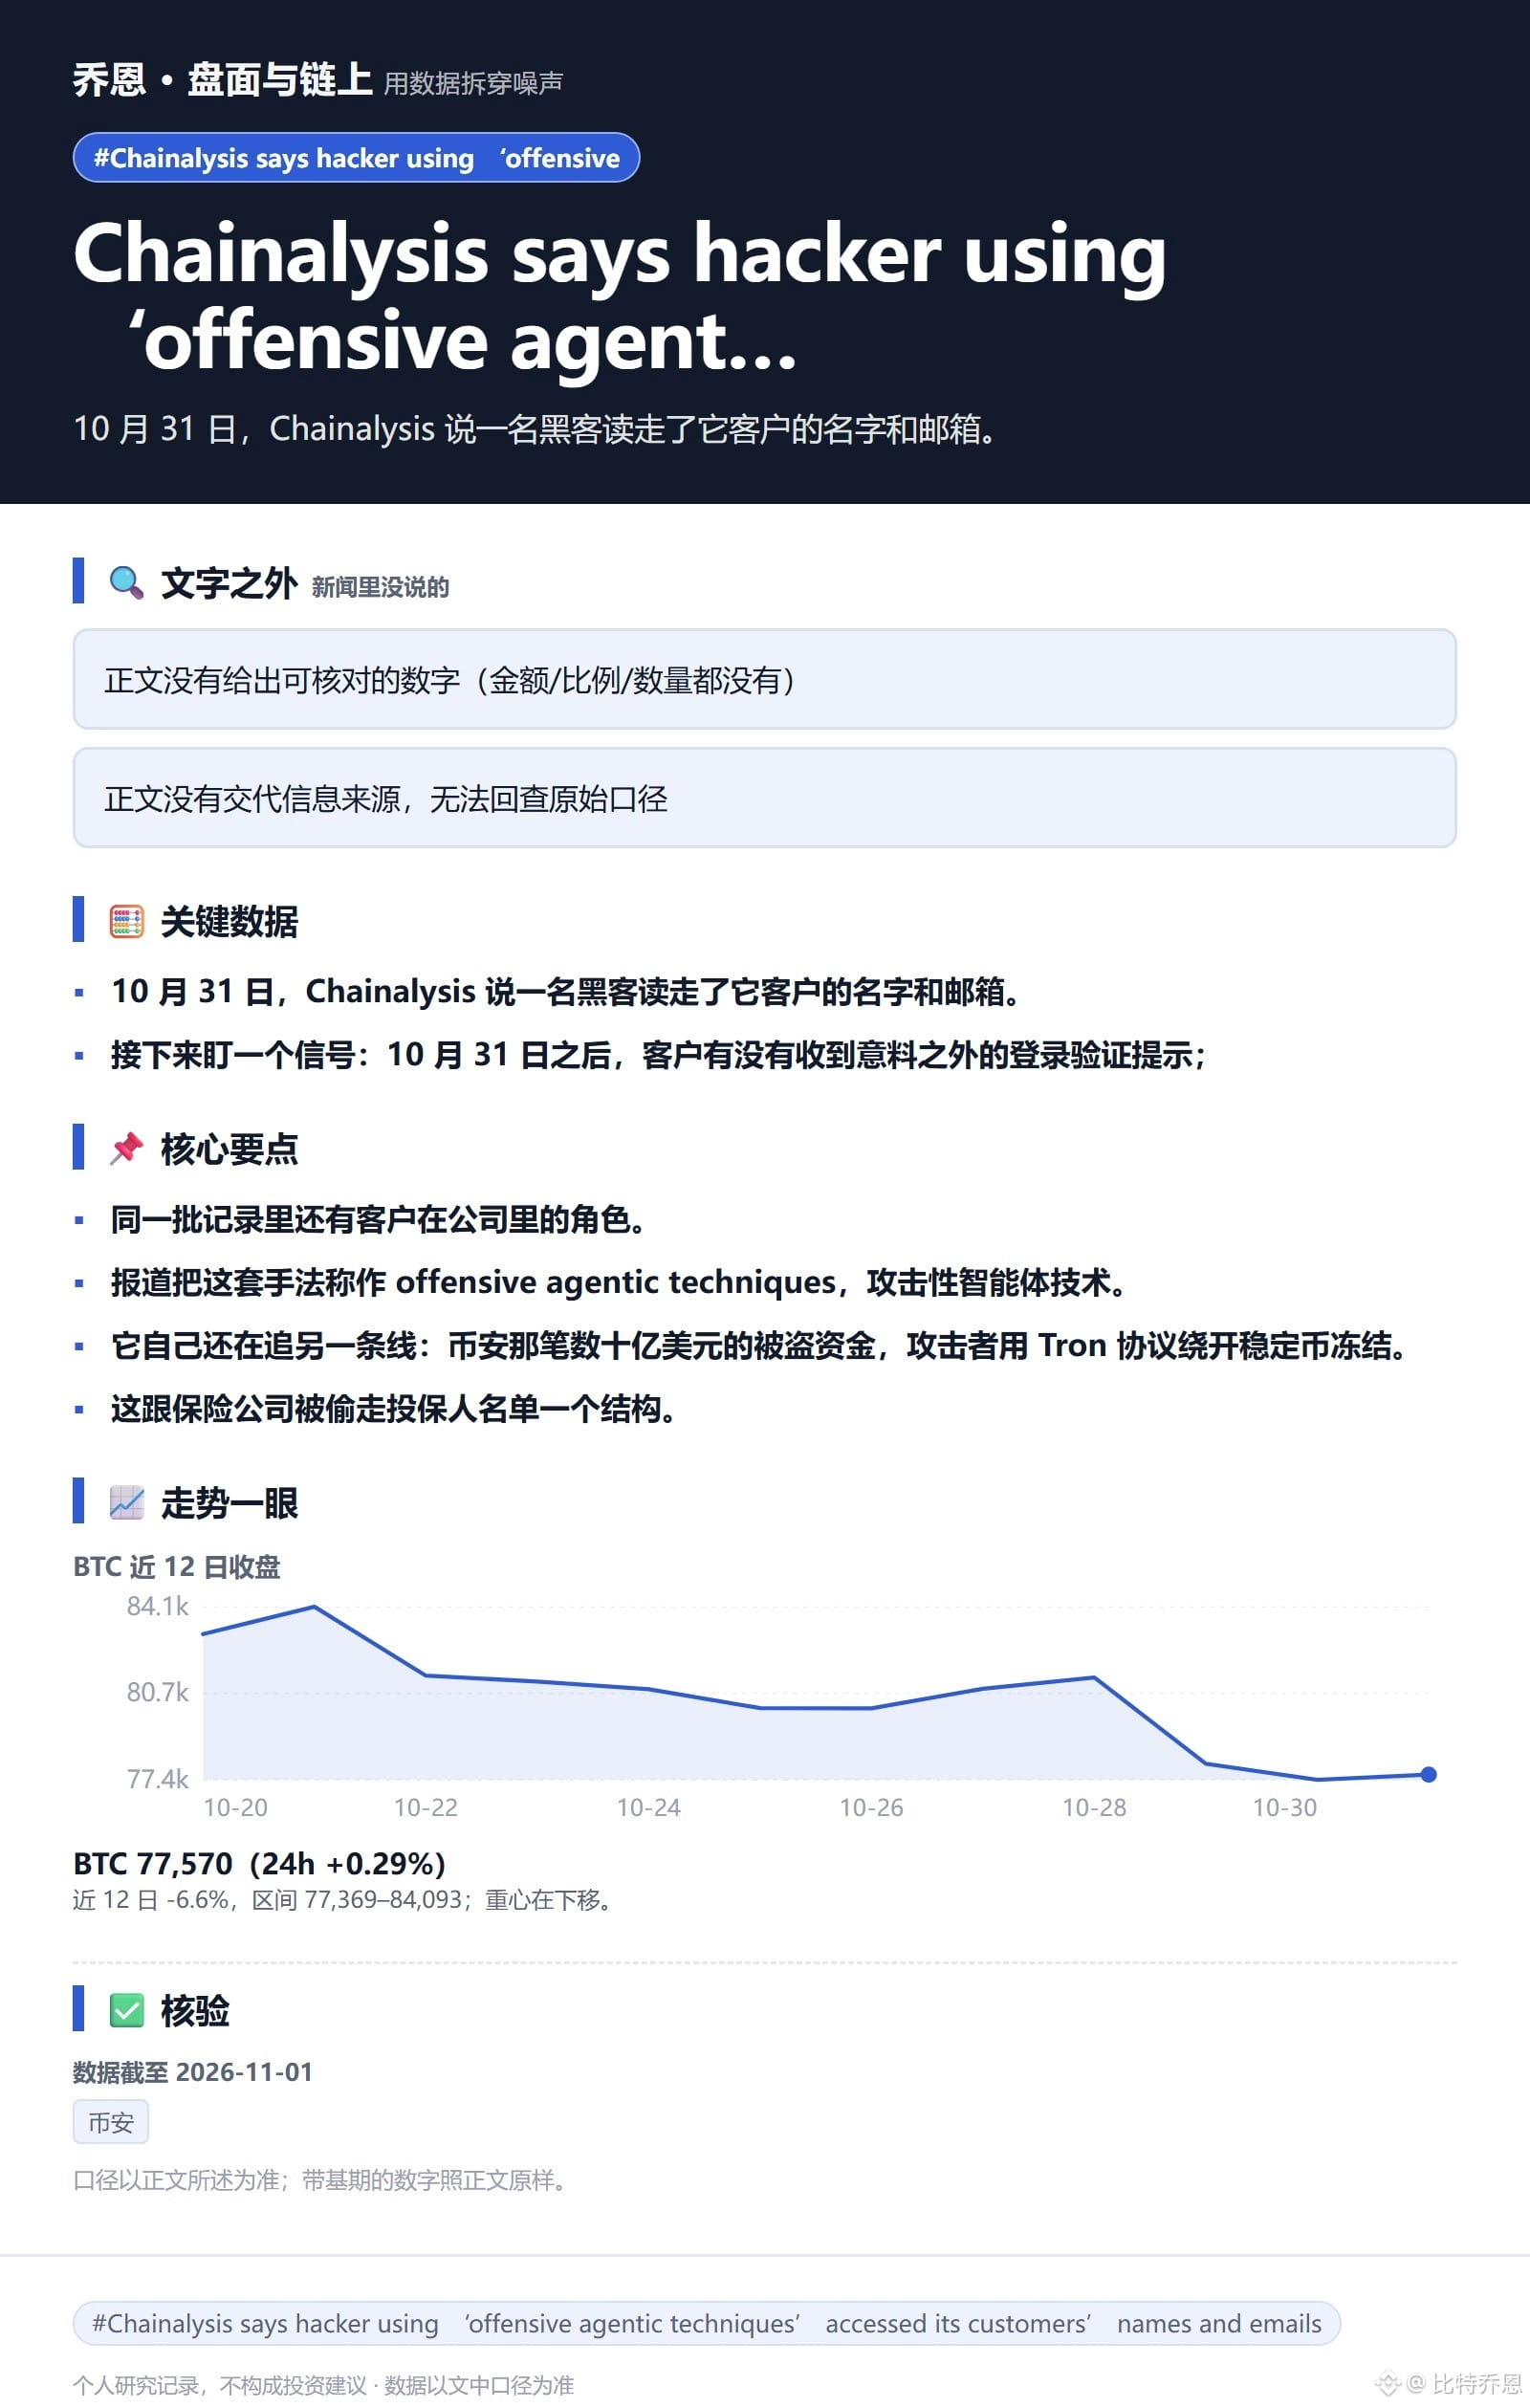
El 31 de octubre, Chainalysis dijo que un hacker había leído los nombres y correos electrónicos de sus clientes.
En esos mismos registros también figuraban los cargos de los clientes en la empresa. El reportaje describió esta táctica como «técnicas ofensivas basadas en agentes de IA».
La empresa también sigue otra pista: los miles de millones de dólares robados a Binance, que el atacante movió usando el protocolo Tron para eludir la congelación de las stablecoins.
La estructura es la misma que cuando roban a una aseguradora la lista de sus asegurados. Las pólizas siguen ahí; la lista, no.
En un caso se puede ver adónde va el dinero; en el otro, todavía se está confirmando qué clientes fueron objeto de la lectura. La brecha está en la identidad.
Hay que estar atentos a una señal: si, después del 31 de octubre, los clientes reciben solicitudes inesperadas de verificación de inicio de sesión, la lista ya se habrá convertido en una puerta de entrada. Si finalmente se revela que solo se leyeron datos de contacto disponibles en fuentes públicas, esta evaluación queda invalidada.
#OpenAI reduce en 10.000 millones de dólares su objetivo de financiación