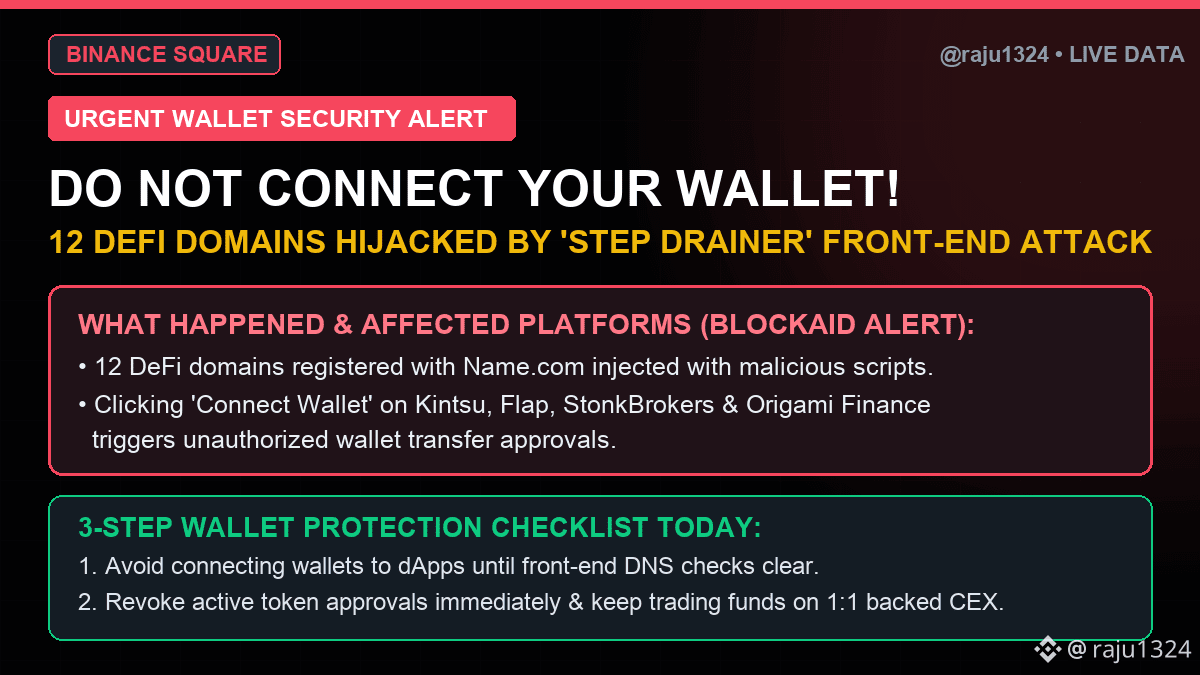
⚠️ ALERTA URGENTE DE SEGURIDAD: 12 sitios web DeFi secuestrados por el malware «Step Drainer»: ¡NO conectes tu billetera ahora mismo! 🛡️🚨
Según las alertas de seguridad de Blockaid y las investigaciones en cadena realizadas hoy, unos hackers comprometieron 12 dominios DeFi registrados en Name.com mediante el kit de herramientas front-end «Step Drainer».
🚨 Lo que necesitas saber de inmediato:
• Se inyectaron scripts maliciosos en sitios web front-end para engañar a los usuarios que hacían clic en «Conectar billetera» y lograr que firmaran autorizaciones de transferencia que vacían sus billeteras.
• Entre los proyectos afectados señalados en las alertas de hoy figuran Kintsu, Flap, StonkBrokers y Origami Finance (también se están rastreando pérdidas en EVM, $SOL y $APT).
• Mientras tanto, los datos de Chainalysis publicados hoy revelan que grupos sofisticados de phishing y explotación vinculados a Estados representan casi el 89 % de las pérdidas por hackeos de criptomonedas este año (¡con un promedio de 185,6 millones de dólares por ataque!).
🛡️ Tu lista de verificación de 3 pasos para proteger tu billetera hoy:
1️⃣ NO conectes tu billetera Web3 a ninguna interfaz front-end de dApp hoy, a menos que hayas verificado que cuenta con autorización oficial de seguridad.
2️⃣ Usa una billetera física y revoca de inmediato las autorizaciones antiguas de tokens si interactuaste con algún protocolo DeFi en las últimas 48 horas.
3️⃣ Mantén una separación estricta entre tu «billetera de bóveda fría» (que nunca se conecta a sitios web) y tu «billetera caliente desechable», o mantén tus fondos principales en cuentas respaldadas con prueba de reservas 1:1 ($BTC, $ETH, $BNB, $USDT).
📌 ¡GUARDA Y COMPARTE esta publicación para proteger a otros traders de la comunidad!
💬 ¿Has revocado los permisos antiguos de tu billetera este mes? ¡Escribe «SEGURO» en los comentarios si usas una billetera fría! 👇
➕ ¡Sigue a @raju1324 para recibir alertas de seguridad en tiempo real y análisis de criptomonedas que priorizan el riesgo!
#CryptoSecurity #DeFi #Web3 #SOL #BinanceSquare