El incidente de seguridad de Binance (contexto histórico)
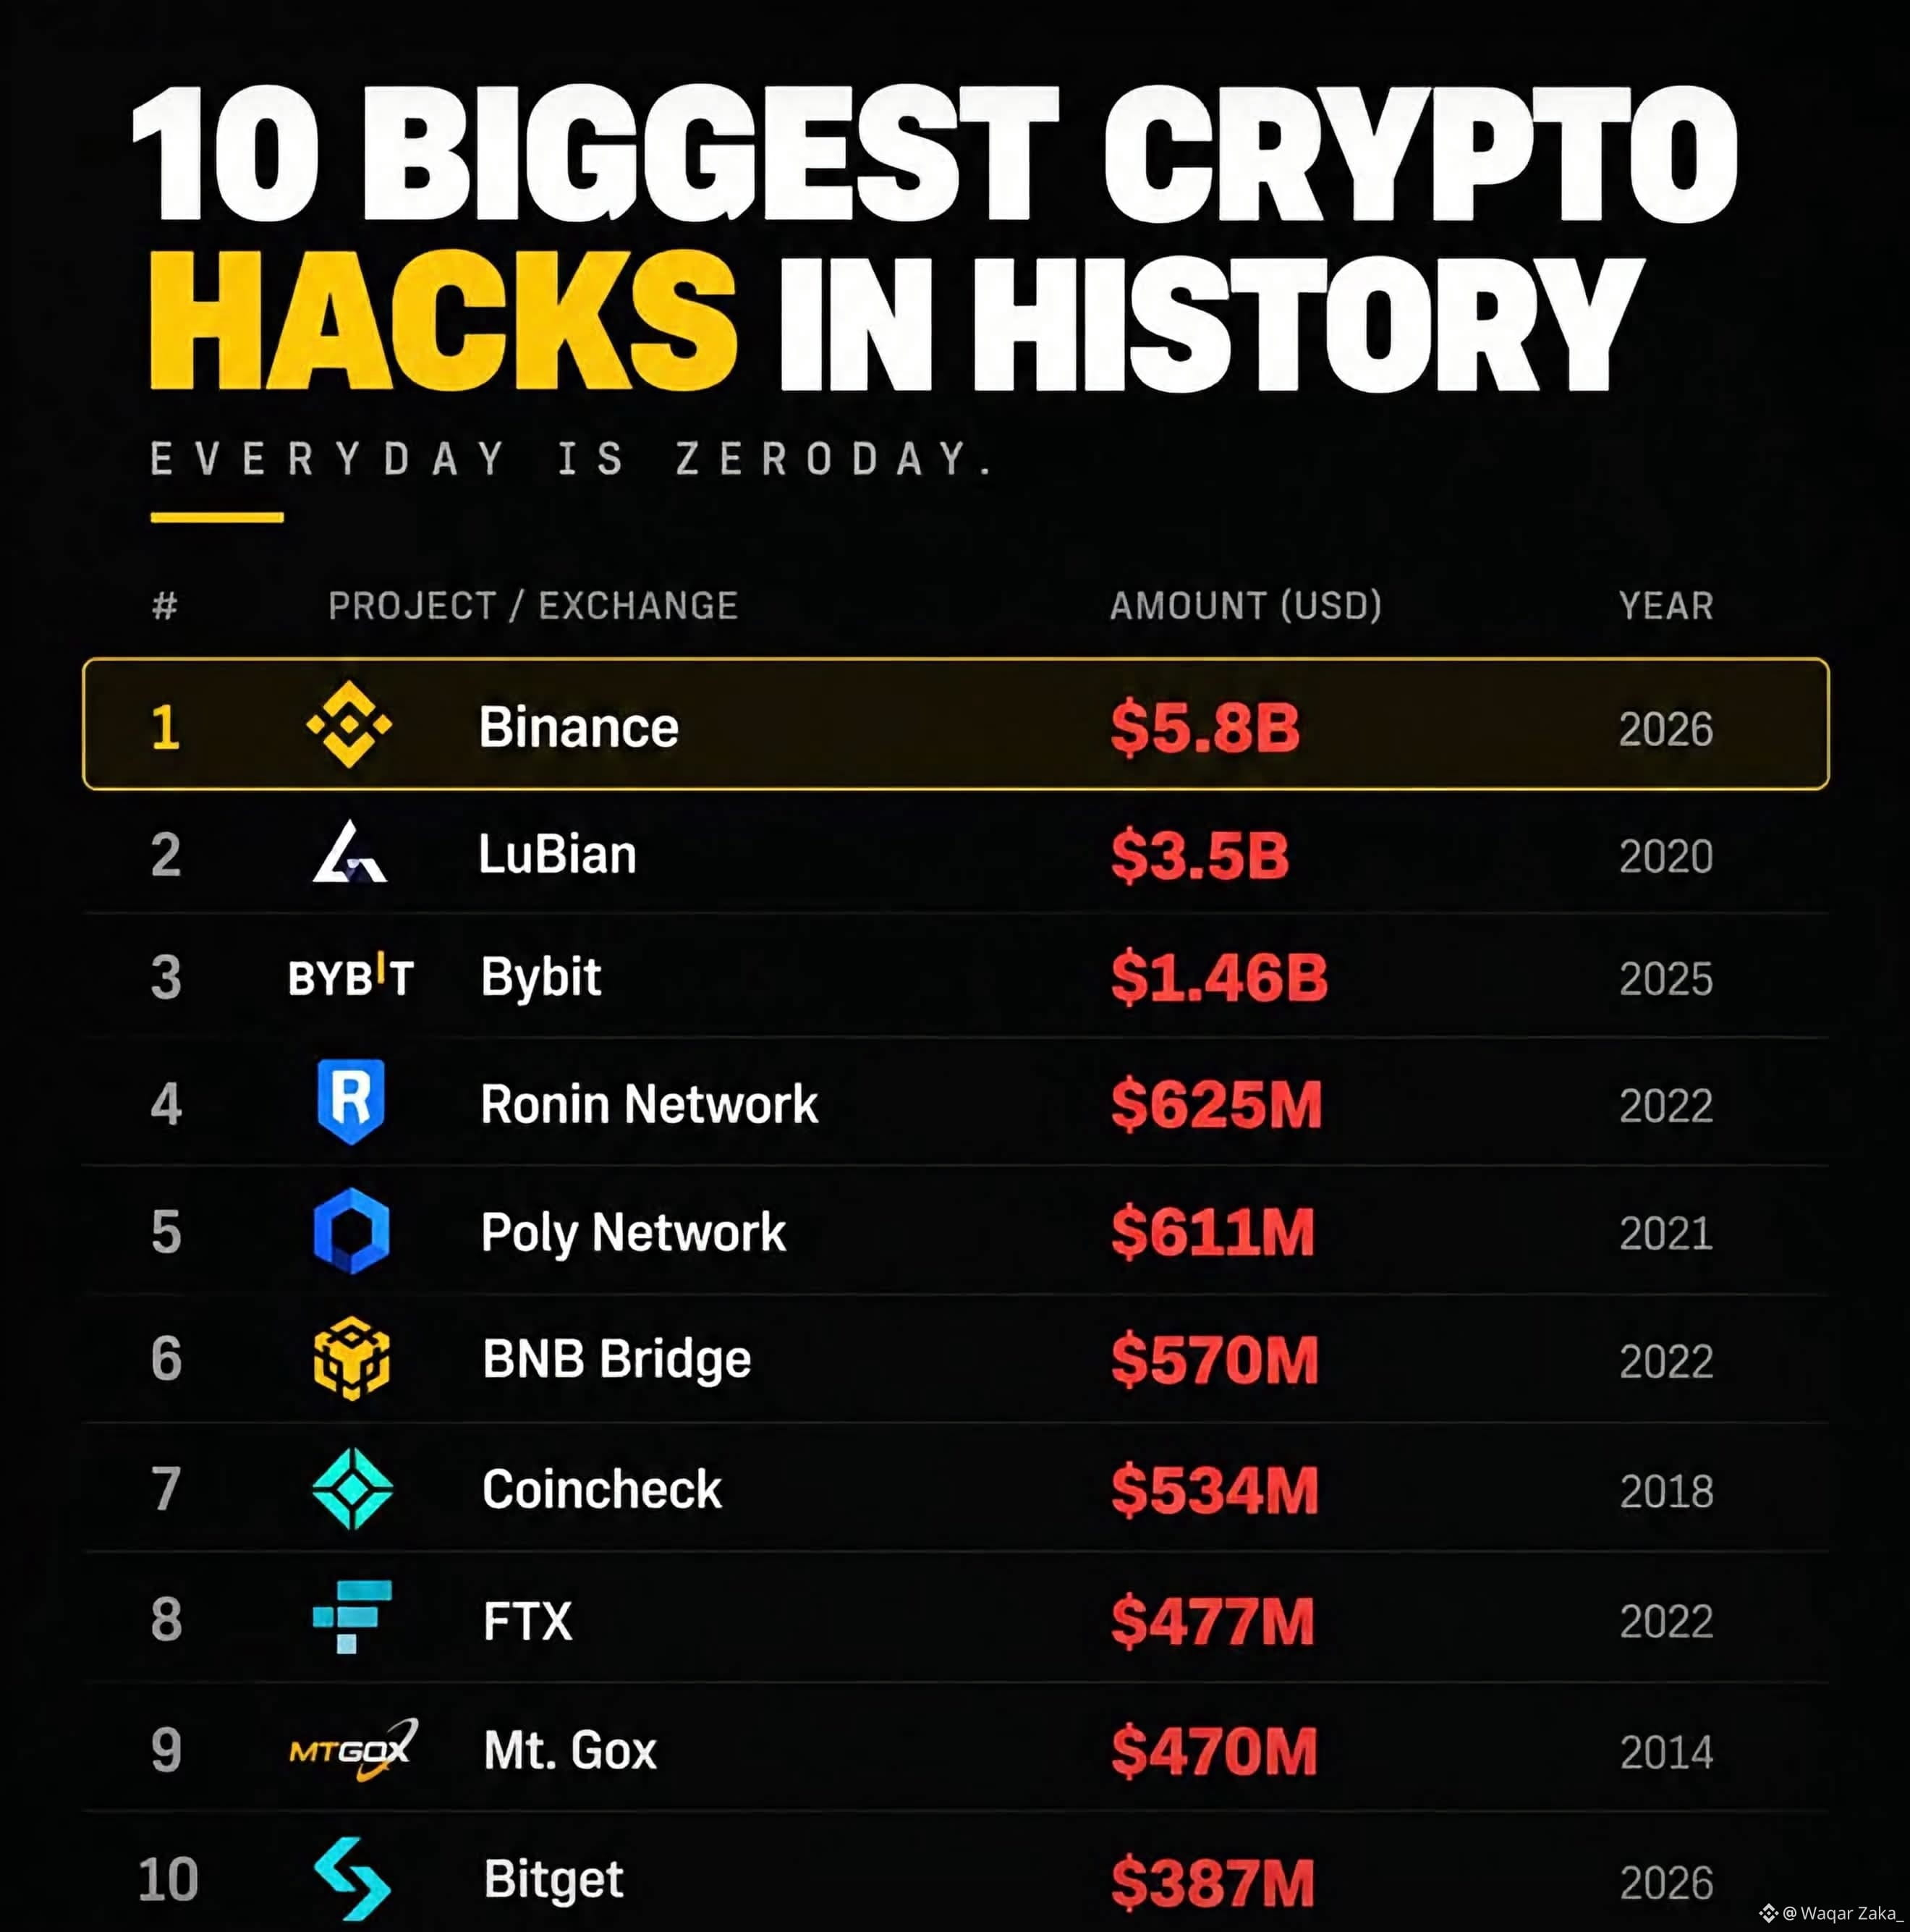
Magnitud del hackeo: El 29 de octubre de 2026, un exploit drenó aproximadamente 6.360 millones de dólares de las billeteras calientes de Binance en diez cadenas de bloques, convirtiéndose en el mayor exploit de criptomonedas hasta la fecha.
Atribución: Empresas de inteligencia en cadena (incluidas TRM Labs y Elliptic) atribuyen el ataque al grupo TraderTraitor, vinculado a Corea del Norte.
Activos congelados: Socios del sector —incluidos Tether, Circle y Arbitrum— actuaron rápidamente para congelar stablecoins y activos por un valor aproximado de entre 2.700 y 3.000 millones de dólares. Sin embargo, el atacante convirtió sumas importantes en activos imposibles de congelar (como BTC y ETH).
Solvencia y cobertura del SAFU: Yi He, codirector ejecutivo de Binance, confirmó que Binance cubrirá todas las pérdidas de los usuarios. Aunque el fondo SAFU de Binance (de aproximadamente 1.150 millones de dólares) cubre una parte, Binance absorberá directamente el déficit restante, evitando así un riesgo de insolvencia sistémica.
#BackedNotBroken:RichardTengSaysUsersBearNoLoss $BTC