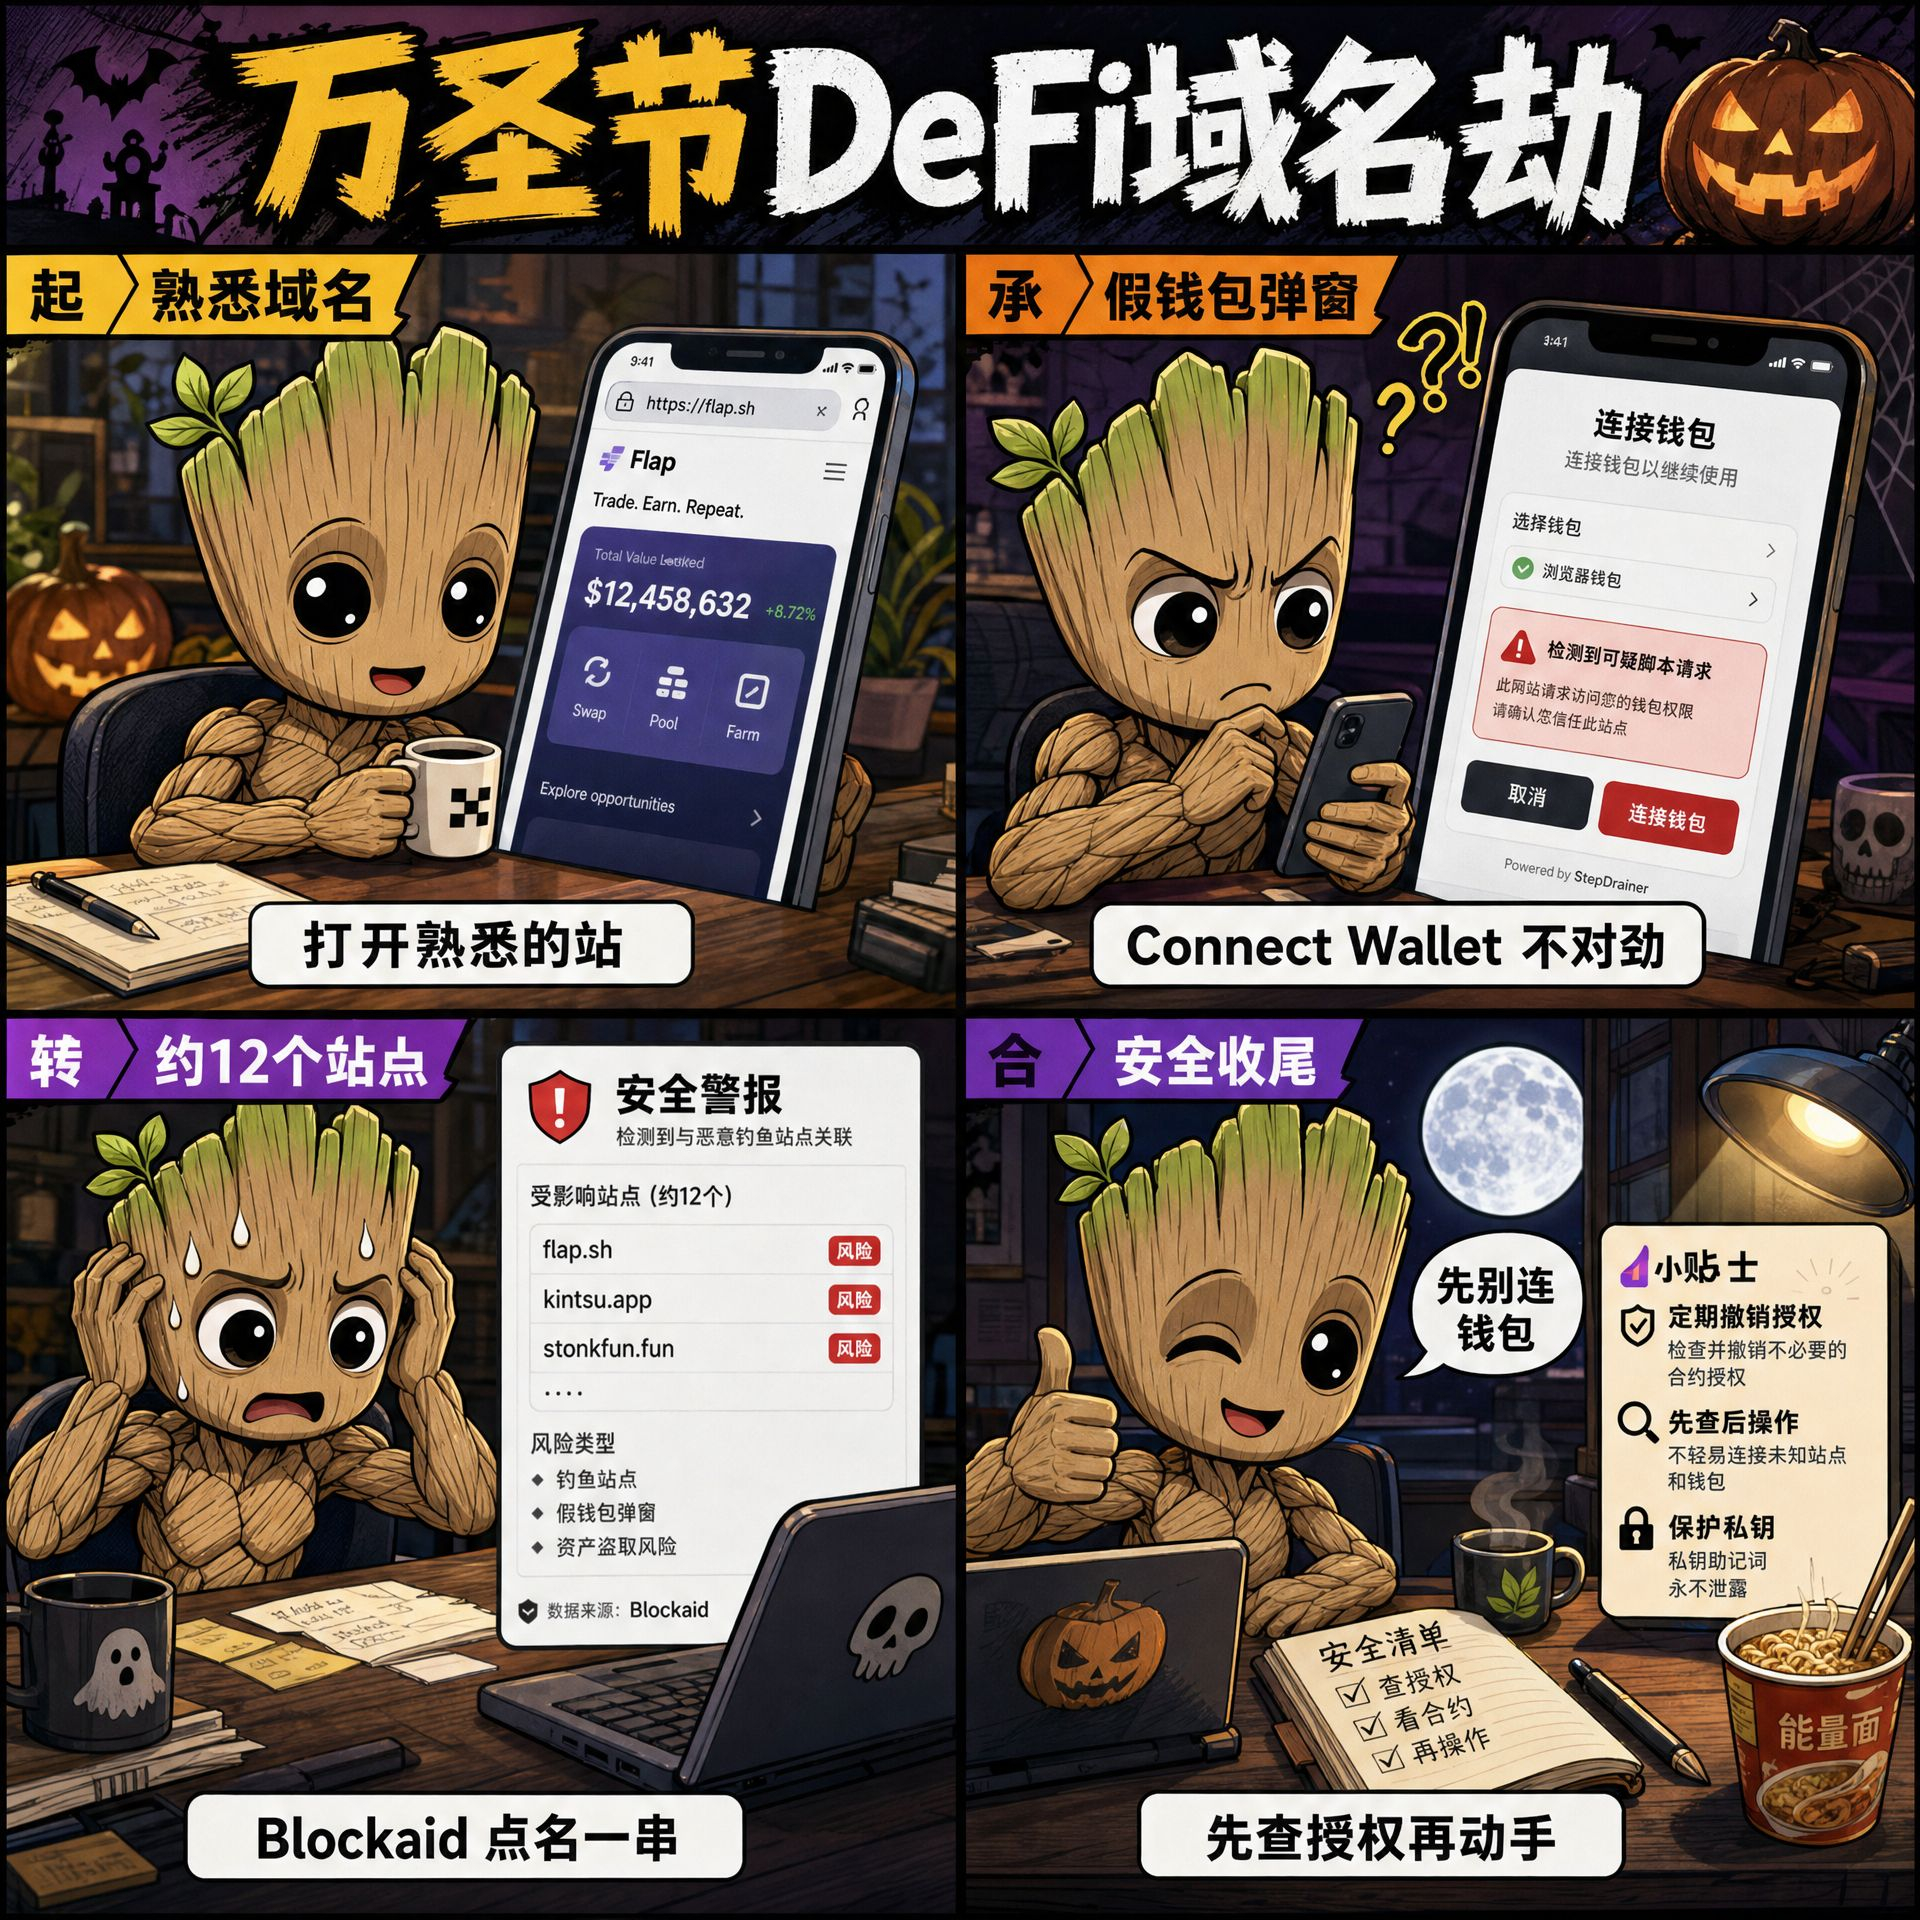
En Halloween me encontré con una serie de secuestros de dominios DeFi
La empresa de seguridad Blockaid señaló el caso
Empezó con Flap y Kintsu
Y luego se extendió a unos 12 sitios
Entre ellos, StonkFun, Pickle y Echelon
El método combina secuestro de DNS e inyección en el frontend
Los dominios oficiales redirigían a páginas para robar cuentas
Bastaba con hacer clic en «Connect Wallet» y firmar
Y StepDrainer podía vaciar la cartera
Los contratos on-chain, en principio, no se vieron afectados
StonkFun dijo que migró a una nueva infraestructura y ya se recuperó
Aún no se ha publicado una cifra total de las pérdidas
Aunque el dominio parezca legítimo, no te conectes con prisa
Revisa primero las autorizaciones y luego actúa 🎃