如何避免类似盗币事件的发生
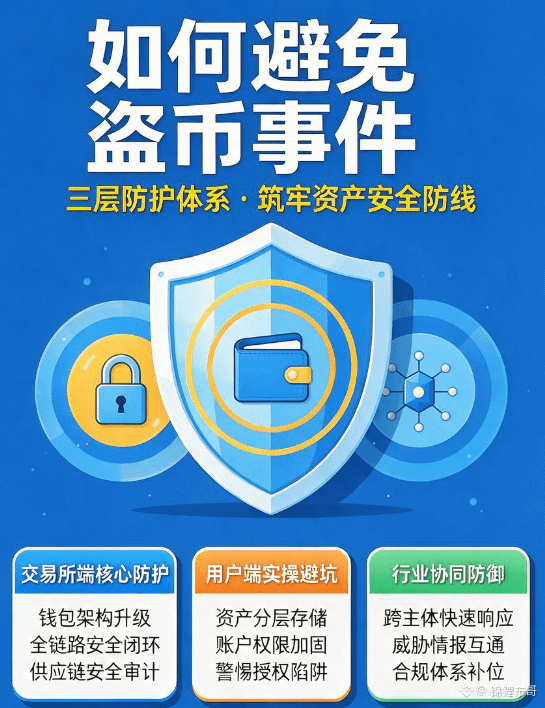
钱包架构升级:严格执行冷热钱包深度隔离,95%以上的储备资产存入完全离线的冷钱包,热钱包仅保留日常小额提现所需的流动性资产。采用多重签名+MPC多方计算技术,杜绝单密钥单点泄露风险,大额资产调拨必须经过3名以上独立授权人共同审批。
全链路安全闭环:覆盖“人-终端-权限-系统-资金”全链条防护,对员工终端实施零信任接入管控,所有签名操作全程留痕审计。引入AI异常行为检测系统,实时识别低频权限试探、小额测试提现等异常操作,将攻击阻断在准备阶段。
供应链安全审计:定期对第三方签名工具、开发依赖库等上游软件进行全量安全审计,避免攻击从供应链环节渗透,打破“交易所安全取决于合作方安全”的被动局面。
用户端实操避坑
资产分层存储:仅将日常高频交易的小额资产放在交易所热钱包,绝大多数长期持有的资产转入硬件冷钱包离线保存,从根源上降低平台盗币带来的全额损失风险。
账户权限加固:弃用短信2FA验证,改用谷歌身份验证器或U2F硬件密钥开启双重验证,配置提现地址白名单,定期清理陌生登录设备,避免SIM卡劫持攻击盗走账户权限。
警惕授权陷阱:不点击来源不明的空投、理财链接,签名交易前仔细核对授权额度,避免签署无限额恶意授权,定期使用授权检查工具清理钱包内的可疑授权记录。
行业协同防御
跨主体快速响应:交易所、稳定币发行方、链上分析机构建立实时异常资产共享机制,攻击发生后第一时间联动冻结涉案稳定币,最大化拦截被盗资金。
威胁情报互通:全行业共享黑客组织地址标签、攻击手法特征,打破单点防守的信息孤岛,共同对抗工程化、产业化的跨国黑客攻击。