


En la noche del 29 de octubre de 2026, alrededor de las 20:05 UTC, los propios sistemas de firma de Binance autorizaron transferencias de aproximadamente 6.300 millones de dólares desde sus billeteras calientes a través de diez cadenas de bloques. La mayor parte de los fondos salió en unos 20 minutos. Eso cuadruplica el récord anterior, establecido por Bybit en febrero de 2025 y, según Elliptic, casi con toda seguridad constituye el mayor robo de cualquier tipo registrado hasta la fecha.
Binance suspendió los retiros, afirmó que los fondos de los usuarios están a salvo y apartó 6.340 millones de dólares en recursos de la empresa para cubrir las pérdidas. TRM Labs y Chainalysis atribuyen el ataque, con un alto grado de confianza, a TraderTraitor, la unidad norcoreana vinculada a Lazarus. Ningún gobierno ha confirmado aún la atribución.
Qué ocurrió, en términos sencillos
Una billetera caliente es una billetera en línea que un exchange utiliza para procesar retiros. El atacante vació las billeteras calientes de Binance en Ethereum, Bitcoin, Tron, XRP Ledger, Solana y otras cadenas. Binance afirma que no encontró pruebas de que se filtraran claves privadas. El atacante hizo que el propio sistema de firma de Binance —la maquinaria que aprueba cada pago— firmara las transferencias.
En Ethereum, el atacante utilizó EIP-7702 (una actualización de mayo de 2025) con 50 autorizaciones prefirmadas para convertir una billetera caliente en una billetera barredora bajo su control. En las otras cadenas, las transferencias fueron transacciones firmadas ordinarias. Todo apunta a una vulneración de la infraestructura de firma, no a un robo clásico de claves privadas.
La investigación inicial de Binance apuntó a la computadora portátil de un ingeniero de DevOps comprometida, que dio acceso a un contenedor de servicio. Más adelante, la empresa habló de «puntos de intrusión adicionales» y de un ataque más complejo. Todavía no ha publicado el informe técnico completo posterior al incidente.
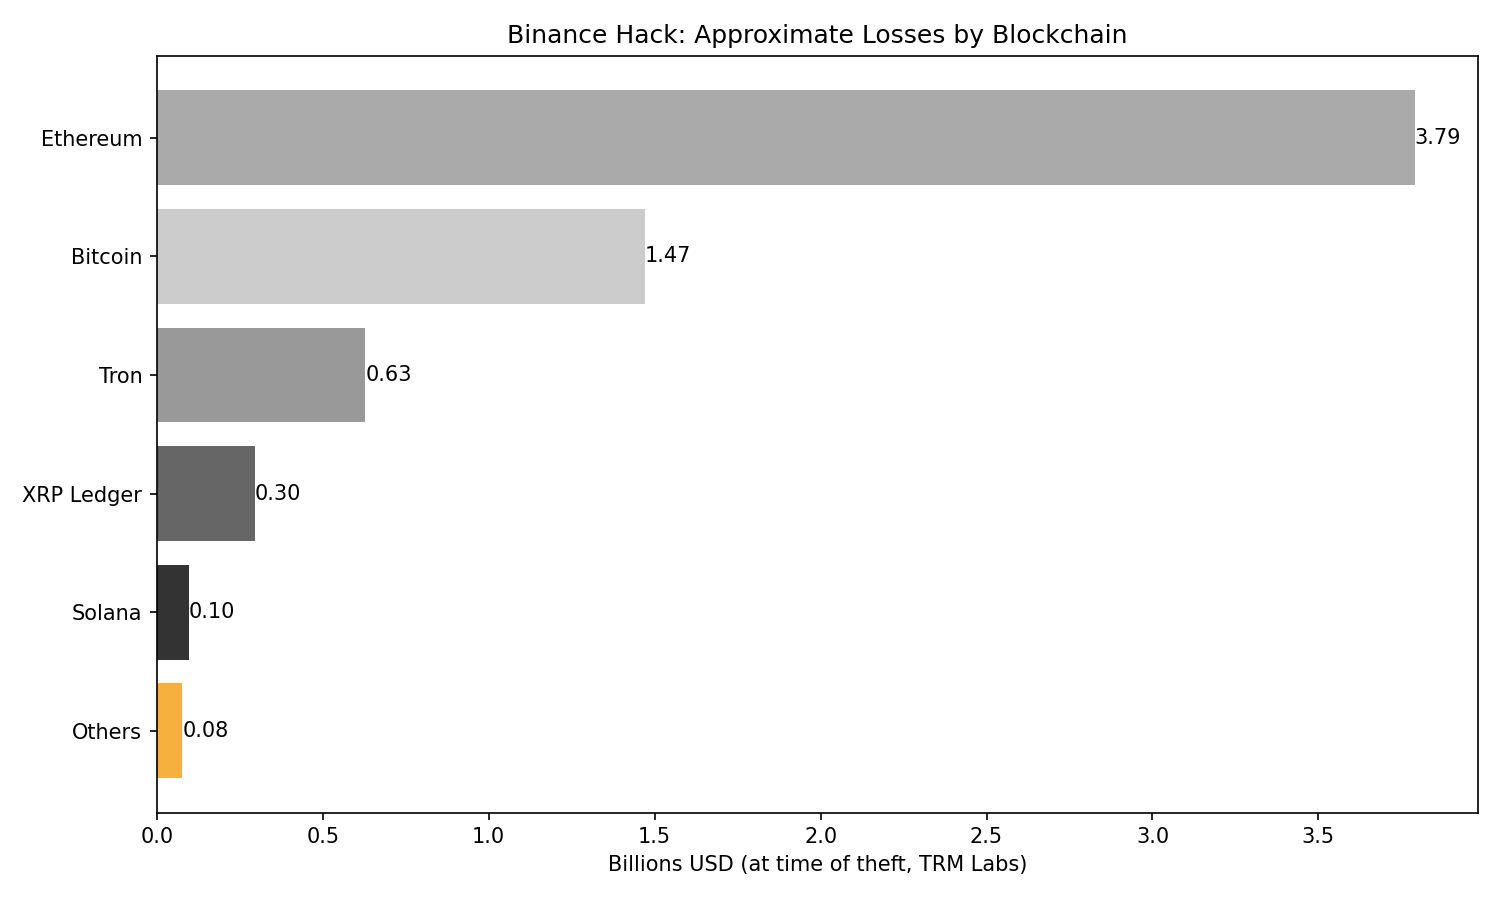 Pérdidas aproximadas por cadena de bloques (TRM Labs, valor en el momento del robo)
Según TRM Labs (valor en el momento de cada transferencia): Ethereum, aproximadamente 3.790 millones de dólares (200.630 ETH más tokens, incluidas grandes cantidades de USDT y USDC); Bitcoin, 18.270 BTC (aproximadamente 1.470 millones de dólares); Tron, aproximadamente 628 millones de dólares; XRP Ledger, aproximadamente 296 millones de dólares; Solana, aproximadamente 96 millones de dólares; y el resto, en otras cadenas. Total: aproximadamente 6.360 millones de dólares. Elliptic calcula 6.430 millones de dólares.
El botón de congelación y sus límites
Una moneda congelable tiene un emisor que puede bloquear una billetera (Tether en el caso de USDT, Circle en el de USDC). Una moneda no congelable, como bitcoin o ether nativos, no tiene ese mecanismo.
Tether, Circle, Ripple, World Liberty Financial y el Consejo de Seguridad de Arbitrum congelaron o incautaron aproximadamente 2.700 millones de dólares en unas pocas horas, según TRM. Binance habla de unos 3.000 millones de dólares congelados. Casi todo lo que se logró detener provenía de activos con un emisor. No se detuvo de ese modo ni un solo bitcoin robado.
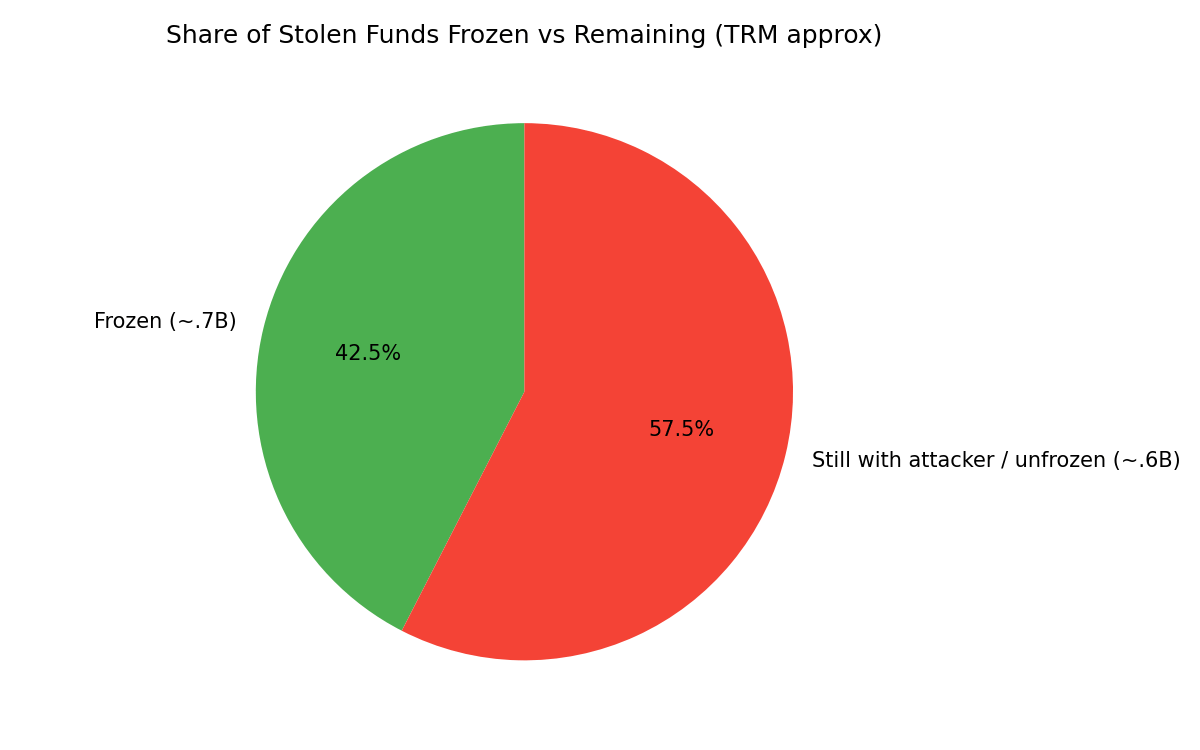 Proporción aproximada de los fondos robados: congelados frente a los restantes
El atacante intentó adelantarse a las congelaciones: vendió cientos de millones de USDT por ETH y TRX, y depositó USDT en Aave para pedir ETH prestado. Que los fondos estén congelados no significa que se hayan devuelto. Recuperar el dinero requiere un proceso legal aparte.
La criptografía de las claves resistió. Lo que falló fue el entorno operativo que las rodeaba. El botón de congelación —que muchos puristas desaprueban— detuvo casi la mitad del botín en cuestión de horas.
¿Puede Binance cubrirlo?
Sí, según la empresa. Reservó más de 6.340 millones de dólares de sus propios fondos. Unos 5.000 millones ya estaban en los mismos tokens afectados; el resto se está comprando en el mercado abierto y en operaciones extrabursátiles (OTC). También cuenta con SAFU (Fondo de Activos Seguros para los Usuarios), que históricamente ha rondado los 1.000 millones de dólares en BTC.
La codirectora ejecutiva Yi He dijo que el monto afectado representaba aproximadamente el 2 % de los activos de los usuarios y de las reservas públicas. Los datos del sitio de Binance y su Prueba de Reservas del 1 de octubre situaban los activos de los clientes cerca de los 129.400 millones de dólares, con ratios de reservas ≥100 % en los principales activos.
Se pausaron los retiros con el objetivo de reanudarlos hacia el domingo 1 de noviembre, y se prometió una Prueba de Reservas actualizada para el lunes. Los depósitos siguieron habilitados. La empresa insiste en que los fondos de los usuarios están seguros y que cubrirá todas las pérdidas.
Qué refuerza o debilita la seguridad de los exchanges
La confianza se sustenta en la combinación de tres capas: controles operativos sólidos en torno a las claves, capacidad de respuesta rápida (congelaciones, seguros y reservas) y transparencia (Pruebas de Reservas frecuentes y auditadas). En este caso, la capa operativa falló, pero la capa de respuesta funcionó mejor de lo que muchos esperaban.
La confianza se debilita por la dependencia de billeteras calientes con grandes saldos, la complejidad de los sistemas de firma multicadena y el riesgo de que se comprometan computadoras portátiles o accesos privilegiados. Los actores estatales (como se sospecha en este caso) cuentan con recursos y paciencia superiores a los de la mayoría de los grupos delictivos comunes. Que no se hayan filtrado claves privadas es positivo, pero también demuestra que el punto débil se ha trasladado a la infraestructura y las personas.
Señales que conviene observar en los próximos días
Si Binance publica el informe técnico detallado posterior al incidente y una Prueba de Reservas actualizada que verifique una cobertura de 1:1.
Qué parte del monto congelado se recupera realmente y en qué plazo.
Si los aproximadamente 2.400–3.200 millones de dólares que aún controla el atacante (principalmente BTC y ETH) empiezan a moverse hacia puentes, mesas OTC o mezcladores.
Si otros exchanges o custodios anuncian revisiones de sus sistemas de firma y billeteras calientes.
Cualquier confirmación oficial (del FBI u otras entidades) de la atribución a TraderTraitor.
Qué preguntar esta semana a tu exchange, al emisor de tu stablecoin y a tu junta directiva
¿Cuál es el saldo máximo que se mantiene en las billeteras calientes y cómo se distribuye?
¿Qué controles rodean al sistema de firma? ¿Hay límites por transacción, aprobaciones simultáneas en tiempo real de varias personas o detección de anomalías?
¿Cuándo fue la última prueba de penetración o ejercicio de equipo rojo del proceso de retiros?
¿Qué porcentaje de los activos se puede congelar y con qué emisores tienen acuerdos de respuesta rápida?
¿Con qué frecuencia publican la Prueba de Reservas y qué auditor externo la verifica?
¿El fondo de seguro (SAFU o equivalente) cubre un incidente de este tamaño y está financiado con los mismos activos?
Para los usuarios: diversificar entre exchanges, recurrir a la autocustodia para grandes cantidades y preferir activos con buena liquidez en varias plataformas reduce el riesgo de un único punto de fallo.
Conclusión
El mayor robo de criptomonedas de la historia no fue un fallo de la criptografía. Fue un fallo de la maquinaria humana y operativa que rodea las claves. Al mismo tiempo, demostró que la capacidad de los emisores de stablecoins para congelar fondos puede limitar los daños de forma sustancial y rápida. Binance afirma que cubrirá todo con sus propios recursos y que los usuarios recuperarán sus fondos. El mercado y los reguladores observarán si la ejecución y la transparencia están a la altura de las declaraciones.
El incidente deja una pregunta práctica para toda la industria: ¿cuánto de tu exposición depende de que un exchange controle perfectamente su sistema de firma y cuánto de que un emisor pueda pulsar un botón de pausa?
Si quieres recibir análisis como este con regularidad, suscríbete aquí: https://cryptopress.substack.com/subscribe
La publicación El hackeo de Binance de 6.300 millones de dólares: las claves resistieron, falló el sistema de firma y el botón de congelación salvó casi la mitad apareció primero en Cryptopress.