


El 30 de octubre de 2026, Aave reanudó las operaciones de sus mercados de préstamos en V3 y V4 tras el hackeo de Binance, que ocasionó pérdidas por valor de 6.300 millones de dólares y provocó el cierre preventivo de las operaciones. Los mercados de préstamos reanudaron sus operaciones por completo, excepto nueve activos que siguen restringidos.
En la actualización publicada el 30 de octubre, Aave confirmó que, a día de hoy, todos los mercados habían reanudado por completo sus operaciones. Los contratos no se vieron afectados y todas las posiciones permanecieron totalmente protegidas.
Nueve tokens que se pueden aportar, pero no usar como garantía para préstamos
Los nueve activos sujetos a restricciones son: USDT, USDC, USDT0, POL, WAVAX, sAVAX, XAUT, PAXG y OP. Las restricciones también abarcan las versiones envueltas y puenteadas de estos activos. En su informe del 30 de octubre, LlamaRisk señaló que todos estos activos tienen una relación préstamo-valor de cero en Aave V3 y un factor de colateral de cero en V4.
Esto no significa que los usuarios no puedan operar con estos activos. Pueden depositar, retirar, pedir prestados y devolver fondos, como lo hacían antes. Las restricciones solo impiden que estos activos se utilicen como garantía para nuevos préstamos.
Las posiciones actuales en V3 no se verán afectadas. Sus umbrales de liquidación y puntuaciones de salud seguirán siendo los mismos. En V4, los parámetros de colateral existentes seguirán siendo válidos hasta que un prestatario pida más fondos, retire el colateral o cambie el estado de colateral de un activo.
Cómo el USDT robado se convirtió en un préstamo de 44,6 millones de dólares en WETH
Antes de la congelación, los hackers ya habían utilizado Aave. Entre las 20:58 y las 21:01 UTC del 29 de octubre, una billetera asociada a los hackers depositó 60 millones de USDT en la plataforma Aave V3 Ethereum Core y pidió prestados unos 19.762 WETH, que en ese momento equivalían a aproximadamente 44,6 millones de dólares.
Aave anunció la congelación de los mercados a las 21:42 UTC. Se suspendieron los nuevos depósitos y préstamos, mientras que los retiros, reembolsos y liquidaciones siguieron habilitados.
El informe presentado por LlamaRisk el 30 de octubre indicó que los activos de esa posición habían tenido un valor total de 59,9 millones de dólares, mientras que la deuda ascendía a 43,8 millones de dólares. Por lo tanto, la posición seguía estando sobrecolateralizada. LlamaRisk añadió que los proveedores de Aave no corrían ningún riesgo.
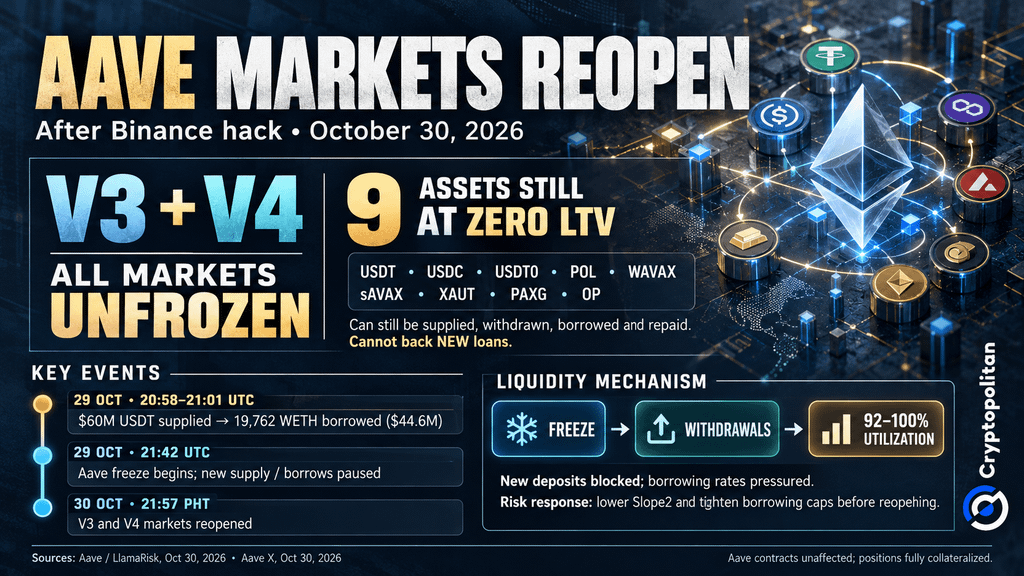 Aave reabre los mercados tras el hackeo de Binance; nueve activos mantienen un LTV de cero
Por qué la reapertura redujo la liquidez
La congelación impidió nuevos préstamos, pero también presionó a los prestatarios existentes. Los proveedores podían retirar sus fondos, mientras que los nuevos depósitos seguían bloqueados. A medida que disminuía la liquidez, la utilización de los principales fondos de monedas estables subió al 92–100 %, según el análisis de LlamaRisk del 30 de octubre.
Normalmente, unas tasas de préstamo más altas ayudan a atraer nuevos depósitos. Pero las reservas congeladas no podían aceptarlos. En cambio, el aumento de los costos de interés incrementó la deuda de los prestatarios. Para aliviar la presión, LlamaRisk redujo los parámetros de la tasa de interés Slope2.
La reapertura trajo consigo un nuevo riesgo: podría dejar disponibles de golpe miles de millones en capacidad de préstamo sin utilizar. Además, un nuevo ajuste de riesgo endureció los límites de préstamo. Según la actualización de LlamaRisk del 30 de octubre, los cambios eliminaron 3.700 millones de dólares de capacidad no utilizada en V3 y 130 millones de dólares en V4.
Con esas medidas de protección implementadas, los guardianes de Aave reabrieron los mercados en cuatro fases. La mayoría de los activos volvió a poder utilizarse como garantía.
Qué significa esto para el crédito cripto
El incidente pone de relieve una distinción importante: Binance fue vulnerado, no Aave. Sin embargo, el atacante pudo utilizar los mercados de préstamos de Aave, lo que obligó al protocolo a tomar precauciones.
La magnitud del robo hizo que la situación fuera especialmente grave. El análisis de Elliptic del 30 de octubre cifró las pérdidas en 6.430 millones de dólares. Es más de cuatro veces los 1.460 millones de dólares robados a Bybit en 2025.
Mientras tanto, Binance prometió cubrir las pérdidas con su reserva SAFU y fondos corporativos. En su comunicado del 30 de octubre, el exchange afirmó que se habían congelado aproximadamente 3.000 millones de dólares en la cadena. Sin embargo, congelar activos robados no significa necesariamente que se hayan recuperado esos fondos.
La interrupción también se extendió a las mesas de negociación. Reuters informó el 30 de octubre que GSR observó que los diferenciales de Bitcoin se ampliaron hasta alcanzar cinco veces su nivel habitual. Los diferenciales de Ether llegaron a ser 2,5 veces mayores de lo normal. La reapertura de Aave devuelve la actividad de préstamos a la normalidad para la mayoría de los activos. Sin embargo, demuestra cómo la liquidez y los préstamos pueden verse afectados después de una brecha de seguridad en una plataforma.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.