

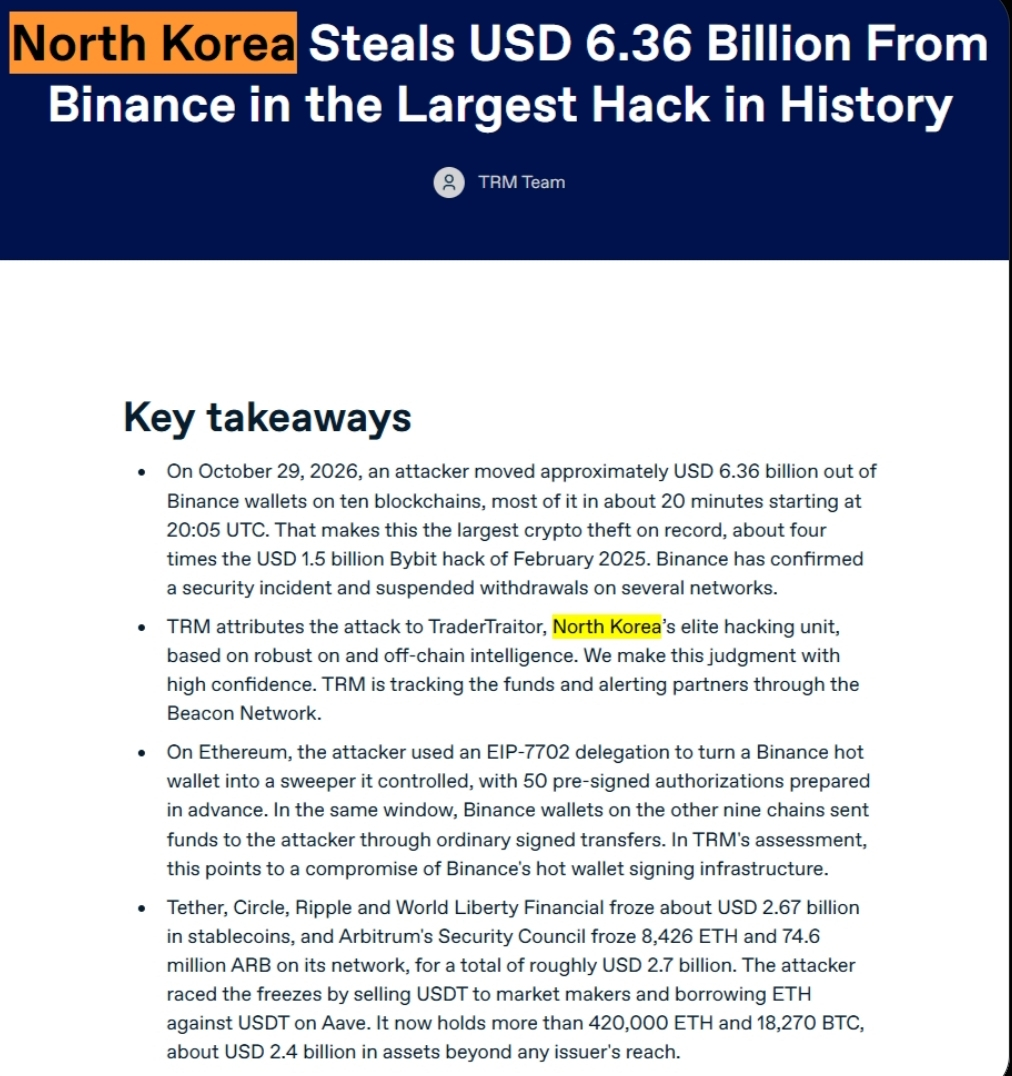
 Un importante avance en ciberseguridad ha atribuido oficialmente uno de los mayores ciberrobos de la historia de las criptomonedas directamente a actores de amenazas patrocinados por el Estado norcoreano.
Según un informe reciente publicado por la firma de inteligencia blockchain TRM Labs, se ha identificado a la unidad de ciberdelincuencia de élite norcoreana conocida como TraderTraitor como la autora intelectual del catastrófico exploit de Binance, valorado en 6.300 millones de dólares.$BTC $BNB
¿Quién es TraderTraitor?
TraderTraitor (también rastreado bajo las mismas categorías de inteligencia cibernética que el Grupo Lazarus) es un sofisticado actor de amenazas respaldado por un Estado, conocido por atacar infraestructura Web3, plataformas de intercambio de criptomonedas y protocolos de finanzas descentralizadas (DeFi).
El grupo se basa principalmente en campañas selectivas de spear phishing, aplicaciones de trading maliciosas y tácticas complejas de ingeniería social para obtener acceso inicial a las redes y vulnerar credenciales administrativas.
Aspectos destacados de la investigación:
Atribución: Los análisis en cadena y el rastreo forense de TRM Labs vincularon el movimiento de los fondos robados con direcciones de billeteras asociadas a la infraestructura de TraderTraitor.
Modus operandi: Los atacantes utilizaron técnicas avanzadas de ofuscación, puentes entre cadenas y servicios de mezcla para blanquear los fondos, antes de que empresas de inteligencia lograran rastrear su flujo.
Impacto geopolítico: Los expertos sugieren que los fondos robados por TraderTraitor se canalizan sistemáticamente hacia los programas de armas y las operaciones cibernéticas patrocinados por el Estado de Corea del Norte.
Qué significa esto para el ecosistema cripto
Este incidente pone de relieve la creciente sofisticación de los actores estatales en el ámbito de la Web3. Los analistas de seguridad recomiendan encarecidamente que los proyectos y las entidades centralizadas apliquen controles estrictos de computación multipartita (MPC), capacitación rigurosa para concienciar a los empleados sobre seguridad y monitoreo de transacciones en tiempo real, a fin de protegerse contra las acciones maliciosas respaldadas por Estados.
Sigue atento a las próximas novedades y declaraciones oficiales de los investigadores de seguridad. #AtaquesSospechososDeCoreaDelNorteRepresentanCasiEl89%DeLasPérdidasPorHackeosCripto