

Los responsables del presunto hackeo de Binance por valor de 6.300 millones de dólares siguen controlando criptomonedas por miles de millones de dólares, pese a los intentos de los emisores de tokens de congelar los fondos robados.
El ataque, el mayor de la historia de las criptomonedas, comenzó el jueves a las 20:04 UTC, y los responsables, vinculados a los mismos hackers norcoreanos que estuvieron detrás del hackeo de Bitget el mes pasado, empezaron de inmediato a convertir los activos.
El plan de los hackers consistía en convertir activos que se pueden congelar, como USDT y USDC, en activos que no se pueden congelar, como Bitcoin (BTC) y ether (ETH).

El ingeniero de CertiK Dixon Wu rastreó 500 millones de dólares en USDT enviados a una sola dirección: a las 20:59 UTC, se habían vendido 325 millones de dólares a creadores de mercado a cambio de ETH, menos de una hora después del inicio del hackeo.
Competían contra algunos de los guardianes más influyentes de la industria cripto: los gigantes de las stablecoins Tether y Circle, que ya habían comenzado a incluir en listas negras las direcciones vinculadas al robo.
El viernes, Binance informó que se habían congelado en la cadena cerca de 3.000 millones de dólares de los activos robados, cuyo valor total se estima en 6.300 millones, y que el exchange está colaborando con las fuerzas del orden, los emisores y las empresas de análisis de blockchain para rastrear fondos adicionales.
La magnitud del robo es asombrosa incluso para los estándares de la industria cripto, pero, si ya se ha congelado cerca de la mitad de los activos, ¿qué parte de las criptomonedas robadas pueden gastar realmente los atacantes?
Criptomonedas con interruptor de apagado
A diferencia de BTC o ETH —criptomonedas descentralizadas sin un emisor central ni una única entidad capaz de pulsar el botón de pausa—, las stablecoins centralizadas como USDT de Tether y USDC de Circle tienen emisores que pueden congelar tokens en determinadas direcciones.
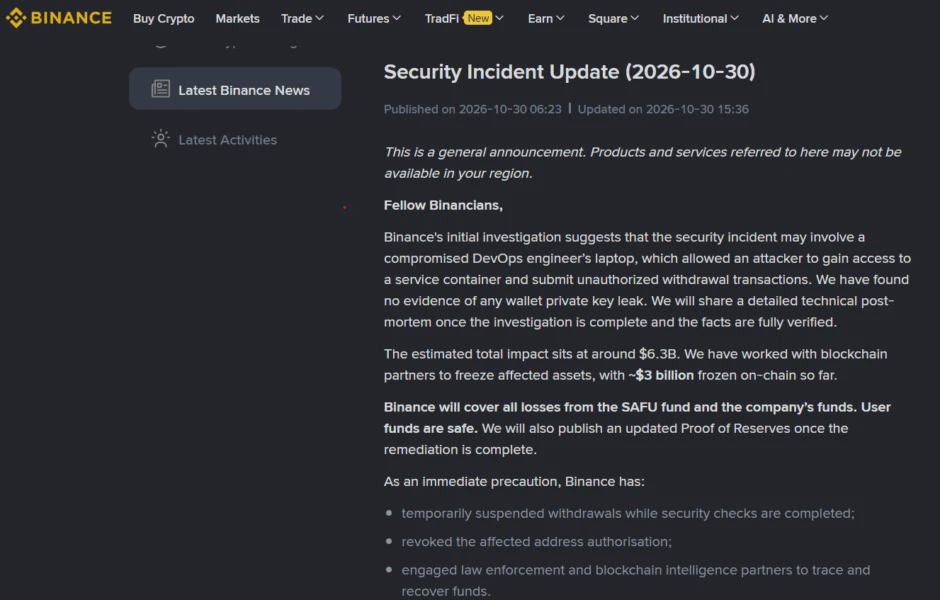
Binance afirmó que está colaborando con las fuerzas del orden para rastrear los fondos. Fuente: Binance
Esto les permite actuar rápidamente ante este tipo de incidentes. Tether congeló un total de unos 1.567 millones de dólares en USDT; la primera gran congelación tuvo lugar apenas 37 minutos después de que los fondos robados llegaran a la billetera principal de Ethereum del atacante.
Tres minutos después, Circle congeló unos 823 millones de dólares en USDC. Pronto la siguieron otros emisores, como Ripple y World Liberty Financial.
La capacidad de inmovilizar criptomonedas no es exclusiva de las stablecoins: pese a no tener emisores centrales, algunos protocolos descentralizados, como Arbitrum, tampoco se quedaron de brazos cruzados.
El Consejo de Seguridad de Arbitrum transfirió unos 30,5 millones de dólares en ARB y ETH a una billetera intermediaria congelada, desde la que solo se pueden mover tras nuevas acciones del consejo o una votación de gobernanza de Arbitrum DAO.

Sin embargo, sigue habiendo una diferencia importante: los fondos congelados no son necesariamente fondos recuperados. Inmovilizar los activos impide que los presuntos atacantes los gasten, pero no los devuelve automáticamente a Binance ni a sus usuarios.
La complicación de Aave
El protocolo descentralizado de préstamos Aave añade otro nivel de complejidad a la situación. Entre las 20:58 y las 21:01 UTC, una billetera vinculada a los atacantes depositó 60 millones de dólares en USDT en Aave V3 en Ethereum y pidió prestados 44,6 millones de dólares en ether envuelto (WETH), unos 40 minutos antes de la primera congelación.
LlamaRisk, proveedor de servicios de evaluación de riesgos de Aave, informó en una actualización a la 1:00 que la posición del atacante incluía posteriormente unos 59,9 millones de dólares en garantías de USDT frente a una deuda de 43,8 millones. Aave afirmó que la posición seguía estando suficientemente sobrecolateralizada y no ponía en riesgo a los proveedores del protocolo.
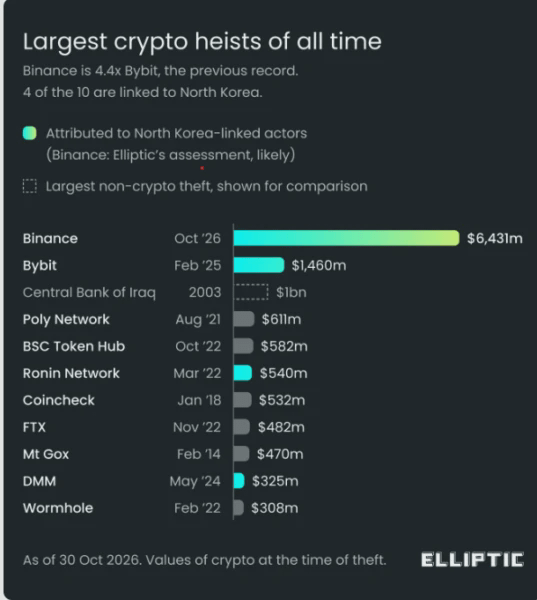
Los mayores robos de criptomonedas de la historia. Fuente: Elliptic
Como los USDT ya se habían depositado en el fondo de préstamos de Aave, incluir en una lista negra la billetera del atacante no podía devolver automáticamente las garantías que estaban bajo el control del protocolo, como explicó el fundador de Aave Chan Initiative, Marc Zeller:
«USDT es dinero real respaldado por dólares, y la posición es delictiva, pero está sobrecolateralizada desde el punto de vista del protocolo».
Para evitar nuevos depósitos y préstamos, Aave congeló temporalmente los mercados en todos los despliegues de V3 y V4, aunque los usuarios existentes aún podían retirar fondos, pagar préstamos y liquidar posiciones.
Más tarde, Aave levantó la congelación preventiva de los mercados V3 y V4, y afirmó que sus contratos no se habían visto afectados y que las posiciones seguían estando sobrecolateralizadas.
«Un día más en la industria cripto», dijo Zeller.
Entonces, ¿qué pueden conservar realmente los atacantes?
Elliptic estimó que a las 7:00 UTC del viernes se habían congelado 2.840 millones de dólares, mientras que los atacantes todavía controlaban activos por valor de unos 3.330 millones de dólares que los emisores no podían inmovilizar.
Y aunque la congelación redujo casi a la mitad el botín de los atacantes, eso no significa que sea seguro devolver todos los fondos restantes.
Bitcoin y Ethereum no tienen un emisor centralizado de tokens que pueda incluir direcciones individuales en una lista negra, como hacen Tether o Circle. Por eso, una vez que los activos robados se convierten en estas criptomonedas nativas, es posible restringir las transacciones, pero resulta mucho más difícil congelarlas.
Binance prometió cubrir todas las pérdidas con su Fondo de Activos Seguros para Usuarios (SAFU) y fondos de la empresa, y afirma que los activos de los usuarios están seguros; según la última actualización del director ejecutivo de Binance, Richard Teng, el exchange ya está «devolviendo a los usuarios los activos robados».
#cryptomarketnews , #EMERGENCY