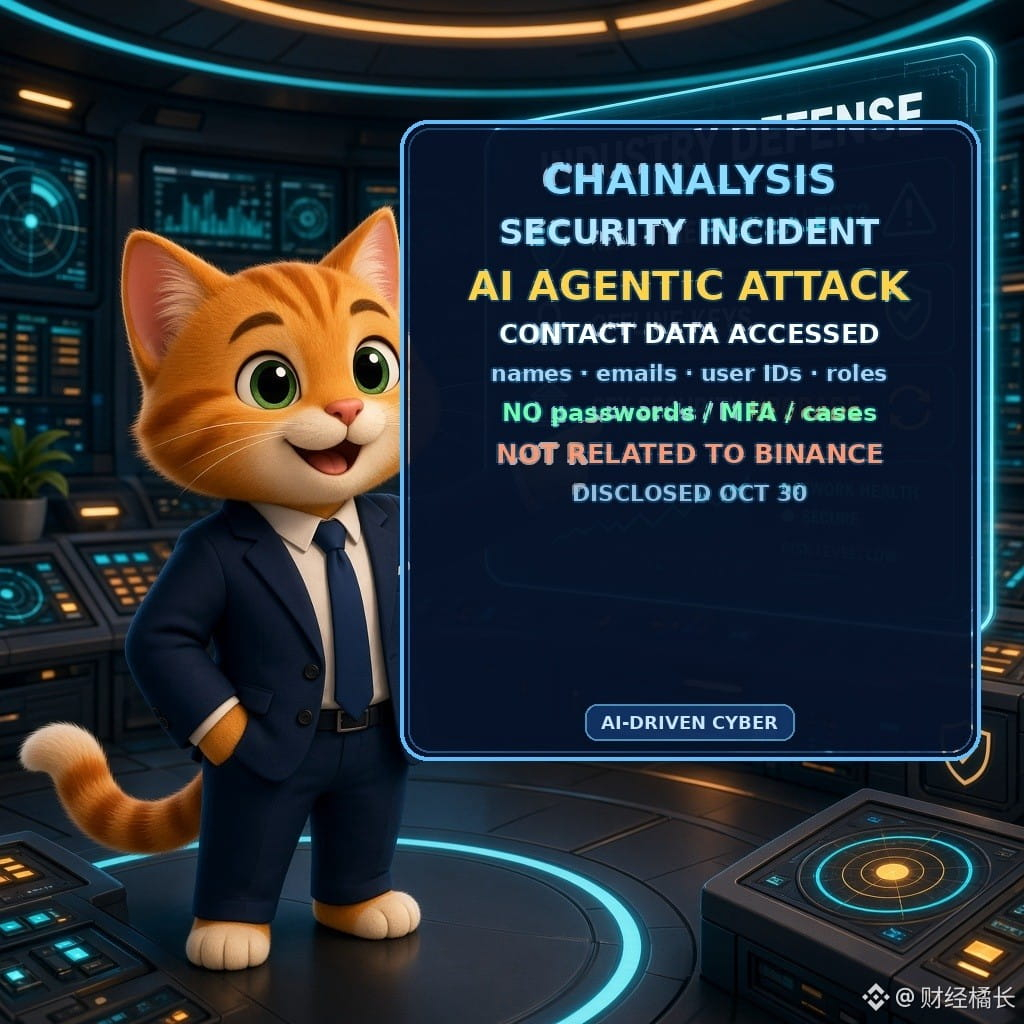
Chainalysis sufre un ataque de agentes de IA: accedieron a información de contacto de clientes
La empresa de análisis on-chain Chainalysis declaró oficialmente el 30/10 que este mes detectó que atacantes externos utilizaron «técnicas ofensivas basadas en agentes» para acceder sin autorización a sus sistemas y herramientas internas (blog de Chainalysis).
Los datos a los que se accedió incluyen ID de usuario, nombre completo, correo electrónico y etiquetas de función dentro de la organización. «Hasta la fecha no hay indicios» de que se accediera al contenido de las investigaciones, los resultados de las consultas de transacciones, las contraseñas en texto sin cifrar, la MFA o los tokens de sesión. La empresa notificó a sus clientes y contrató a terceros para reforzar la seguridad.
La empresa aclaró expresamente que el incidente no está relacionado con el robo de aproximadamente 6.300 millones de Binance.
【Opinión】La divulgación de que «los atacantes utilizaron agentes de IA» por parte de una de las principales empresas de análisis on-chain supone un primer caso de este tipo y demuestra que la guerra cibernética basada en agentes ha pasado de la teoría al ámbito de los datos B2B. La filtración de información de contacto aún puede propiciar ataques de phishing e ingeniería social.
【Oportunidades/riesgos】Prestar atención a si otras empresas de análisis o custodios publican información al respecto; el periodo objetivo de los retiros de Binance, alrededor del 1/11, coincide con un aumento del riesgo de phishing en el sector. Las cuentas institucionales que hayan tenido contacto con Chainalysis deberían reforzar la autenticación de dos factores (2FA) y las alertas ante restablecimientos inusuales.
¿Se convertirá el uso de agentes en los ataques en un elemento de divulgación estándar para los CEX y las empresas de análisis el próximo año?
#加密安全 #AI #链上分析 $BTC $ETH
Solo con fines informativos; no constituye asesoramiento de inversión