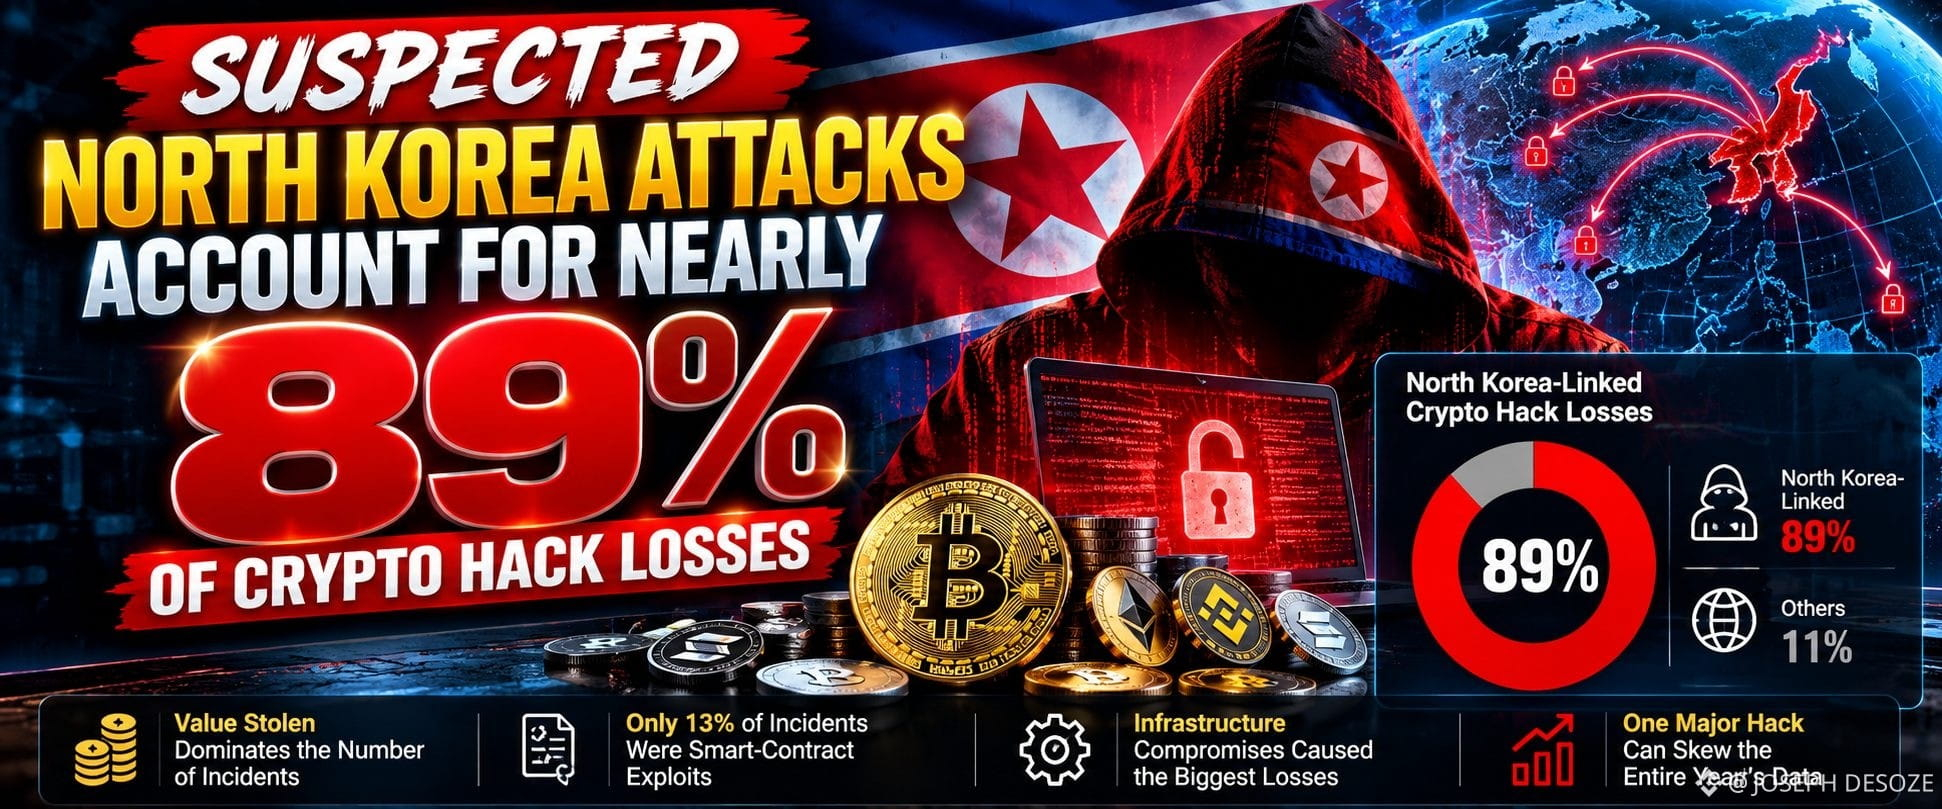

#SuspectedNorthKoreaAttacksAccountForNea 89%DeLasPérdidasPorHackeosCripto
Detrás de la cifra del 89% hay un detalle extraordinario: si se excluye un incidente importante, la proporción de las pérdidas por hackeos de criptomonedas de 2026 atribuida a Corea del Norte cae drásticamente.
Los datos de Chainalysis publicados el 30 de octubre sitúan los ataques presuntamente vinculados a Corea del Norte en casi el 89% de las pérdidas reportadas este año por hackeos de criptomonedas. Es una concentración alarmante, pero conviene analizar más de cerca el denominador.
TRM Labs ofrece una comparación importante. En su análisis del 30 de octubre, estima que los actores vinculados a Corea del Norte representan el 85% de las pérdidas por hackeos de 2026. Sin embargo, al excluir el incidente de Binance del 29 de octubre, esa proporción cae a aproximadamente el 45%.
Ese es el detalle que cambia mi forma de interpretar el titular.
La cifra del 89% no significa necesariamente que los atacantes norcoreanos sean responsables de casi nueve de cada diez hackeos. Mide el valor robado, no la cantidad de incidentes. Un puñado de brechas enormes puede dominar el total anual.
TRM también identifica un patrón de seguridad más profundo: solo 13 de los 100 incidentes atribuidos por la empresa a Corea del Norte fueron vulnerabilidades en el código de contratos inteligentes. Estos representaron aproximadamente el 1% del valor robado por el grupo. Los ataques a la infraestructura, que afectan a claves, servidores y sistemas de firma, causaron daños financieros mucho mayores.
La conclusión es importante: auditar únicamente los contratos inteligentes no basta para hacer frente a toda la amenaza.
La métrica que conviene vigilar ahora es si las pérdidas vinculadas a Corea del Norte siguen siendo predominantes después de excluir las brechas excepcionales de gran escala, y si los equipos de seguridad mejoran la protección de la infraestructura que realmente autoriza las transacciones.