



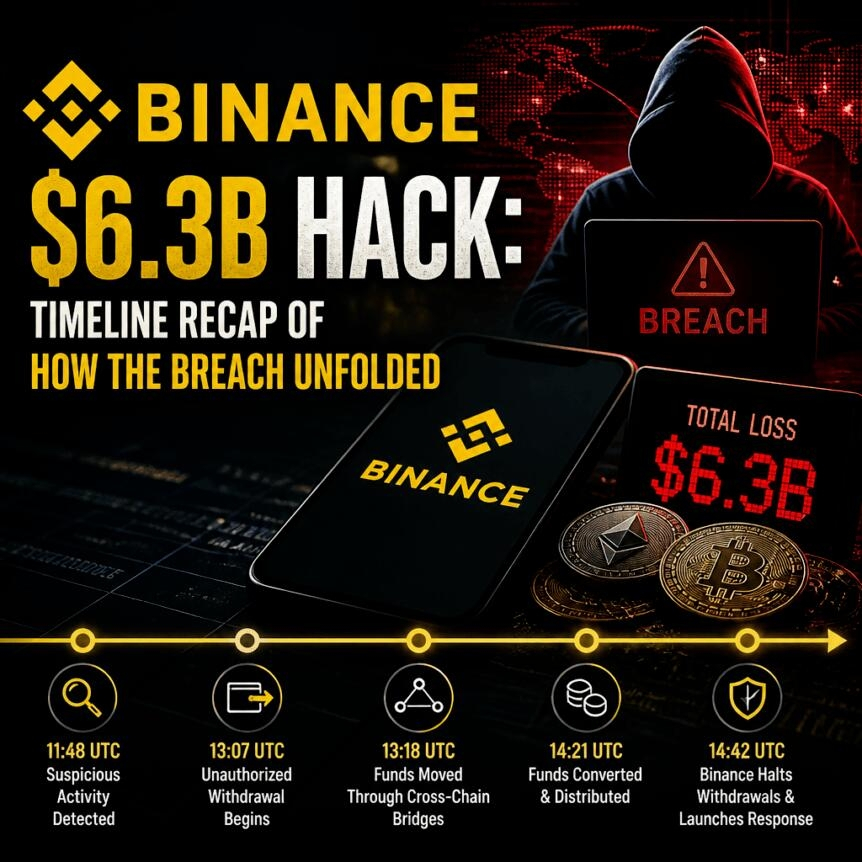
Binance afirma que ha reservado más de 6.340 millones de dólares en fondos de la empresa para cubrir las pérdidas, después de que unos hackers robaran aproximadamente 6.300 millones de dólares del exchange el jueves, en lo que TRM Labs ha descrito como el mayor robo de criptomonedas del que se tiene constancia. Los socios del sector han congelado unos 3.000 millones de dólares en activos que se cree que están vinculados al incidente, pero los clientes siguen esperando a que el exchange reabra los retiros.
La investigación del exchange sigue en curso, y Binance no ha confirmado públicamente quién perpetró el ataque. Aun así, el análisis forense de la cadena de bloques realizado por TRM Labs vinculó las primeras transferencias no autorizadas con el grupo TraderTraitor de Corea del Norte, al que el FBI de EE. UU. ya había relacionado con un robo de 1.500 millones de dólares a Bybit en febrero de 2025.
Conclusiones clave
TRM Labs rastreó los primeros movimientos no autorizados desde billeteras de Binance alrededor de las 8:05 p. m. UTC del jueves, a través de varias cadenas de bloques.
Binance reservó más de 6.340 millones de dólares para cubrir las pérdidas, incluidos 5.000 millones que ya tenía en los tokens afectados, mientras que la cobertura restante depende de compras mediante exchanges y operaciones extrabursátiles.
Los fondos congelados no son lo mismo que los fondos recuperados, y Binance no ha revelado qué cantidad de las criptomonedas robadas ya volvió a estar bajo su control.
La EIP-7702 de Ethereum está bajo escrutinio tras el vaciado de billeteras vinculadas a Binance mediante una delegación EIP-7702.
Los retiros siguen suspendidos; Binance afirma que planea reanudarlos por etapas el domingo 1 de noviembre, una vez realizadas las verificaciones de seguridad.
Las investigaciones forenses apuntan a TraderTraitor tras el vaciado de billeteras de Binance
Según TRM Labs, las primeras transferencias no autorizadas se detectaron alrededor de las 8:05 p. m. UTC del jueves. Su rastreo indica que las billeteras de Binance fueron vaciadas a través de varias redes, en lugar de limitarse a una sola cadena de bloques. TRM describe el incidente como un ataque dirigido a billeteras calientes —sistemas que los exchanges mantienen en línea para procesar retiros—, las cuales pueden aumentar la eficiencia operativa, pero también ampliar la superficie de ataque si se comprometen los sistemas de firma o los controles de acceso.
TRM Labs atribuyó el ataque al grupo TraderTraitor de Corea del Norte. Esta atribución coincide con la descripción pública que hizo anteriormente la Oficina Federal de Investigación de Estados Unidos (FBI) de TraderTraitor en relación con el robo de 1.500 millones de dólares a Bybit en febrero de 2025. Binance no ha confirmado de forma independiente la identidad de los atacantes, y su codirector ejecutivo Richard Teng recalcó que la empresa no ha atribuido la responsabilidad a ninguna persona.
Binance también explicó cómo se produjo la brecha y afirmó que no fue consecuencia de un simple uso indebido de permisos con «un solo clic» por parte de un ingeniero. Según Teng, los investigadores todavía trabajan para comprender el alcance general de la intrusión, y el exchange no ha atribuido la responsabilidad a ninguna persona.
Binance reserva 6.340 millones de dólares, pero la recuperación sigue sin estar clara
Binance afirmó que reservó más de 6.340 millones de dólares en fondos de la empresa para cubrir las pérdidas. El exchange dijo que ya tenía 5.000 millones de esa cantidad en los tokens afectados, y que el resto cubriría el déficit mediante compras de tokens realizadas a través de exchanges y acuerdos extrabursátiles.
Un portavoz de Binance dijo a Cointelegraph que los 5.000 millones de dólares estaban bajo la custodia de la empresa, pero se negó a proporcionar las direcciones de las billeteras por motivos de seguridad. Por su parte, CertiK afirmó que necesitaba información adicional para verificar de forma independiente esos activos. Esta distinción es importante para los participantes del mercado: sin visibilidad independiente sobre la custodia y los saldos de tokens, incluso las declaraciones bienintencionadas sobre prueba de reservas pueden ser difíciles de validar rápidamente por terceros durante un incidente en curso.
La comunicación de Binance también destaca un matiz importante para sus clientes y contrapartes: los fondos congelados no necesariamente son fondos recuperados. Aunque socios del sector congelaron activos por un valor aproximado de 3.000 millones de dólares, Binance aún no ha detallado qué cantidad de las criptomonedas robadas ha vuelto a estar bajo su control.
La EIP-7702 de Ethereum, en el centro de atención tras el vaciado mediante delegación
Aunque el robo se centró en las billeteras de Binance, la atención técnica se ha desplazado a la EIP-7702 de Ethereum. Cointelegraph informó anteriormente que la actualización quedó bajo escrutinio después de que los atacantes la usaran para vaciar una billetera de Binance. La EIP-7702 permite que una billetera autorice a un software a actuar en su nombre, lo que ha planteado dudas sobre cómo interactúan las delegaciones con los procedimientos de aprobación y seguridad propios de los exchanges.
El director ejecutivo de Blockaid, Ido Ben-Natan, dijo a Cointelegraph que probablemente los sistemas de firma comprometidos desempeñaron un papel central en la facilitación del robo. Añadió que los atacantes podrían haber robado los fondos incluso sin la EIP-7702, pero que el mecanismo quizá les ayudó a eludir ciertas medidas de protección y a ejecutar el robo de forma más coordinada.
El codirector ejecutivo de Binance, Richard Teng, dijo que los investigadores descubrieron que el atacante utilizó una delegación EIP-7702 para obtener autoridad de ejecución sobre una billetera caliente sin pasar por los controles de aprobación habituales de Binance. Teng también señaló la existencia de un «mecanismo de autodestrucción» que destruyó herramientas y rastros, lo que, según dijo, complicó la investigación.
Binance también afirmó que los investigadores descubrieron otras brechas, además de la computadora portátil que inicialmente se sospechaba que había sido comprometida. El exchange informó que no había pruebas de que se hubieran filtrado las claves privadas de las billeteras y dijo que espera compartir más hallazgos técnicos en unas 48 horas.
Por separado, Chainalysis observó miles de transacciones en rápida sucesión que podrían indicar un comportamiento de lavado automatizado. Este patrón —fondos que pasan de una dirección a otra y, en ocasiones, vuelven a billeteras utilizadas anteriormente— suele observarse en intentos de ocultar el origen de los fondos durante ataques informáticos a gran escala, aunque la clasificación precisa de la intención y el recorrido completo de los fondos quizá solo queden más claros a medida que avance el rastreo.
Retiros y medidas de liquidez: Aave reabre y Binance programa una reanudación por etapas
El hackeo ha tenido repercusiones en otros ámbitos de la infraestructura del mercado. Tras el robo, las medidas preventivas incluyeron la suspensión de nuevos depósitos y de la actividad de préstamo en Aave, una plataforma de préstamos descentralizada. Cointelegraph informó que Aave reabrió sus mercados el viernes por la tarde, mientras que los retiros de Binance seguían suspendidos.
En una actualización publicada en redes sociales el viernes, Binance dijo que tenía previsto comenzar a reanudar los retiros por etapas el domingo 1 de noviembre, sujeto a la finalización de las verificaciones de seguridad. El exchange también indicó que los depósitos y otros servicios que se consideran no afectados seguirían funcionando.
Junto con el plan para reanudar los retiros, Binance dijo que tomaría una primera instantánea de prueba de reservas dentro de las 12 horas posteriores al anuncio, y que los resultados estarían listos el lunes. El objetivo del informe es demostrar qué activos posee Binance y cómo respaldan los saldos de los clientes.
Para los usuarios y operadores, la pregunta inmediata no es solo si los retiros se reanudarán según lo previsto, sino también si el exchange podrá ofrecer una transparencia creíble y verificable con suficiente rapidez para restablecer la confianza. Dada la magnitud del robo, incluso las actualizaciones graduales sobre la custodia, los avances en la recuperación y las lecciones técnicas relacionadas con los controles de las billeteras calientes y la ejecución delegada probablemente determinarán la rapidez con la que se recupera la confianza del mercado.
Mientras Binance completa sus verificaciones de seguridad y publica más hallazgos técnicos, los lectores deberían estar atentos a tres cosas: la confirmación del calendario para reanudar los retiros, la validación independiente de las declaraciones de reservas de la empresa y los detalles actualizados sobre qué cantidad de las criptomonedas robadas se ha recuperado realmente o sigue moviéndose por el sistema.
Este artículo se publicó originalmente con el título «Hackeo de Binance por 6.300 millones de dólares: resumen cronológico de cómo se desarrolló la brecha» en Crypto Breaking News, tu fuente de confianza para noticias sobre criptomonedas, Bitcoin y actualizaciones sobre cadenas de bloques.