


Aún hay expertos; analizaron cómo hackearon Binance esta vez en la cadena de Ethereum, y creo que ahora lo entiendo
Esta vez, el hackeo se produjo en el paso de la firma, no en la clave privada
En Ethereum hay una función llamada 7702 que permite a una cartera normal firmar una delegación y ceder la administración de la cuenta a un contrato inteligente
Es como si redactaras un poder que dijera: a partir de hoy, el programa de otra persona administrará la cuenta y, cada vez que entre dinero, lo transferirá al exterior
Después de firmar la autorización, la cuenta deja de estar bajo tu control
Esta autorización se aplica en un número determinado
Cada monedero tiene un contador llamado nonce, que aumenta en uno con cada transacción que envías
La autorización está vinculada a un número específico y solo se aplica cuando la cuenta llega a ese número; queda anulada después de usarse una vez
Los atacantes no sabían qué número había alcanzado entonces el monedero de Binance, porque enviaba transacciones constantemente
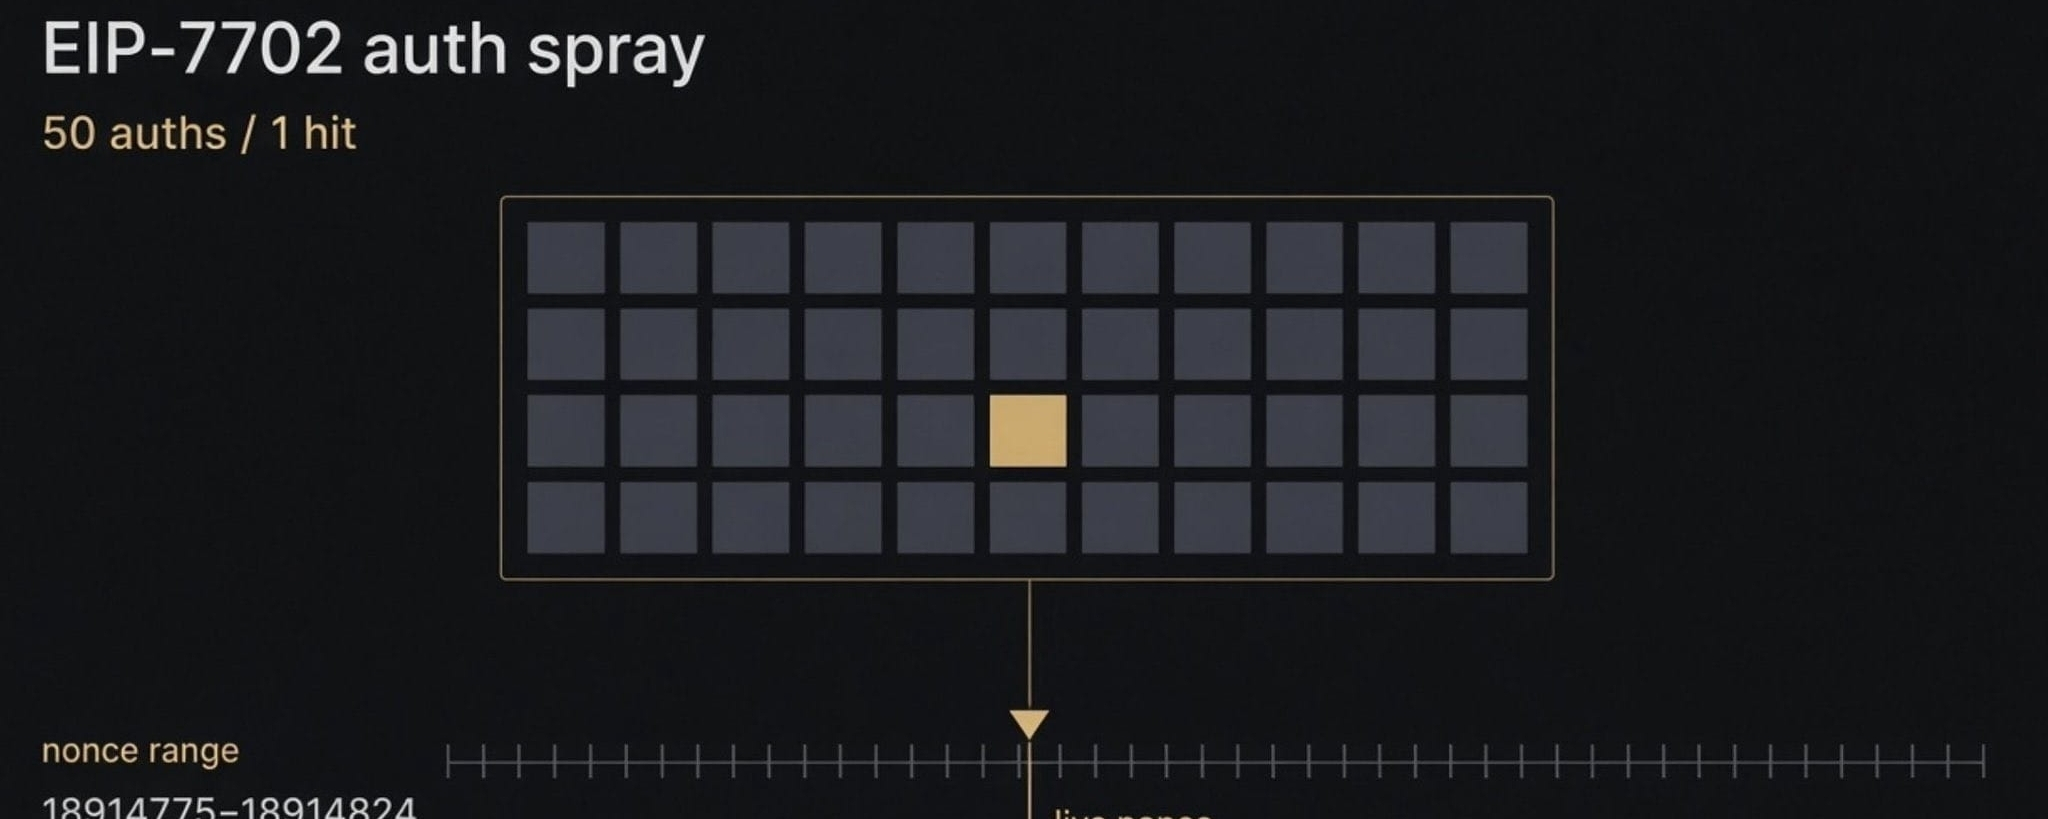
Así que hicieron que Binance firmara 50 autorizaciones consecutivas de una sola vez, una tras otra, con la esperanza de acertar el número correcto
Basta con que una de las 50 autorizaciones coincida con el número actual para que entre en vigor
Y eso fue exactamente lo que ocurrió
Lo verdaderamente preocupante es que fue Binance quien firmó por sí misma esas 50 autorizaciones
Los números consecutivos se pueden ver en la cadena, lo que indica que se firmaron todas de una vez en un periodo muy breve
Blockaid considera que lo ocurrido se parece más a un uso indebido de la clave que a un robo
La clave privada sigue en manos de Binance, pero los atacantes hicieron que el sistema de firma creyera que esas 50 transacciones merecían ser firmadas
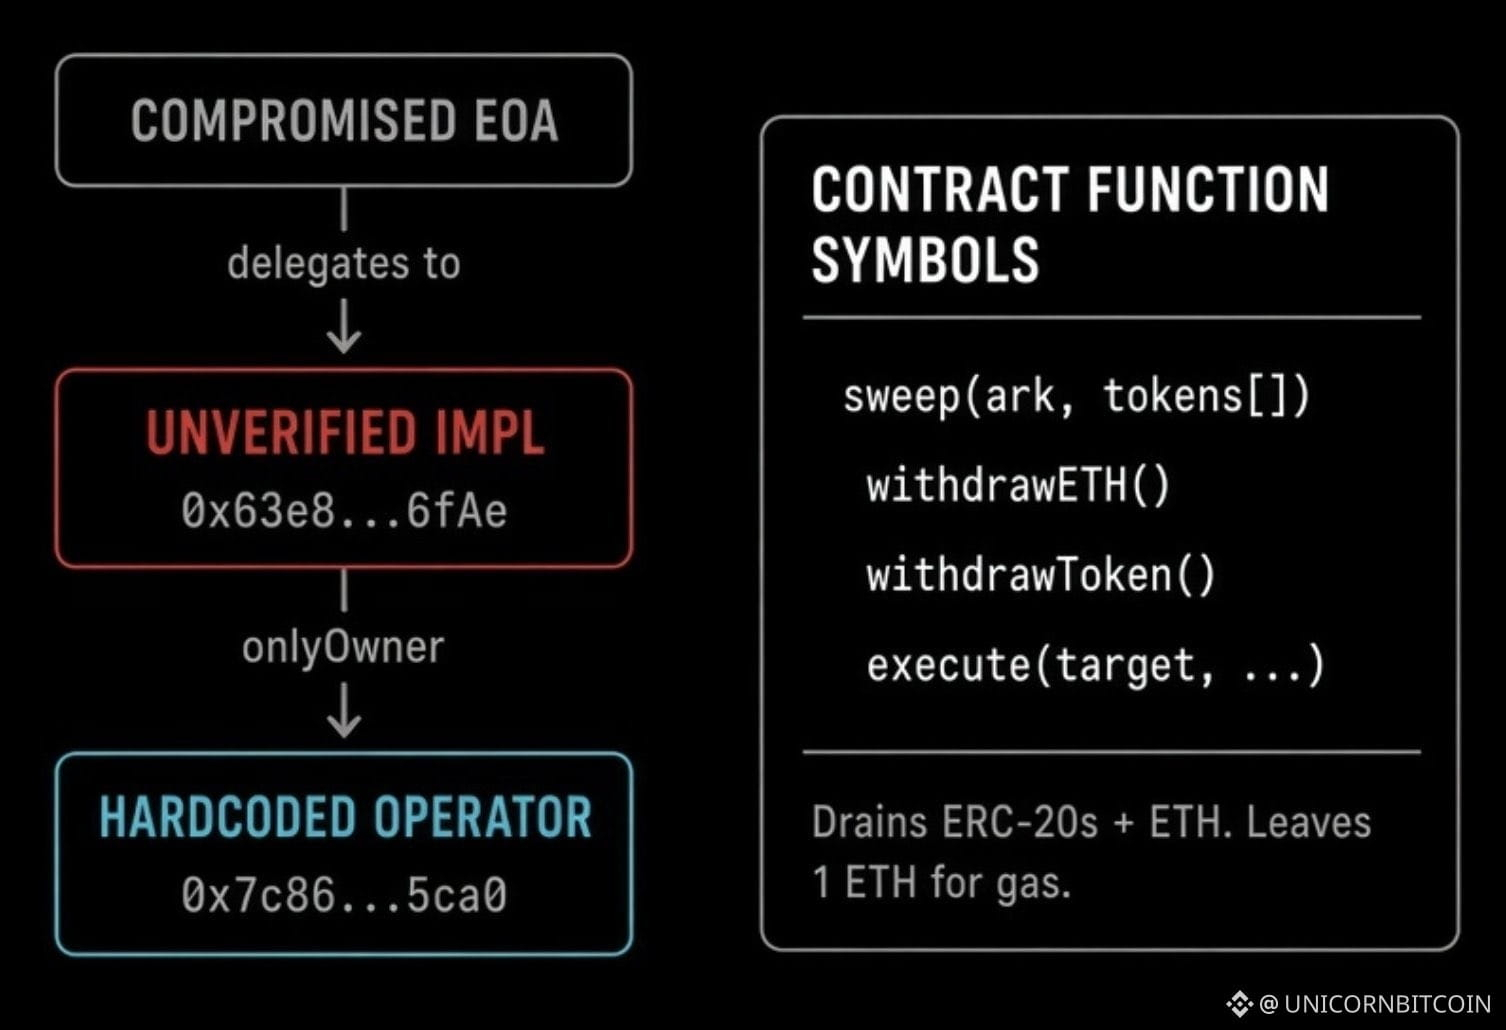
Una vez que entró en vigor la autorización, ese monedero dejó de ser un monedero normal
Pero se convirtió en una puerta de entrada a los contratos de los atacantes, que tenían una única función: retirar todas las monedas y todo el ETH y transferirlos, dejando solo 1 ETH
Se dejaron 1 ETH para que la cuenta pudiera seguir enviando transacciones; si alguien le enviaba más fondos, se retiraban de la misma manera
No fue un robo puntual, sino un drenaje continuo de fondos
Al mismo tiempo, los fondos salían de los monederos calientes de Binance a través de varias cadenas
Esto significa que los atacantes no obtuvieron acceso a un monedero concreto, sino a una capacidad de firma que les permitía afectar a varios monederos al mismo tiempo
En los últimos diez años, los robos a plataformas de intercambio se han debido a filtraciones de claves privadas o frases semilla, o a la participación de empleados internos
Esta vez no se robó nada: fue el propio sistema el que firmó
Después de la actualización 7702, una sola firma puede hacer muchas más cosas que una simple transferencia
Basta con que una de las 50 autorizaciones coincida con el número actual para que entre en vigor
Y eso fue exactamente lo que ocurrió
Lo verdaderamente preocupante es que fue Binance quien firmó por sí misma esas 50 autorizaciones
Los números consecutivos se pueden ver en la cadena, lo que indica que se firmaron todas de una vez en un periodo muy breve
Blockaid considera que lo ocurrido se parece más a un uso indebido de la clave que a un robo
La clave privada sigue en manos de Binance, pero los atacantes hicieron que el sistema de firma creyera que esas 50 transacciones merecían ser firmadas
Una vez que entró en vigor la autorización, ese monedero dejó de ser un monedero normal
Pero se convirtió en una puerta de entrada a los contratos de los atacantes, que tenían una única función: retirar todas las monedas y todo el ETH y transferirlos, dejando solo 1 ETH
Se dejaron 1 ETH para que la cuenta pudiera seguir enviando transacciones; si alguien le enviaba más fondos, se retiraban de la misma manera
No fue un robo puntual, sino un drenaje continuo de fondos